



Кибергруппировка использует 0-day в Zimbra для шпионажа

Кибергруппировка использует 0-day в Zimbra для шпионажа

Кибергруппировка использует 0-day в Zimbra для шпионажа

Некая киберпреступная группировка (предположительно, из Китая) проводит атаки, пытаясь эксплуатировать уязвимость нулевого дня (0-day) в почтовом сервере Zimbra с открытым исходным кодом. В ходе кампании, стартовавшей в декабре 2021 года, злоумышленники полагаются на методы целевого фишинга.

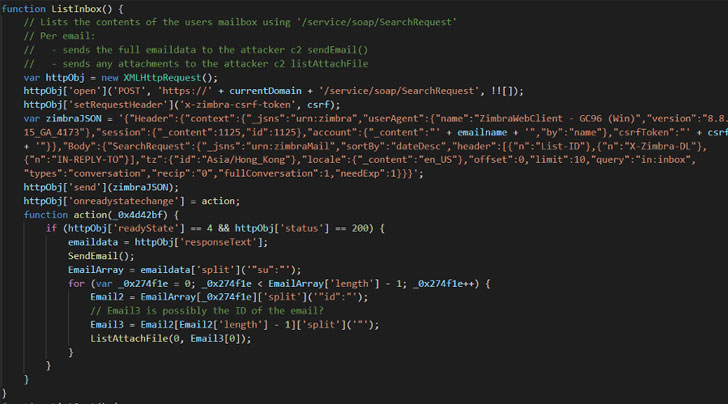
Исследователи из компании Volexity присвоили имя этой кибероперации — «EmailThief». По словам экспертов, упомянутая уязвимость представляет собой межсайтовый скриптинг (XSS), приводящий к выполнению JavaScript-кода в контексте сессии Zimbra.

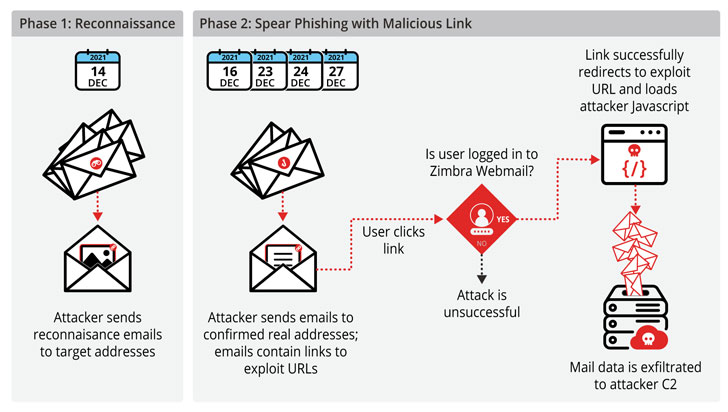
Как отметили в Volexity, кибератаки стартовали 14 декабря 2021 года. Ранее эта группировка не попадалась специалистам на глаза, однако ей присвоили имя TEMP_HERETIC. В качестве основных целей атакующие выбрали госучреждения и СМИ в Европе.

Используемая в кампании уязвимость нулевого дня затрагивает версию Zimbra под номером 8.8.15.


Сами кибератаки проходят в два этапа, где первый предназначен для разведки и планирования рассылки вредоносных электронных писем, а второй — для отправки уведомлений в расчёте на то, что жертва перейдёт по указанной ссылке.

«Чтобы атака увенчалась успехом, пользователь должен перейти по отправленному злоумышленниками URL. При этом жертва должна быть аутентифицирована в системе Zimbra в открытой сессии браузера», — объясняют исследователи.


Пользователям Zimbra настоятельно рекомендуется версию 9.0.0.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru