



Кибергруппировка использует 0-day в Zimbra для шпионажа

Кибергруппировка использует 0-day в Zimbra для шпионажа

Кибергруппировка использует 0-day в Zimbra для шпионажа

Некая киберпреступная группировка (предположительно, из Китая) проводит атаки, пытаясь эксплуатировать уязвимость нулевого дня (0-day) в почтовом сервере Zimbra с открытым исходным кодом. В ходе кампании, стартовавшей в декабре 2021 года, злоумышленники полагаются на методы целевого фишинга.

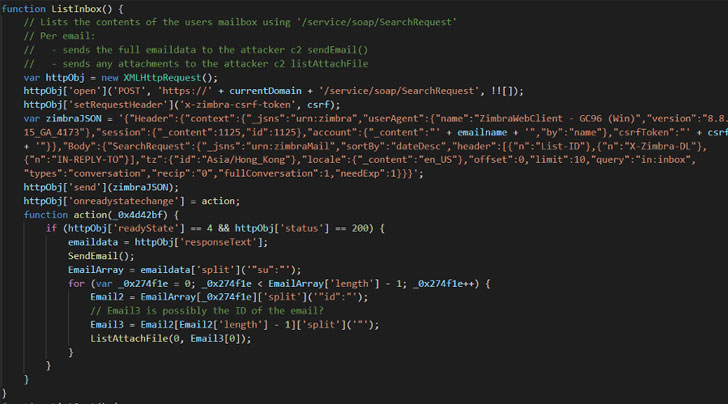
Исследователи из компании Volexity присвоили имя этой кибероперации — «EmailThief». По словам экспертов, упомянутая уязвимость представляет собой межсайтовый скриптинг (XSS), приводящий к выполнению JavaScript-кода в контексте сессии Zimbra.

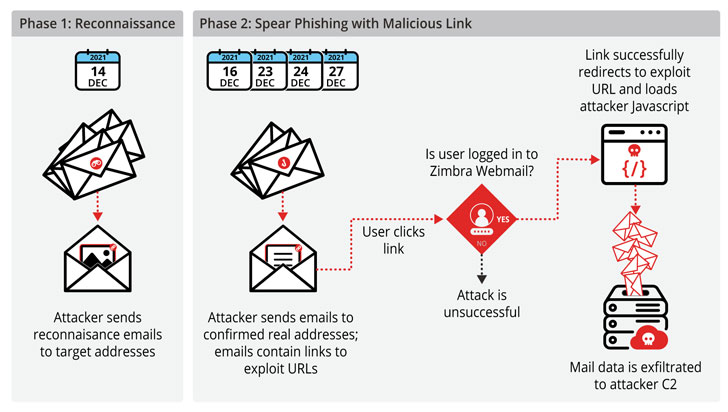
Как отметили в Volexity, кибератаки стартовали 14 декабря 2021 года. Ранее эта группировка не попадалась специалистам на глаза, однако ей присвоили имя TEMP_HERETIC. В качестве основных целей атакующие выбрали госучреждения и СМИ в Европе.

Используемая в кампании уязвимость нулевого дня затрагивает версию Zimbra под номером 8.8.15.


Сами кибератаки проходят в два этапа, где первый предназначен для разведки и планирования рассылки вредоносных электронных писем, а второй — для отправки уведомлений в расчёте на то, что жертва перейдёт по указанной ссылке.

«Чтобы атака увенчалась успехом, пользователь должен перейти по отправленному злоумышленниками URL. При этом жертва должна быть аутентифицирована в системе Zimbra в открытой сессии браузера», — объясняют исследователи.


Пользователям Zimbra настоятельно рекомендуется версию 9.0.0.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru