



Кибергруппировка использует 0-day в Zimbra для шпионажа

Кибергруппировка использует 0-day в Zimbra для шпионажа

Кибергруппировка использует 0-day в Zimbra для шпионажа

Некая киберпреступная группировка (предположительно, из Китая) проводит атаки, пытаясь эксплуатировать уязвимость нулевого дня (0-day) в почтовом сервере Zimbra с открытым исходным кодом. В ходе кампании, стартовавшей в декабре 2021 года, злоумышленники полагаются на методы целевого фишинга.

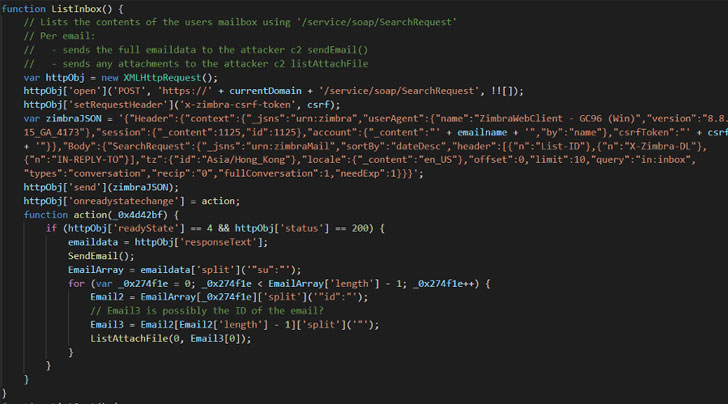
Исследователи из компании Volexity присвоили имя этой кибероперации — «EmailThief». По словам экспертов, упомянутая уязвимость представляет собой межсайтовый скриптинг (XSS), приводящий к выполнению JavaScript-кода в контексте сессии Zimbra.

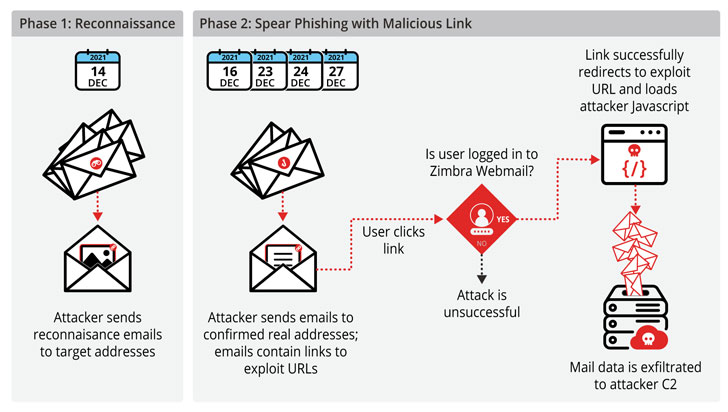
Как отметили в Volexity, кибератаки стартовали 14 декабря 2021 года. Ранее эта группировка не попадалась специалистам на глаза, однако ей присвоили имя TEMP_HERETIC. В качестве основных целей атакующие выбрали госучреждения и СМИ в Европе.

Используемая в кампании уязвимость нулевого дня затрагивает версию Zimbra под номером 8.8.15.


Сами кибератаки проходят в два этапа, где первый предназначен для разведки и планирования рассылки вредоносных электронных писем, а второй — для отправки уведомлений в расчёте на то, что жертва перейдёт по указанной ссылке.

«Чтобы атака увенчалась успехом, пользователь должен перейти по отправленному злоумышленниками URL. При этом жертва должна быть аутентифицирована в системе Zimbra в открытой сессии браузера», — объясняют исследователи.


Пользователям Zimbra настоятельно рекомендуется версию 9.0.0.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru