



Терминал Windows научился автоматически запускать профили от имени админа

Терминал Windows научился автоматически запускать профили от имени админа

Терминал Windows научился автоматически запускать профили от имени админа

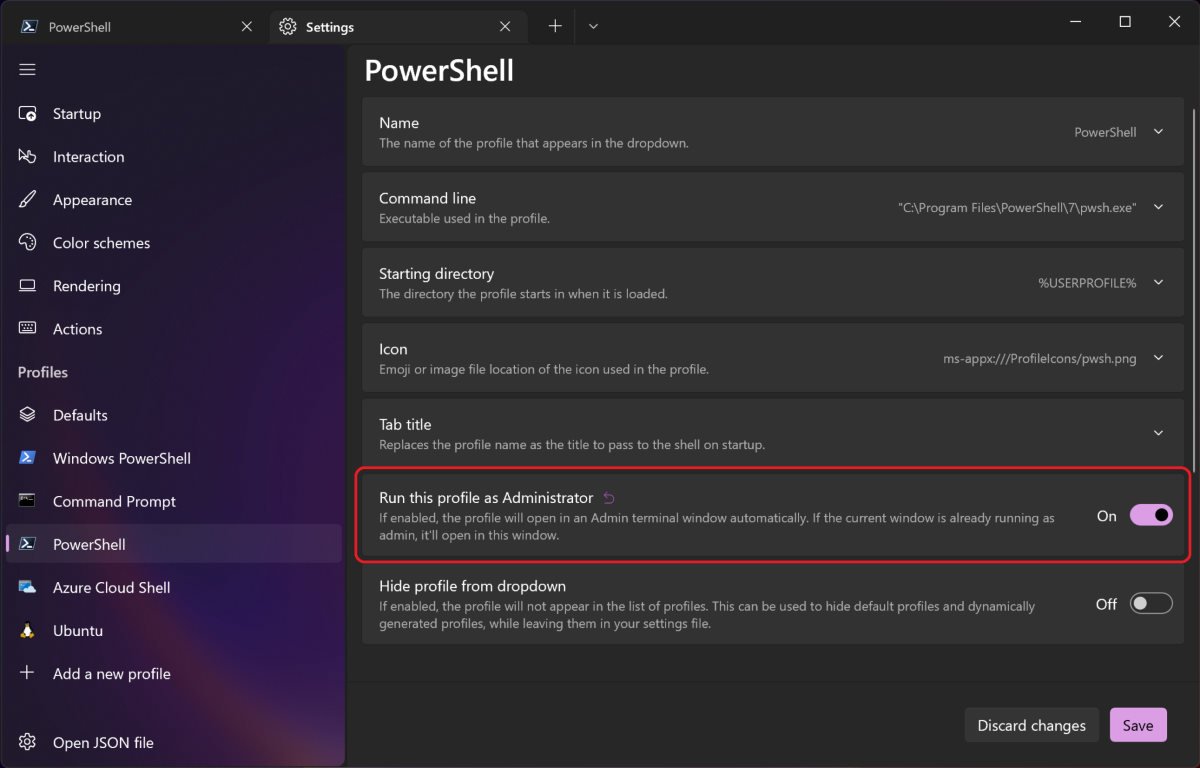
Microsoft выпустила новую версию терминала Windows, в которой разработчики реализовали долгожданную функцию — автоматический запуск профилей от имени администратора. Помимо этого, версия терминала под номером 1.13 получила обновлённый пользовательский интерфейс.

Активировать автоматическое повышение прав профилей пользователь может двумя способами. Во-первых, можно сконфигурировать приложение на открытие конкретного профиля в терминале с правами администратора. Другой способ — открыть профиль от имени администратора в выпадающем меню (Ctrl + клик мышью).

«Мы добавили новую опцию профилям, позволяющую автоматически запускать их с повышенными правами. Если вы активируете эту настройку и при этом будете использовать окно с низкими привилегиями, профиль откроется в окне с правами администратора», — объяснили в Microsoft.

Кроме того, разработчики добавили новый экспериментальный движок рендеринга, который должен повысить производительность. Тем не менее Кайла Синнамон из Microsoft подчёркивает, что в настоящий момент движок может быть нестабильным и в нём могут отсутствовать отдельные функции.

Со временем, по словам Синнамон, разработчики «допилят» этот движок рендеринга и он наконец сможет заменить существующий дефолтный.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru