



В браузере Brave нашли баг утечки информации при использовании с Tor

В браузере Brave нашли баг утечки информации при использовании с Tor

В браузере Brave нашли баг утечки информации при использовании с Tor

Эксперты по кибербезопасности обнаружили уязвимость в браузере Brave, приводящую к раскрытию информации. Разработчики интернет-обозревателя получили сведения о проблеме через платформу HackerOne.

Как отметил исследователь Киртикумар Рамчандани, первым обративший внимание на брешь, Brave при использовании с Tor может раскрыть реферер. Речь идёт о специальной функции браузера.

«У Brave есть функция "Новое частное окно", когда браузер использует возможности Tor. В этом случае имплементация содержит ошибку, приводящую к утечке реферера», — пишет специалист.

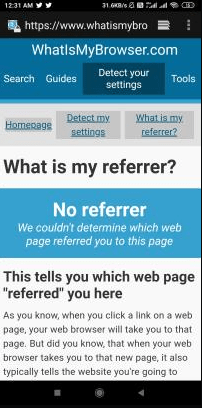
Рамчандани опубликовал демонстрационный эксплойт, работу которого можно проверить на сайте https://www.whatismybrowser.com/. Если эксплуатация сработала, он должен выдать пустой реферер.


Эксперт также опубликовал видео, демонстрирующее наличие проблемы, на странице с репортом.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru