



RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

Популярный WordPress-плагин Essential Addons for Elementor, который в настоящее время используется более чем на миллионе сайтов, содержит критическую уязвимость, приводящую к удалённому выполнению кода. Затронутые версии — 5.0.4 и более поздние.

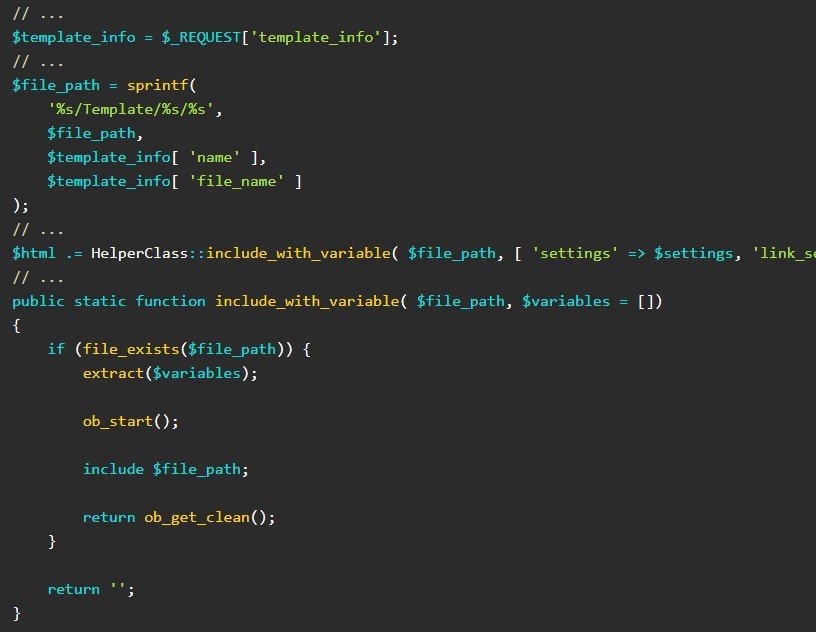
Брешь позволяет неаутентифицированному пользователю загрузить PHP-файл на сервер и выполнить код на целевом сайте. Проблема кроется в том, как вводимые пользователем данные используются внутри функции «include», включённой в ajax_load_more и ajax_eael_product_gallery.

Единственное условие для успешной атаки — наличие на сайте рабочих виджетов «dynamic gallery» и «product gallery». Специалисты привели кусок кода, использующий описанную брешь,


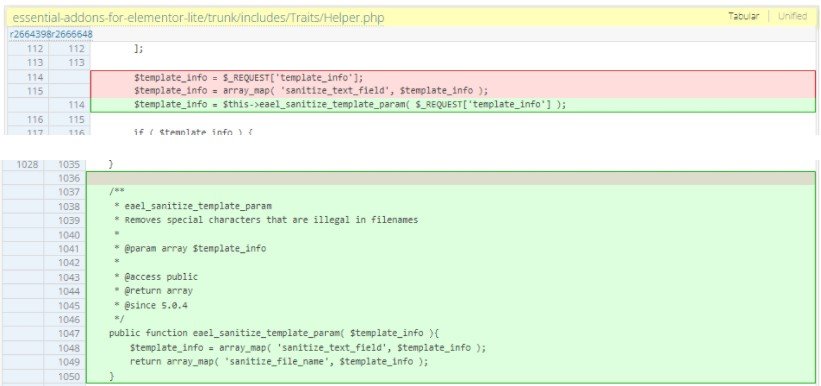
Исследователь Вай Ян Мо обнаружил уязвимость 25 января 2022 года, однако разработчики к тому времени уже знали о её существовании. Они даже выпустили версию 5.0.3, в которой функция «sanitize_text_field» отвечает за обработку вводимых пользователем данных. Тем не менее эта обработка не помогла защитить сайты от локальных пейлоадов.

Вторая попытка устранить брешь — версия 5.0.4 — отметилась функцией «sanitize_file_name», которая должна удалять спецсимволы, точки, слеши и пр.


Именно этот релиз проверили специалисты компании Patchstack, выяснив, что в нём до сих пор присутствует уязвимость. После этого разработчики подготовили ещё один патч — 5.0.5.

Напомним, что киберпреступники в январе атаковали более десятка тем и плагинов для популярного движка WordPress, внедрив в них бэкдор. Также в прошлом месяце специалисты нашли уязвимости в трёх плагинах для движка WordPress.

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru