



DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

Команда экспертов из университетов Франции, Израиля и Австралии показали интересный метод создания уникальных цифровых отпечатков пользователей Сети и веб-отслеживания. Для этого исследователи задействовали графические процессоры самих объектов слежки (GPU).

В ходе эксперимента специалисты использовали 2550 устройств с 1605 различными CPU-конфигурациями. Это позволило продемонстрировать, что их метод — «DrawnApart» — может увеличить среднюю продолжительность отслеживания до 67%.

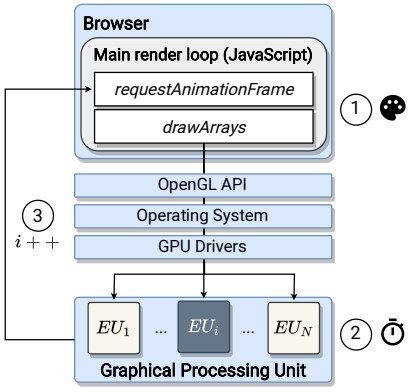
Для создания отличительных цифровых отпечатков эксперты использовали GPU целевых устройств и прибегали к помощи библиотеки WebGL. Как известно, этот кросс-платформенный API используется для рендеринга 3D-графики во всех современных браузерах.

Используя эту библиотеку, метод DrawnApart может высчитать число и скорость исполнительных блоков в GPU.


Суть DrawnApart заключается в использовании коротких GLSL-программ, которые выполняются GPU отслеживаемого устройства. Команда исследователей разработала два вектора: метод вычисления на экране, при котором выполняется малое количество сложных вычислительных операций; метод «за кадром», который подвергает GPU более продолжительному, но менее интенсивному тесту.

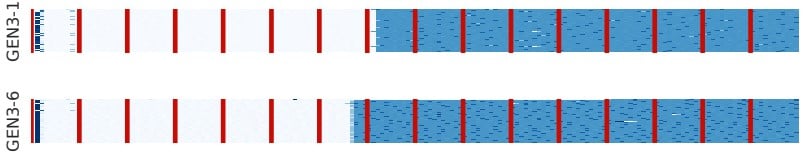
В результате эксперты получили отпечатки, состоящие из 176 замеров, взятых из 16 показателей, которые используются для создания цифрового отпечатка. Специалисты представили эти отпечатки визуально, чтобы продемонстрировать видимые отличия:


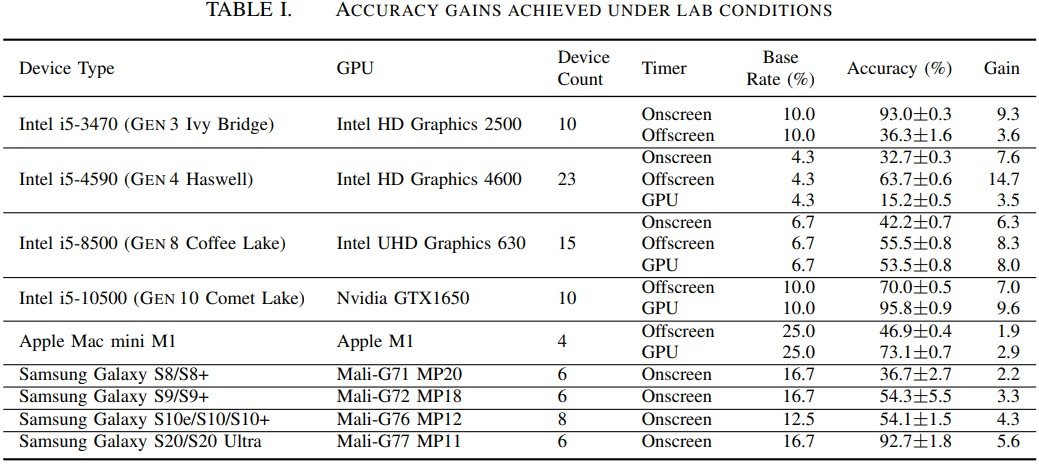
При этом в ходе тестов исследователи даже меняли другие аппаратные составляющие, что не повлияло на результат, поскольку отпечатки прямо зависели от GPU. На таблице ниже можно посмотреть, какие устройства использовали специалисты и насколько точными были результаты.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru