



DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

Команда экспертов из университетов Франции, Израиля и Австралии показали интересный метод создания уникальных цифровых отпечатков пользователей Сети и веб-отслеживания. Для этого исследователи задействовали графические процессоры самих объектов слежки (GPU).

В ходе эксперимента специалисты использовали 2550 устройств с 1605 различными CPU-конфигурациями. Это позволило продемонстрировать, что их метод — «DrawnApart» — может увеличить среднюю продолжительность отслеживания до 67%.

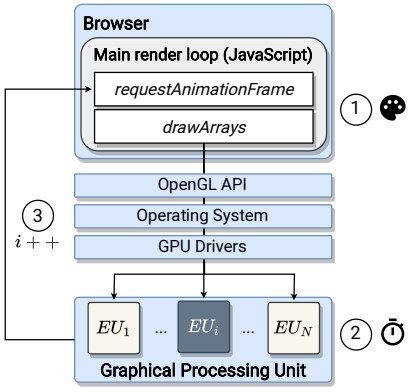
Для создания отличительных цифровых отпечатков эксперты использовали GPU целевых устройств и прибегали к помощи библиотеки WebGL. Как известно, этот кросс-платформенный API используется для рендеринга 3D-графики во всех современных браузерах.

Используя эту библиотеку, метод DrawnApart может высчитать число и скорость исполнительных блоков в GPU.


Суть DrawnApart заключается в использовании коротких GLSL-программ, которые выполняются GPU отслеживаемого устройства. Команда исследователей разработала два вектора: метод вычисления на экране, при котором выполняется малое количество сложных вычислительных операций; метод «за кадром», который подвергает GPU более продолжительному, но менее интенсивному тесту.

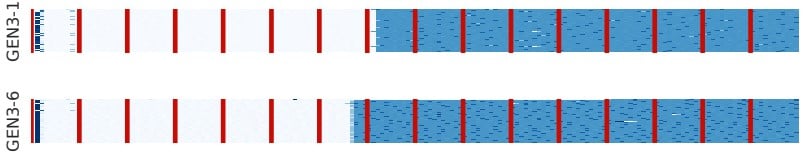
В результате эксперты получили отпечатки, состоящие из 176 замеров, взятых из 16 показателей, которые используются для создания цифрового отпечатка. Специалисты представили эти отпечатки визуально, чтобы продемонстрировать видимые отличия:


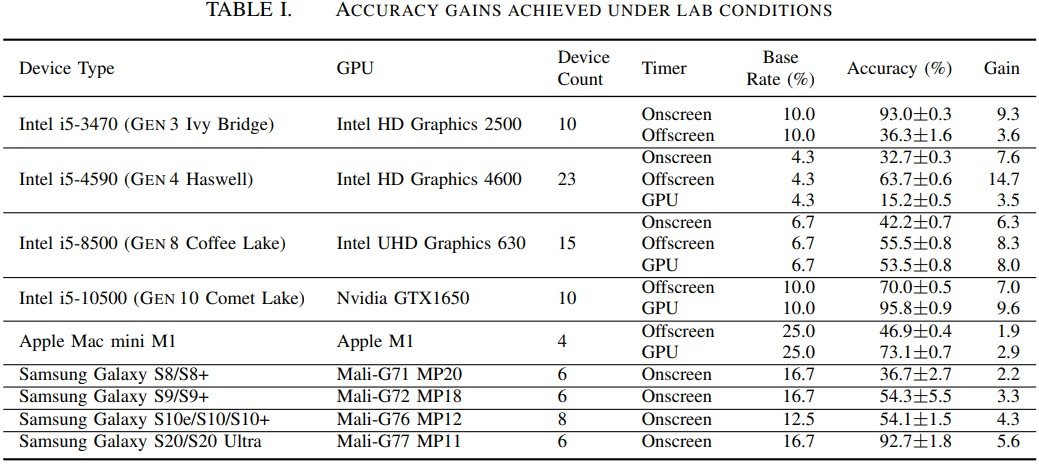
При этом в ходе тестов исследователи даже меняли другие аппаратные составляющие, что не повлияло на результат, поскольку отпечатки прямо зависели от GPU. На таблице ниже можно посмотреть, какие устройства использовали специалисты и насколько точными были результаты.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru