



Банковский троян Chaes взламывает Google Chrome вредоносными расширениями

Банковский троян Chaes взламывает Google Chrome вредоносными расширениями

Банковский троян Chaes взламывает Google Chrome вредоносными расширениями

Крупная кампания, в которой участвуют более 800 взломанных WordPress-сайтов, распространяет банковский троян, ворующий учётные данные клиентов кредитных организаций. Вредонос получил имя Chaes, о его атаках рассказали специалисты антивирусной компании Avast.

По словам исследователей, операторы трояна распространяют его с конца 2021 года. Взламывая сотни веб-ресурсов, злоумышленники добавляют на них вредоносные скрипты, приводящие к загрузке Chaes на устройства посетителей.

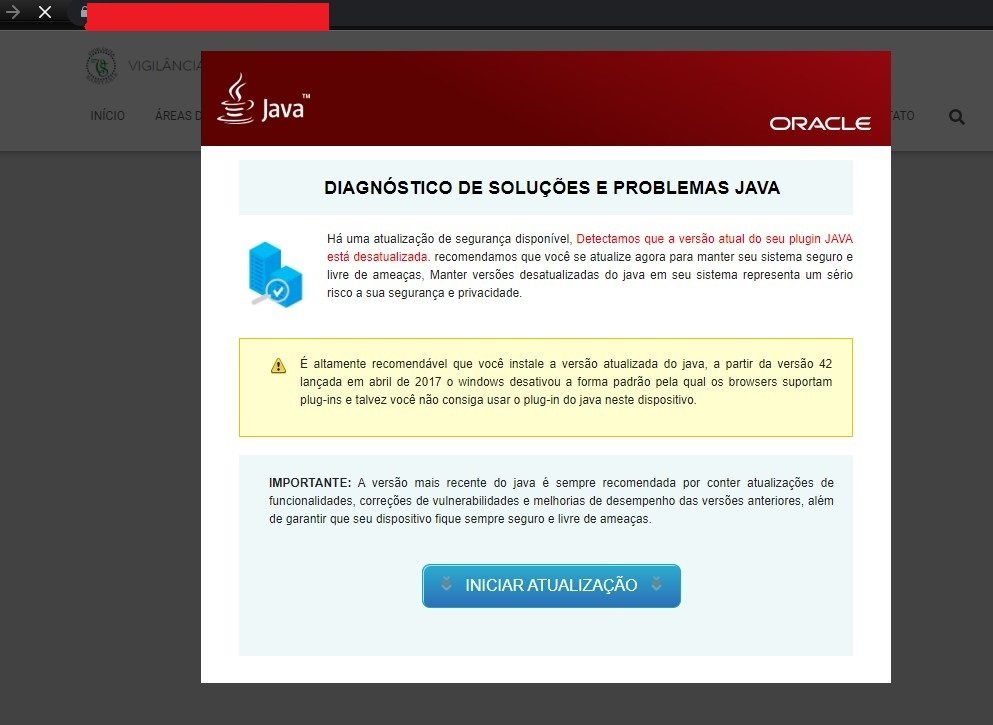
В этой кампании используется уже избитый приём — просьба установить приложение Java Runtime, которое на деле является фейком. К сожалению, многие пользователя, видимо, до сих пор клюют на такие уловки, иначе объяснить заражение невозможно.


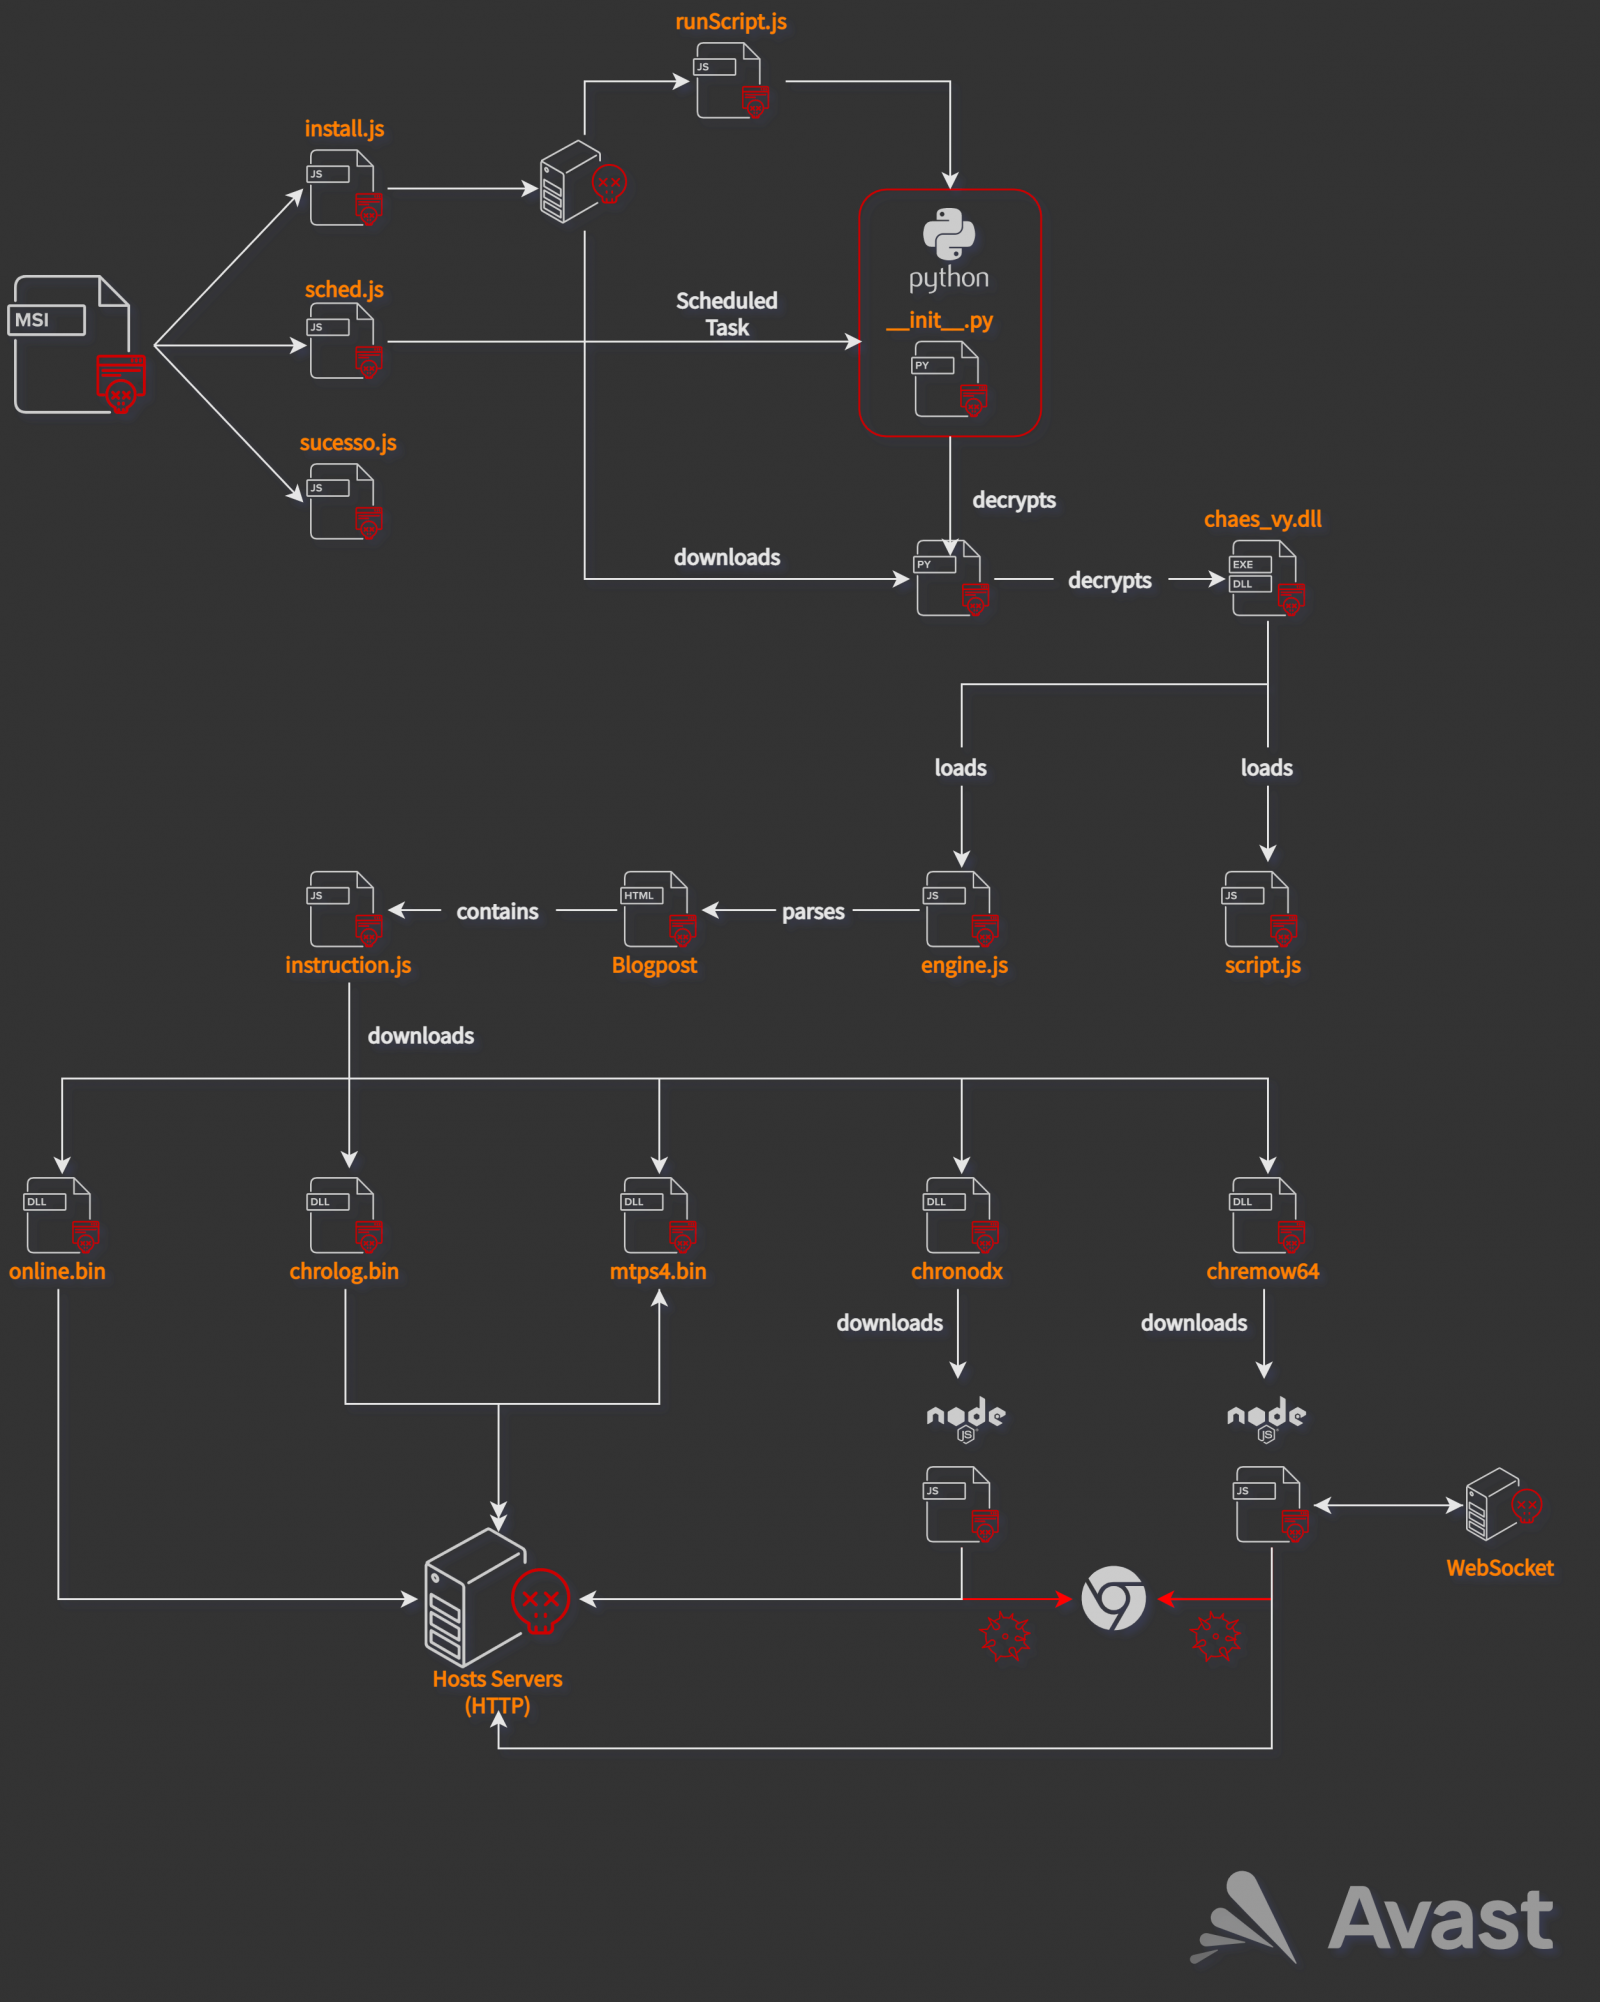
На компьютер потенциальной жертвы загружается MSI-установщик, который содержит три JavaScript-файла: install.js, sched.js и sucesso.js. Эти «три брата» подготавливают среду Python для дальнейшей компрометации.

Скрипт с именем sched.js создаёт задачу в «Планировщике заданий» и объект автозапуска, таким образом обеспечивая вредоносу плотное закрепление в системе. Файл sucesso.js, как можно понять из его имени, отвечает за передачу командному серверу (C2) информации об успешной установке или о сбое.

А вот скрипт install.js гораздо интереснее своих собратьев, поскольку он может выполнять следующие действия:

  • Проверять интернет-соединение (используя google.com).
  • Создавать директорию %APPDATA%\\\\extensions.
  • Загружать защищённые паролями архивы python32.rar, python64.rar и unrar.exe в упомянутую выше директорию.
  • Записывать путь этой папки в HKEY_CURRENT_USER\\Software\\Python\\Config\\Path.
  • Собирать информацию о системе.
  • Выполнять команду unrar.exe с аргументами для распаковки python32.rar и python64.rar.
  • Подключаться к командному серверу и загружать оттуда зашифрованные пейлоады.


Заключительным этапом вредонос устанавливает вредоносные Chrome-расширения. В отчёте Avast перечислены эти аддоны:

  • Online – снимает цифровой отпечаток жертвы и создаёт ключ реестра.
  • Mtps4 – подключается к C2-серверу и ждёт входящих PascalScript. Также может снимать скриншоты и отображать их во весь экран, чтобы скрыть вредоносную активность.
  • Chrolog – крадёт пароли из Google Chrome.
  • Chronodx – представляет собой загрузчик и банковский JS-троян. Работает незаметно и ждёт запуска Chrome.
  • Chremows – крадёт учётные данные от торговых онлайн-площадок.
Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru