



Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

В ходе киберкампании, нацеленной на пользователей мобильных устройств, злоумышленникам удалось обогатиться на сотни миллионов долларов. А всё благодаря 470 вредоносным Android-приложениям, размещённым в официальном магазине Google Play Store.

Каждая из этих злонамеренных программ устанавливала на девайсы пользователей зловред, известный под именем Dark Herring. Команда Zimperium, наблюдавшая за активностью кибергруппы, оценила сумму ущерба в сотни миллионов долларов — около 15 долларов (1 194 руб.) на каждую жертву.

К счастью, на сегодняшний день Google уже удалила 470 опасных приложений из Play Store, однако это не значит, что угроза полностью миновала. В сторонних магазинах приложений этот софт всё ещё доступен.

Расчёт киберпреступников был на то, что лишние 15 долларов, добавленные к ежемесячным расходам на сотовую связь, вряд ли бросятся в глаза рядовому пользователю. Стоит учитывать, что в оборот злоумышленников попали более ста аккаунтов, которые и сложили в итоге такую крупную сумму прибыли.

Согласно отчёту Zimperium, вредоносное приложение Dark Herring было обнаружено более чем на 105 млн Android-устройств. Исследователи впервые обратили внимание на кампанию в марте 2020 года, вплоть до ноября операторы зловреда беспрепятственно обкрадывали владельцев смартфонов.

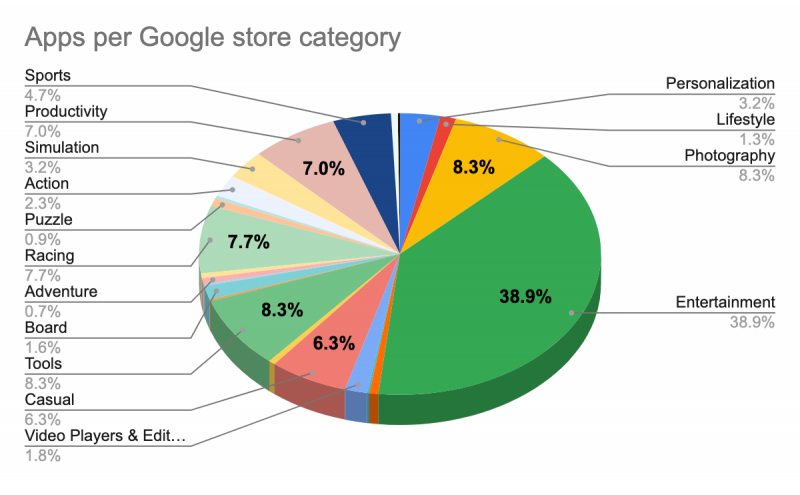
Специалисты Zimperium считают, что за Dark Herring стоит относительно новая киберпреступная группировка, использующая нестандартный подход и интересную инфраструктуру. Аналитики также привели диаграмму, на которой видно, под какую категорию мобильных приложений злоумышленники предпочитали маскировать свой софт:

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru