



Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

В ходе киберкампании, нацеленной на пользователей мобильных устройств, злоумышленникам удалось обогатиться на сотни миллионов долларов. А всё благодаря 470 вредоносным Android-приложениям, размещённым в официальном магазине Google Play Store.

Каждая из этих злонамеренных программ устанавливала на девайсы пользователей зловред, известный под именем Dark Herring. Команда Zimperium, наблюдавшая за активностью кибергруппы, оценила сумму ущерба в сотни миллионов долларов — около 15 долларов (1 194 руб.) на каждую жертву.

К счастью, на сегодняшний день Google уже удалила 470 опасных приложений из Play Store, однако это не значит, что угроза полностью миновала. В сторонних магазинах приложений этот софт всё ещё доступен.

Расчёт киберпреступников был на то, что лишние 15 долларов, добавленные к ежемесячным расходам на сотовую связь, вряд ли бросятся в глаза рядовому пользователю. Стоит учитывать, что в оборот злоумышленников попали более ста аккаунтов, которые и сложили в итоге такую крупную сумму прибыли.

Согласно отчёту Zimperium, вредоносное приложение Dark Herring было обнаружено более чем на 105 млн Android-устройств. Исследователи впервые обратили внимание на кампанию в марте 2020 года, вплоть до ноября операторы зловреда беспрепятственно обкрадывали владельцев смартфонов.

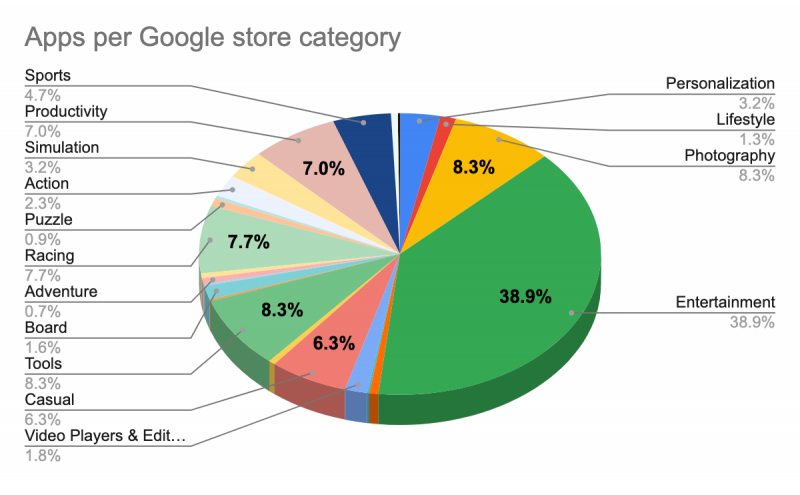
Специалисты Zimperium считают, что за Dark Herring стоит относительно новая киберпреступная группировка, использующая нестандартный подход и интересную инфраструктуру. Аналитики также привели диаграмму, на которой видно, под какую категорию мобильных приложений злоумышленники предпочитали маскировать свой софт:

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru