



Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Последние два дня участники сообщества QNAP NAS живо обсуждают заражения шифровальщиком DeadBolt. Вредонос атакует лишь устройства, подключенные к интернету. Вектор атаки пока не установлен; сами злоумышленники утверждают, что используют уязвимость нулевого дня.

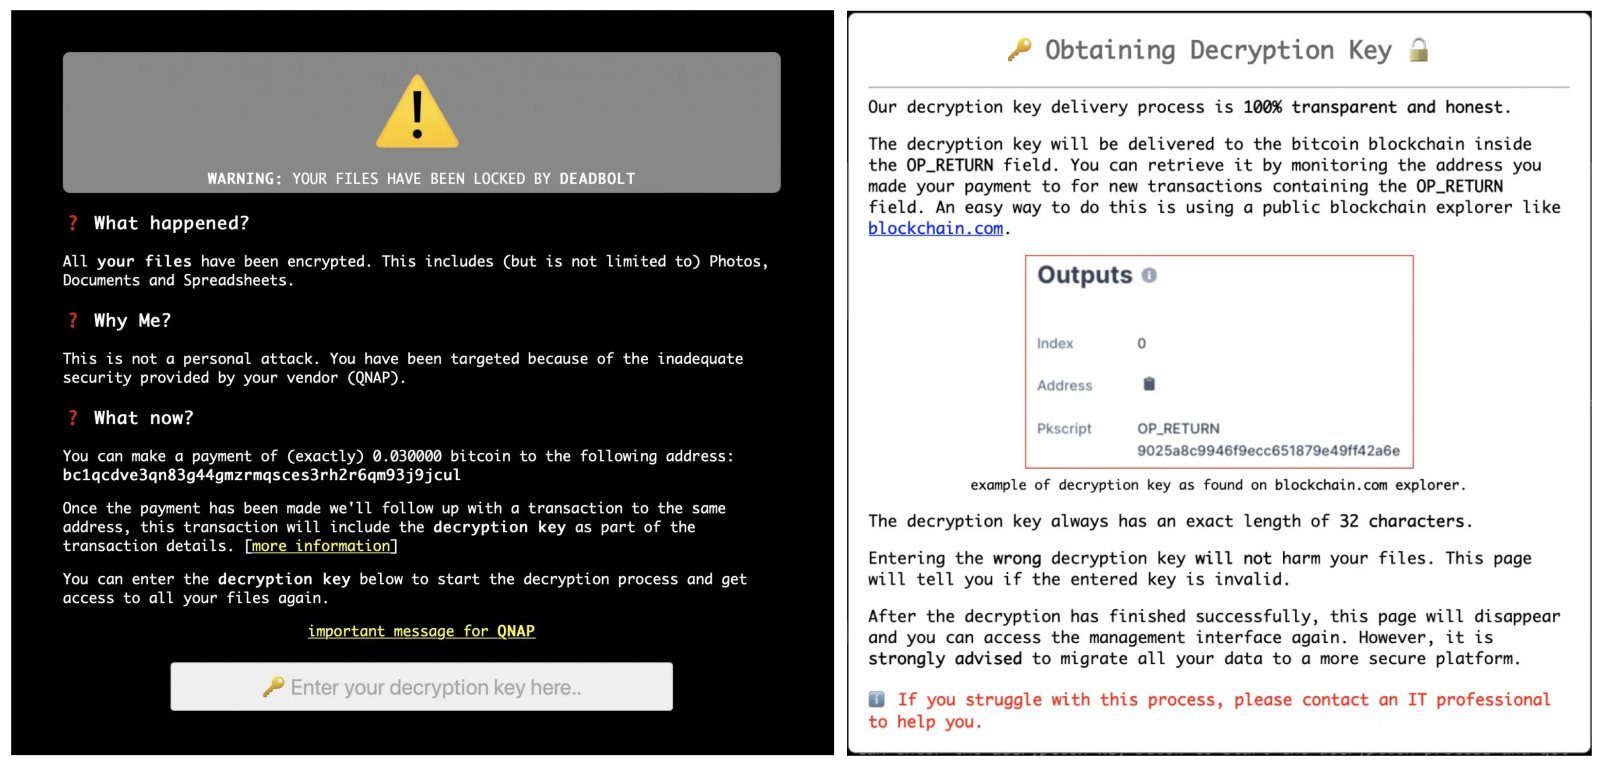
Новоявленный вымогатель добавляет к зашифрованным файлам расширение .deadbolt, но не оставляет в таких папках сообщение с требованием выкупа. Вместо этого он подменяет страницу входа в админ-интерфейс, выводя на экран уведомление о случившемся.

За дешифратор операторы DeadBolt взимают 0,03 биткоина (около $1,1 тыс.). Указанный адрес криптокошелька, по словам BleepingComputer, в каждом случае уникален. Жертву заверяют, что после платежа ключ будет выслан на тот же адрес, надо только последить за новыми транзакциями.


Случаев успешного возврата данных после уплаты выкупа пока не зафиксировано. Примечательно, что выводимый на экран алерт также содержит ссылку на некое важное сообщение для QNAP. Как оказалось, производителю атакуемых NAS предлагают купить информацию об используемой дыре 0-day за 5 биткоинов ($184 тыс.) — или заплатить 50 BTC и получить мастер-ключ в придачу.

Других контактов, кроме как через блокчейн, вымогатели не предлагают. На настоящий момент выявлено 15 жертв DeadBolt в разных странах. Поскольку зловред приходит из интернета, пользователям настоятельно рекомендуется обновить ОС QTS до последней версии, заблокировать прямой веб-доступ к устройству, отключить переадресацию портов и UPnP.

Атаки шифровальщиков на QNAP NAS нередки. В прошлом году вендор неоднократно предупреждал своих клиентов о таких угрозах — Qlocker, eCh0raix, AgeLocker. Известны также случаи внедрения в NAS криптомайнеров, но такие вредоносные кампании проводятся реже.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru