



Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Анализ новейших образцов Trickbot, проведенный в IBM Trusteer, показал, что у трояна-долгожителя появилась дополнительная защита от обнаружения и анализа. Нововведения по большей части направлены на сокрытие кражи данных в рамках банковского фрода.

Модульный троян Trickbot объявился в интернете шесть лет назад и вначале работал, как обычный банкер, — воровал информацию, облегчающую отъем денег со счетов жертв заражения. Зловред постоянно совершенствуется, пережил ряд попыток ликвидации и в последние годы в основном используется как загрузчик других вредоносных программ.

Банковские трояны обычно осуществляют перехват финансовой информации посредством атаки man-in-the-browser (MitB) во время веб-сессии жертвы. При этом они используют веб-инжекты — скрипты, способные на лету подменять передаваемые данные.

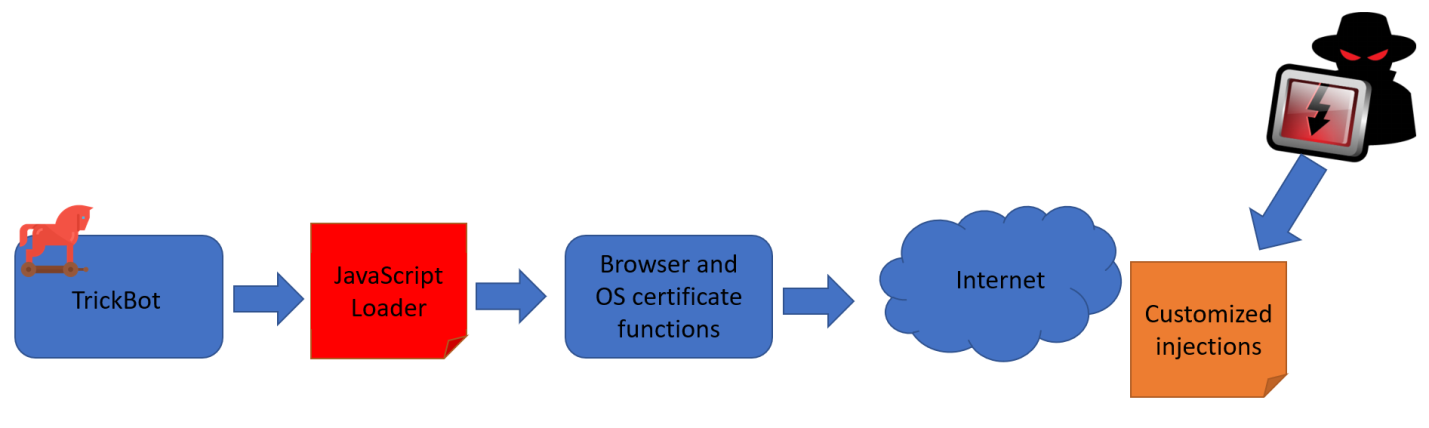
Внедряемый код, как правило, хранится локально в конфигурационном файле зловреда; Trickbot, как оказалось, может также подгружать его в реальном времени со своего сервера. Таким образом, злоумышленники сразу убивают двух зайцев: упрощают себе замену веб-инжектов и осложняют выявление банков-мишеней для исследователей.


Используемый трояном JavaScript-загрузчик тоже претерпел изменения; теперь он запрашивает инжекты с C2 по защищенным каналам (HTTPS). Сами MitB-скрипты сильно обфусцированы — закодированы по Base64 и заполнены мусором, строки зашифрованы и перепутаны, имена переменных, функций и аргументов изменены.

В код Trickbot были также добавлены функции борьбы с дебагом; механизм реализован в виде JavaScript-сценария и позволяет выявить присутствие отладчика. Обнаружив попытку анализа, зловред провоцирует перегрузку по памяти, влекущую отказ браузера.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru