



Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Исследователи в области кибербезопасности рассказали о двух критических уязвимостях в бесплатной панели управления сервером Control Web Panel, которые можно связать с цепочкой эксплойтов для удалённого выполнения кода на затронутых серверах.

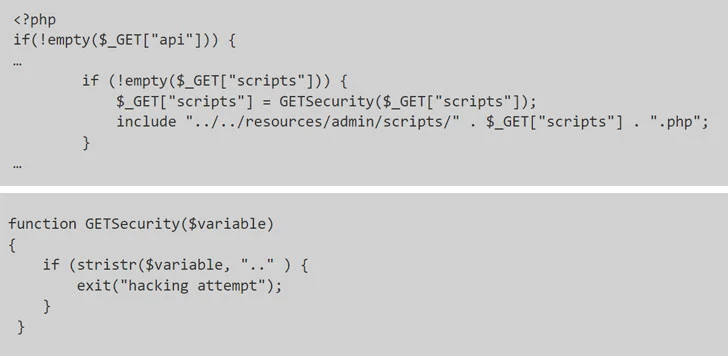
Бреши объединили под общим идентификатором CVE-2021-45467. В сущности, это типичная проблема PHP-инъекции, которая возникает в том случае, если злоумышленник заставит веб-приложение раскрыть или запустить определённые файлы на сервере.

В частности, уязвимость возникает, когда две неаутентифицированные PHP-страницы, используемые в приложении — «/user/login.php» и «/user/index.php» — не могут корректно удостоверить путь к файлу скрипта. О проблеме в безопасности рассказал Паулос Ибело.

Для эксплуатации уязвимости атакующему придётся изменить выражение include, которое используется для включения содержимого одного PHP-файла в другой PHP-файл. Именно так злоумышленник может внедрить вредоносный код с удалённого ресурса.


Эту брешь можно использовать в связке с CVE-2021-45466, что позволит киберпреступнику удалённо получить полный контроль над уязвимым сервером. Хвала разработчикам — они уже выпустили патч в этом месяце, поэтому остаётся только установить его, чтобы защитить серверы от эксплойтов.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru