



Интерпол, Palo Alto Networks и Group-IB задержали BEC-хакеров

Интерпол, Palo Alto Networks и Group-IB задержали BEC-хакеров

Интерпол, Palo Alto Networks и Group-IB задержали BEC-хакеров

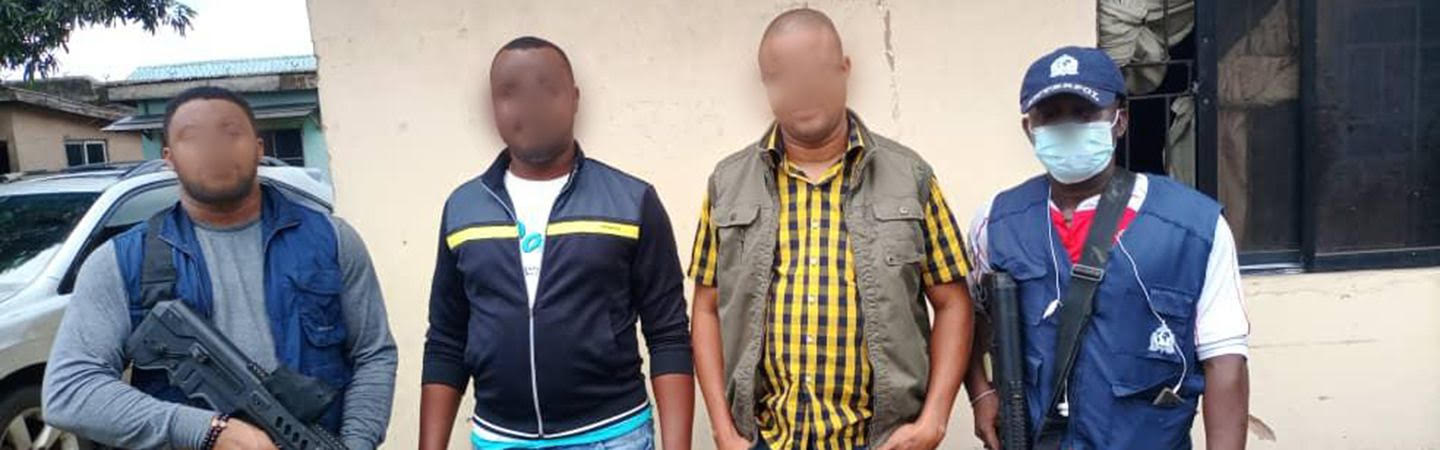
Компания Group-IB, занимающаяся борьбой с киберпреступностью, поучаствовала вместе с Интерполом, Palo Alto Networks и правоохранительными органами Нигерии в совместной операции, которая привела к задержанию 11 граждан. Арестованные подозреваются в организации кибератак на корпоративную почту (Business Email Compromise, BEC).

Как отметили специалисты, 11 задержанных являются членами киберпреступной группировки, известной под именем TMT (SilverTerrier). Исследователи наблюдают за этой группой с 2019 года.

Международная операция Falcon II стала продолжением Falcon I. Правоохранителям удалось изъять устройства, на которых хранились файлы злоумышленников. Чуть позже Group-IB провела криминалистический анализ этих файлов.

Falcon II заняла 10 дней — с 13 по 22 декабря 2021 года. Представители Интерпола отметили, что аресту очень поспособствовал оперативный обмен данными киберразведки. По данным правоохранителей, подозреваемые связаны с компрометацией корпоративной электронной почты, затронувшей более 50 тысяч жертв.

У одного из арестованных на ноутбуке нашли более 800 тысяч учётных данных, которые, предположительно, принадлежат жертвам кибератак.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru