



DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

Международная компания DHL, занимающаяся экспресс-доставкой грузов и документов, подвинула Microsoft и стала любимым брендом киберпреступников для имитации в фишинговых атаках. Такую статистику аналитики Check Point собрали за четвёртый квартал 2021 года.

Таким образом, Microsoft расположилась на втором месте, а Google — на четвёртом. Судя по всему, этому результату не стоит удивляться, ведь на IV квартал каждого года приходится и «чёрная пятница», и «киберпонедельник», и сезон рождественских подарков.

DHL каждый год обслуживает более 1,6 миллиарда посылок, поэтому у имитирующих этот бренд фишеров есть реальный шанс охватить большое количество пользователей, ведь многие ждут посылки и подарки.

Как правило, приманки касаются проблем на таможне, при которых от получателя якобы требуются определённые действия. В этом случае злоумышленники предлагают просмотреть вложенный в письмо документ или пройти по ссылке.

Как выяснили специалисты Check Point, за четвёртый квартал 2021 года топ-10 брендов, чаще всего фигурирующих в фишинговых атаках, выглядит так:

  1. DHL (встречается в 23% фишинговых атак по всему миру)
  2. Microsoft (20%)
  3. WhatsApp (11%)
  4. Google (10%)
  5. LinkedIn (8%)
  6. Amazon (4%)
  7. FedEx (3%)
  8. Roblox (3%)
  9. Paypal (2%)
  10. Apple (2%)

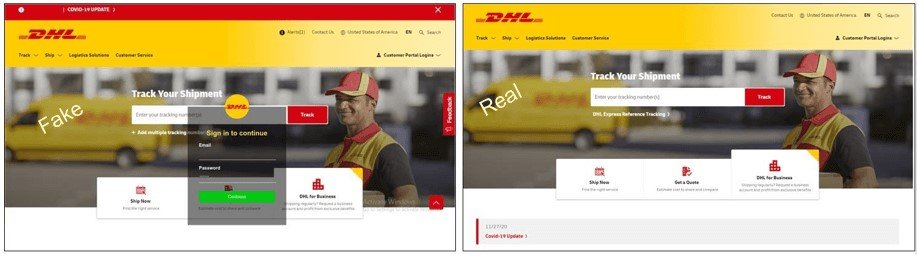
Помимо этого, киберпреступники создают вредоносные копии официального сайта DHL. С первого взгляда — похоже, однако есть ряд признаков, по которым можно отличить сомнительный клон:

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru