



Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Специалисты по кибербезопасности обнаружили уязвимости в трёх плагинах для движка WordPress. В общей сложности эти проблемы угрожают более 83 тыс. веб-сайтов и могут использоваться для получения полного контроля над атакованными ресурсами.

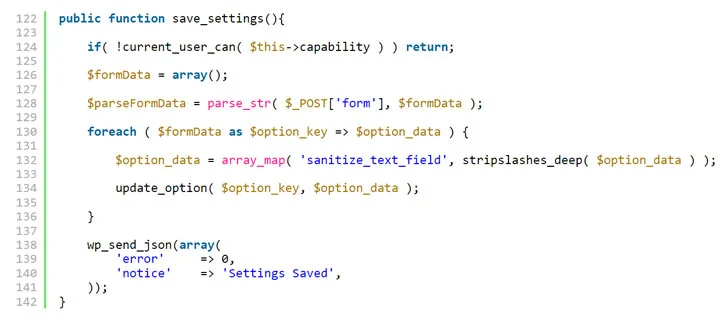
Одна из уязвимостей, которой присвоили идентификатор CVE-2022-0215, представляет собой брешь класса CSRF (cross-site request forgery, «межсайтовая подделка запроса»). Она получила 8,8 балла по шкале CVSS и затрагивает три плагина:

«Уязвимость позволяет атакующим обновить настройки сайта. Для эксплуатации злоумышленникам придётся заставить администратора сайта пройти по определённой ссылке», — пишет Wordfence.


Корень проблемы кроется в отсутствии должной валидации при обработке AJAX-запросов. В результате условный киберпреступник может изменить значение опции «users_can_register» и установить «default_role», что даст ему полный контроль над атакуемым ресурсом.

Разработчики затронутых плагинов уже выпустили соответствующие обновления, поэтому владельцам и администраторам сайтов нужно только установить их.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru