



Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы начали использовать в атаках новый кросс-платформенный бэкдор «SysJoker», который способен скомпрометировать не только Windows, но и Linux с macOS. Исследователи обнаружили вредонос в декабре 2021 года, когда злоумышленники активно атаковали Linux-сервер одного из образовательных учреждений.

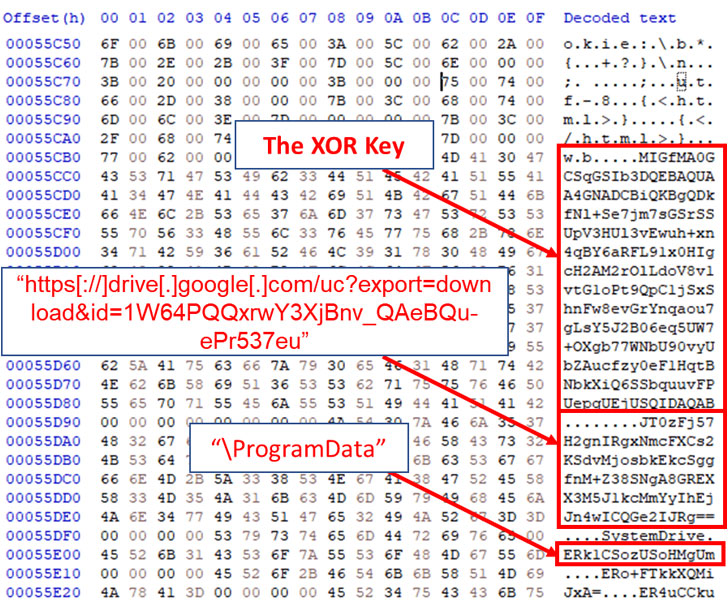
По словам специалистов компании Intezer, SysJoker маскируется под обновления операционной системы и получает адрес командного сервера (C2), расшифровывая строку в текстовом файле, который хранится на Google Диске.

Сам бэкдор написан на C++, киберпреступники доставляют его на компьютеры жертв с помощью дроппера (с удалённого сервера). Попав в систему, SysJoker начинает собирать информацию: MAC-адрес, имя пользователя, серийный номер и IP-адрес. Всё это шифруется и передаётся на сервер злоумышленников.

Зловред подключается к C2-серверу, извлекая его URL из жёстко заданной в коде ссылки Google Drive. Для этого в облаке размещается файл «domain.txt», хранящий всю необходимую информацию.

Сервер отправляет бэкдору инструкции, позволяющие ему запускать на компьютере определённые команды и исполняемые файлы.

«Поскольку код SysJoker был написан с нуля и ранее не фигурировал в других кибератаках, можно предположить, что за этим бэкдором стоит хорошо подготовленная киберпреступная группировка, промышляющая целевыми атаками», — подчеркнули исследователи.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru