



Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

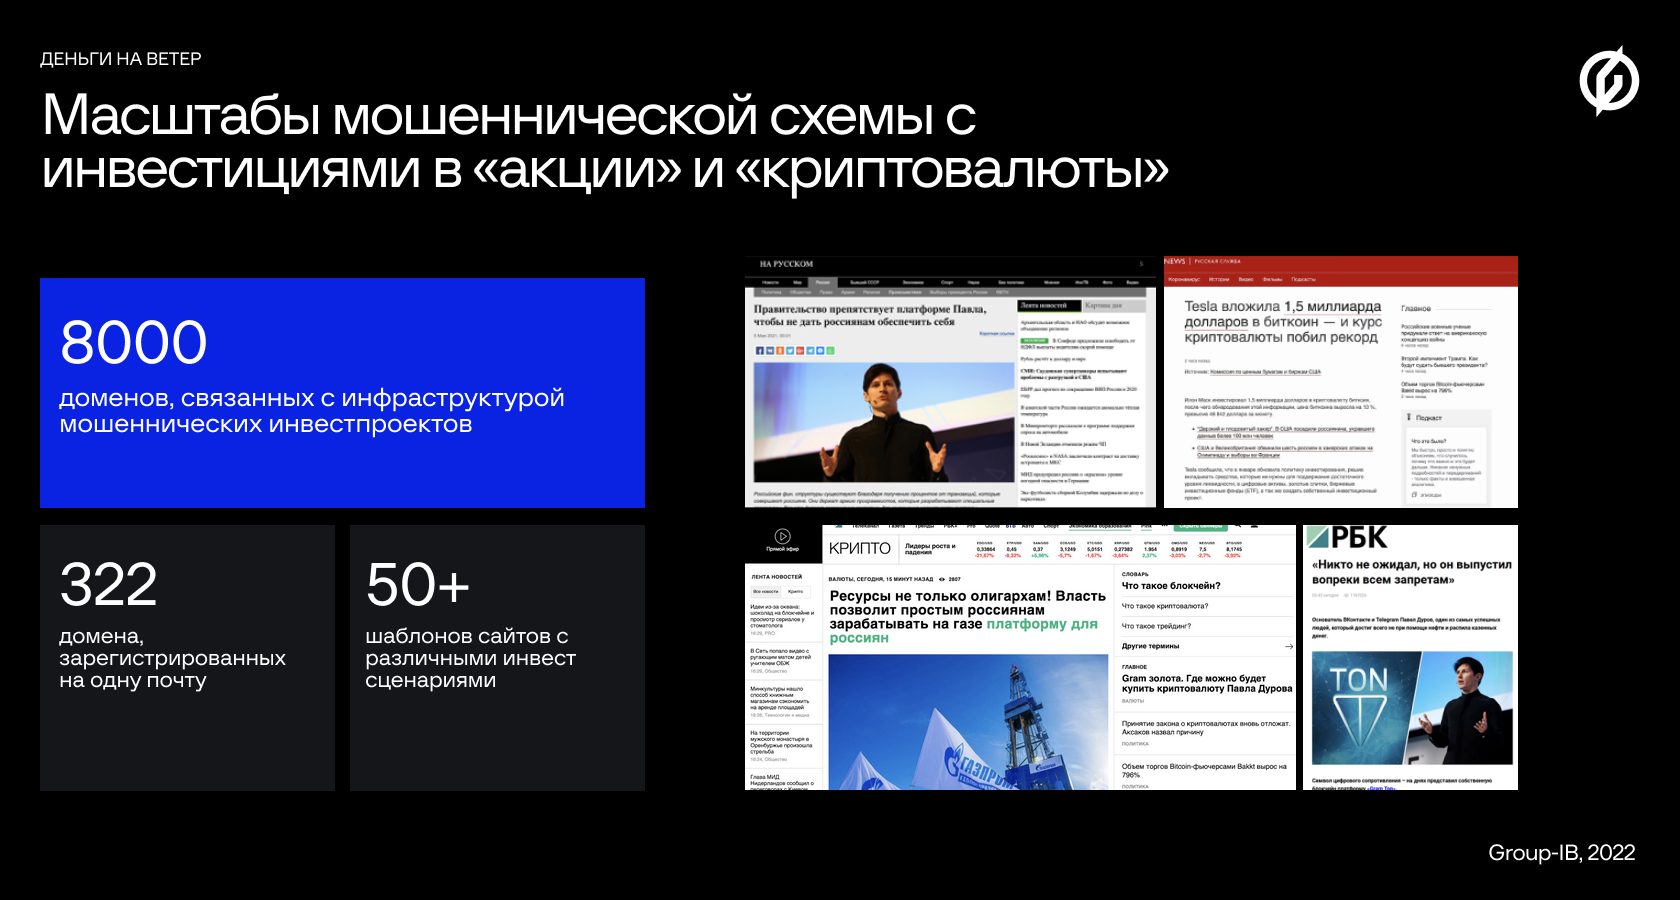
Специалисты компании Group-IB, изучившие активность мошеннических инвестиционных проектов, выявили более 50 различных схем и 8 тысяч доменов, связанных с продажей акций и цифровой валюты.

Эта деятельность рассчитана на тех, кто хочет быстро разбогатеть. Всем желающим предлагают вложить средства в криптовалюту и акции нефтегазовых компаний, а заканчивается всё потерей денег и данных банковских карт.

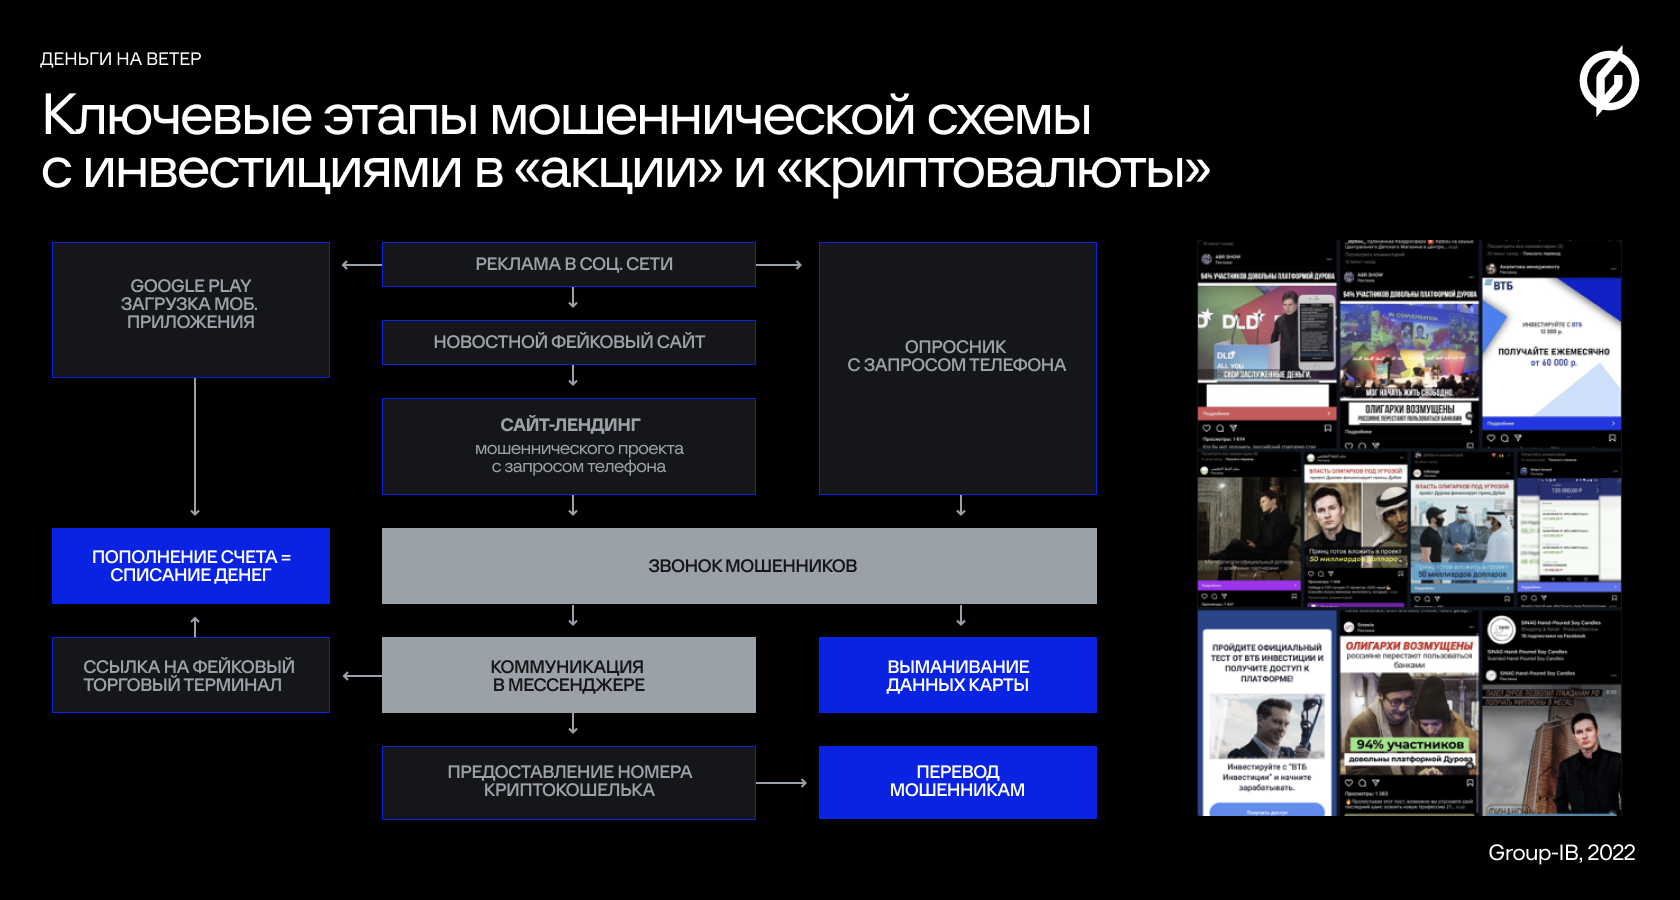
Как отметили в Group-IB, кибермошенникам полюбились так называемые гибридные схемы, в которых помимо традиционного фишинга используются поддельные мобильные приложения, выступающие в качестве терминалов, и даже звонки «личных консультантов».

Резкий скачок активности таких лжеинвесторов эксперты центра CERT-GIB зафиксировали в начале 2021 года. По данным исследователей, за последние девять месяцев число подобных доменов увеличилось на 163%.


За весь период наблюдения Group-IB отметила более 8000 доменов, участвовавших в мошеннических схемах. В период с июня по июль 2021 года только один злоумышленник (с одного адреса электронной почты) зарегистрировал 322 домена.

Также эксперты выявили более 50 шаблонов посадочных веб-страниц, на которых описывались различные инвестиционные сценарии. Попавшись на эту уловку и купив биткоины под видом инвестиций, группа из 150 человек потеряла около 300 миллионов рублей.


Лендинг-страницы злоумышленники оформляют без особых изысков, опираясь на стиль всем известных новостных ресурсов: «Россия-24», Russia Today или РБК. Потенциальную жертву пытались заставить поверить в инвестиционные схемы, обещая фантастические заработки — от 300 000 до 10 000 000 рублей в месяц.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru