



Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Исследователи в области кибербезопасности рассказали о серьёзной уязвимости в компоненте KCodes NetUSB, интегрированном в миллионы маршрутизаторов для конечных пользователей. Среди затронутых моделей роутеров есть устройства от Netgear, TP-Link, Tenda, EDiMAX, D-Link и Western Digital.

KCodes NetUSB представляет собой модуль ядра Linux, позволяющий устройствам в локальной сети обеспечивать функции USB-периферии по IP. Принтеры, внешние жёсткие диски и другие носители — всё это становится доступным по сети с помощью упомянутого драйвера.

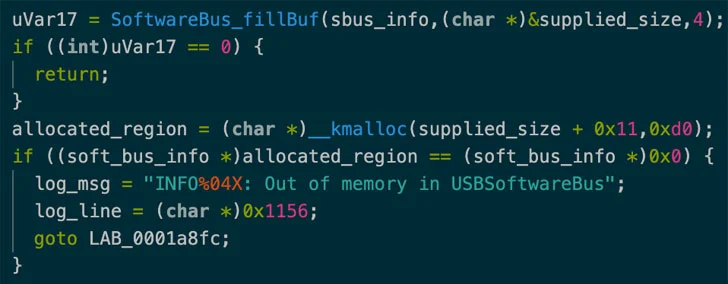
Как выяснили эксперты SentinelOne, в KCodes NetUSB содержится критическая уязвимость, получившая идентификатор CVE-2021-45608 и 9,8 балла по шкале CVSS. Брешь создаёт возможность для переполнения буфера и позволяет злоумышленникам удалённо выполнить код на уровне ядра.

Специалисты пока не хотят публиковать демонстрационный эксплойт (proof-of-concept, PoC), поскольку многие вендоры ещё не выпустили соответствующие патчи. Несмотря на технически сложную эксплуатацию, исследователи полагают, что в скором времени киберпреступники научатся использовать уязвимость в реальных кибератаках.

Производитель маршрутизаторов Netgear, кстати, уже выкатил фикс, добавив ещё один уровень проверки размера функции «supplied size». Именно эта проверка помешает потенциальным злоумышленникам реализовать запись за пределами границ.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru