



Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Исследователи в области кибербезопасности рассказали о серьёзной уязвимости в компоненте KCodes NetUSB, интегрированном в миллионы маршрутизаторов для конечных пользователей. Среди затронутых моделей роутеров есть устройства от Netgear, TP-Link, Tenda, EDiMAX, D-Link и Western Digital.

KCodes NetUSB представляет собой модуль ядра Linux, позволяющий устройствам в локальной сети обеспечивать функции USB-периферии по IP. Принтеры, внешние жёсткие диски и другие носители — всё это становится доступным по сети с помощью упомянутого драйвера.

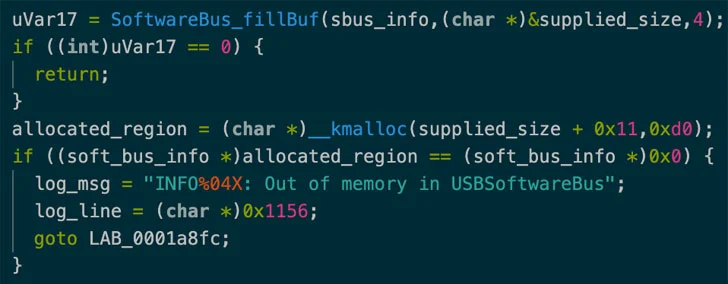
Как выяснили эксперты SentinelOne, в KCodes NetUSB содержится критическая уязвимость, получившая идентификатор CVE-2021-45608 и 9,8 балла по шкале CVSS. Брешь создаёт возможность для переполнения буфера и позволяет злоумышленникам удалённо выполнить код на уровне ядра.

Специалисты пока не хотят публиковать демонстрационный эксплойт (proof-of-concept, PoC), поскольку многие вендоры ещё не выпустили соответствующие патчи. Несмотря на технически сложную эксплуатацию, исследователи полагают, что в скором времени киберпреступники научатся использовать уязвимость в реальных кибератаках.

Производитель маршрутизаторов Netgear, кстати, уже выкатил фикс, добавив ещё один уровень проверки размера функции «supplied size». Именно эта проверка помешает потенциальным злоумышленникам реализовать запись за пределами границ.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru