



Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Киберпреступники запустили хорошо подготовленную кампанию, нацеленную на исследователей и разработчиков. В ходе этих атак злоумышленники используют вредоносную версию .NET-приложения dnSpy, которая помогает им устанавливать на компьютер жертвы трояны и вредоносные криптомайнеры.

dnSpy является популярным отладчиком и редактором .NET-сборок, предназначенным для модификации и декомпиляции программ. Исследователи в области кибербезопасности обычно используют dnSpy при анализе .NET-вредоносов.

Несмотря на то что этот дебаггер уже не поддерживается изначальными девелоперами, на GitHub доступен исходный код. Там же можно найти активно разрабатываемую версию, которую любой желающий может клонировать и модифицировать.

Именно этим и воспользовались киберпреступники, создавшие репозиторий GitHub со скомпилированной версией dnSpy. Установившие себе эту версию эксперты получали целый коктейль из вредоносных программ: майнеры, троян Quasar, куча неизвестных пейлоадов и даже софт, модифицирующий буфер обмена и ворующий криптовалюту.

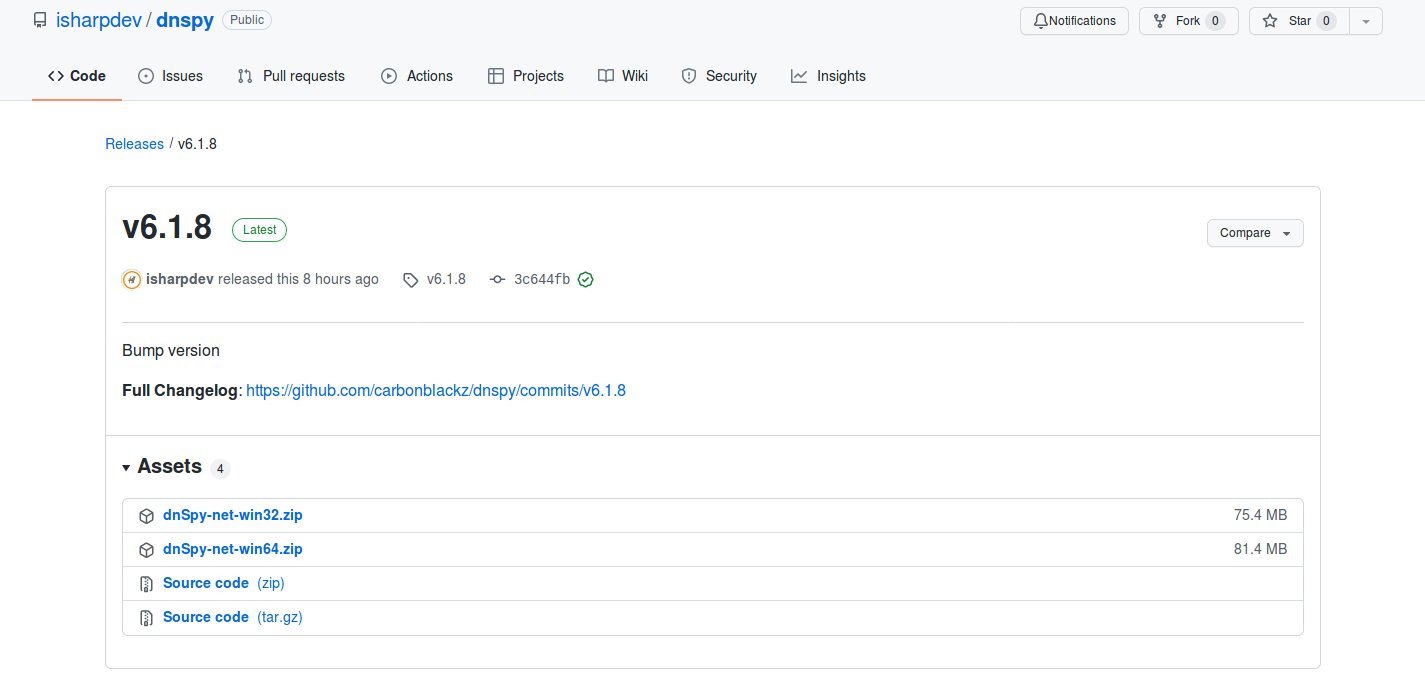
На вредоносную версию dnSpy обратили внимание специалисты MalwareHunterTeam, по словам которых злоумышленники изначально разместили злонамеренный отладчик по адресу https://github[.]com/carbonblackz/dnSpy/, а потом переместили его сюда — https://github[.]com/isharpdev/dnSpy.


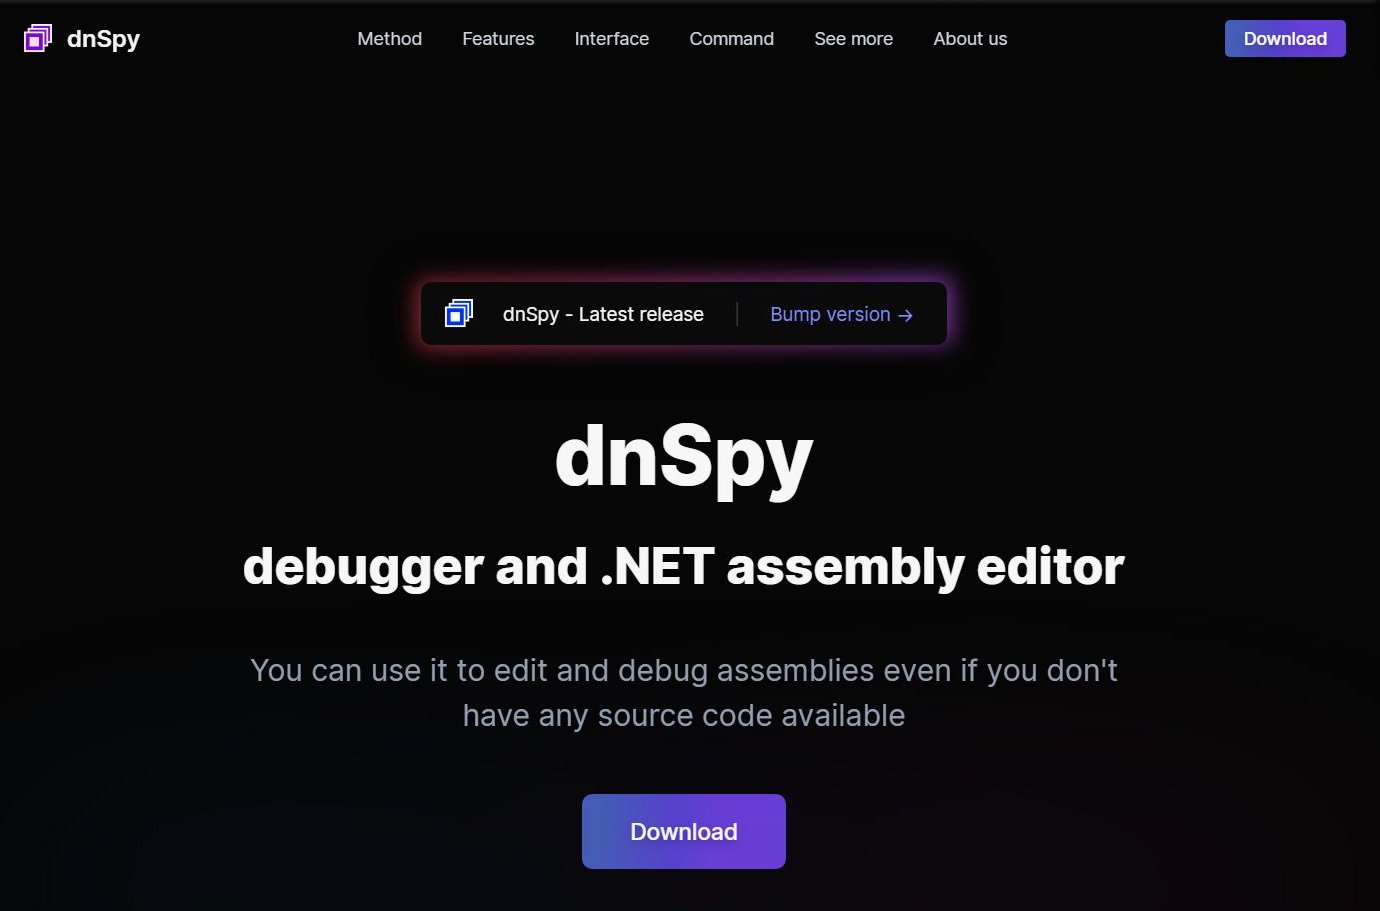
Интересно, что злодеи пошли и дальше, создав веб-сайт dnSpy[.]net, который выглядел очень убедительно и профессионально. Сейчас ресурс недоступен, но специалисты успели снять скриншот.


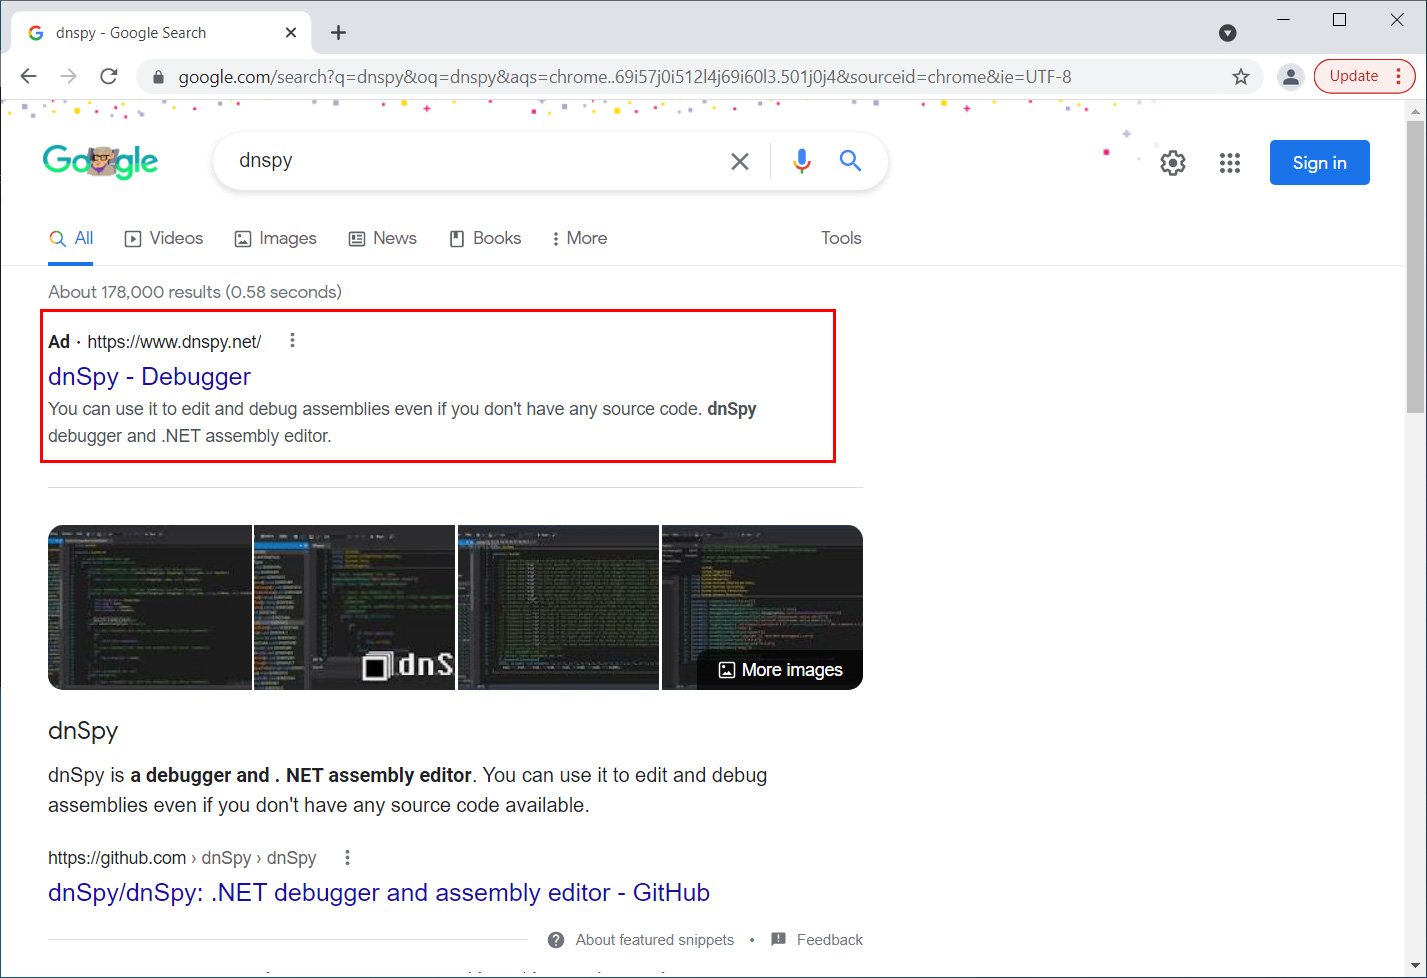
Преступники даже запустили рекламную кампанию, продвигая свой сайт в поисковых выдачах популярных систем: Bing, Yahoo, AOL, Yandex и Ask.com.


Вредоносная версия dnSpy детектируется рядом весьма авторитетных антивирусных движков на площадке VirusTotal.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru