



Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Оказалось, что Norton 360 — не единственный антивирус, который теперь поставляется со встроенным криптомайнером. Теперь тем же путём пошёл бесплатный продукт Avira, насчитывающий 500 миллионов пользователей по всему миру. Функция майнинга получила имя Avira Crypto.

Компанию Avira, основанную в 2006 году, чаще всего ассоциируют именно с бесплатным антивирусом Avira Free Security (или Avira Free Antivirus). Однако в январе 2021 года Avira ушла под крыло NortonLifeLock — той же компании, которая теперь владеет продуктом Norton 360.

Именно поэтому практике использования криптомайнеров в обоих антивирусах удивляться не приходится, ведь инициатором выступает общий владелец — NortonLifeLock. Если с Norton 360 всё более-менее понятно, хотя и остался ряд претензий, то FAQ Avira выглядит достаточно скудно. Например, там не указывается, сколько процентов от добытой цифровой валюты забирает себе текущий разработчик антивируса.

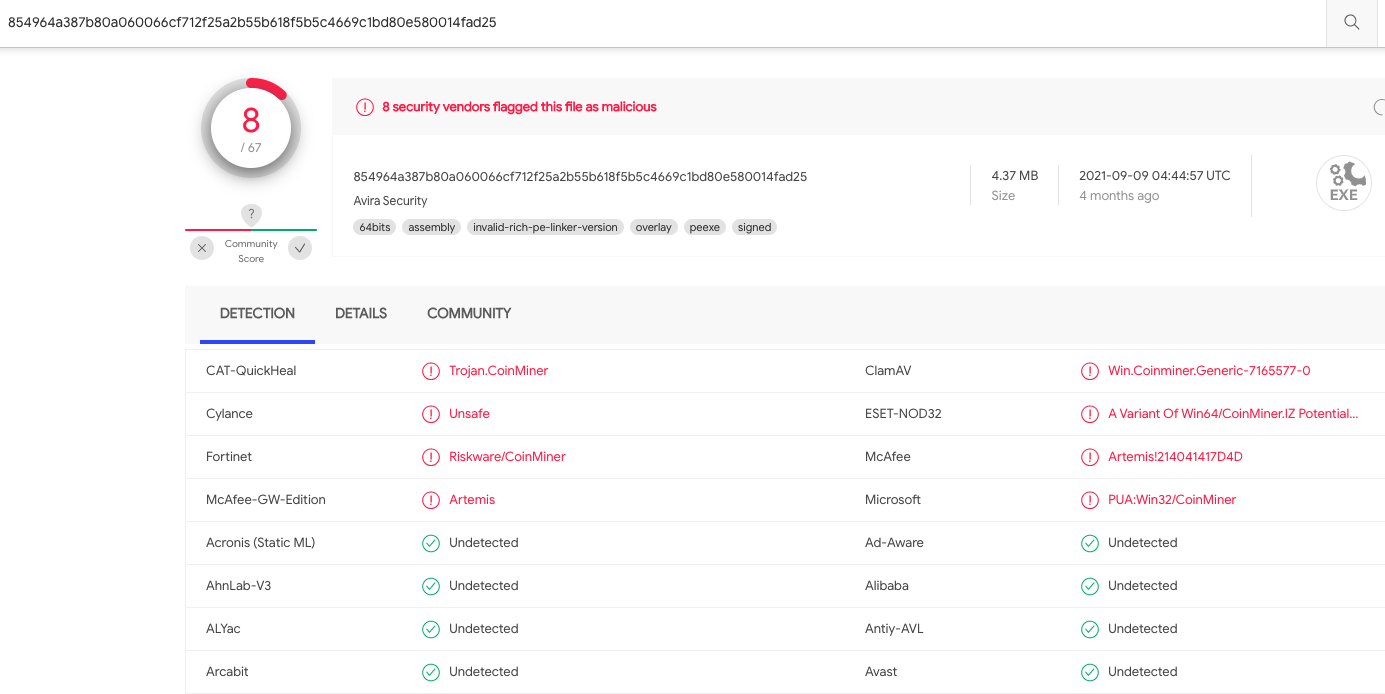
На данный момент не совсем понятно, используют ли Norton Crypto и Avira Crypto один код для майнинга, но в прошлом году Avira уже столкнулась с проблемами. Речь идёт о детектировании установочного файла антивируса множеством движков на VirusTotal.


Позже стало понятно, что причиной ложноположительного срабатывания стала функция ANvOptimusEnablementCuda, которая включена в компонент Norton Crypto — Ncrypt.exe. Несколько давних пользователей антивируса выразили своё недоумение на форуме технической поддержки NortonLifeLock: почему криптомайнер устанавливается автоматом, даже если он отключён?

Сама компания пока никак не прокомментировала претензии к Norton Crypto и Avira Crypto, однако что-то подсказывает, что реакция вскоре должна последовать, поскольку возмущение даже лояльных пользователей слишком велико.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru