



Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Оказалось, что Norton 360 — не единственный антивирус, который теперь поставляется со встроенным криптомайнером. Теперь тем же путём пошёл бесплатный продукт Avira, насчитывающий 500 миллионов пользователей по всему миру. Функция майнинга получила имя Avira Crypto.

Компанию Avira, основанную в 2006 году, чаще всего ассоциируют именно с бесплатным антивирусом Avira Free Security (или Avira Free Antivirus). Однако в январе 2021 года Avira ушла под крыло NortonLifeLock — той же компании, которая теперь владеет продуктом Norton 360.

Именно поэтому практике использования криптомайнеров в обоих антивирусах удивляться не приходится, ведь инициатором выступает общий владелец — NortonLifeLock. Если с Norton 360 всё более-менее понятно, хотя и остался ряд претензий, то FAQ Avira выглядит достаточно скудно. Например, там не указывается, сколько процентов от добытой цифровой валюты забирает себе текущий разработчик антивируса.

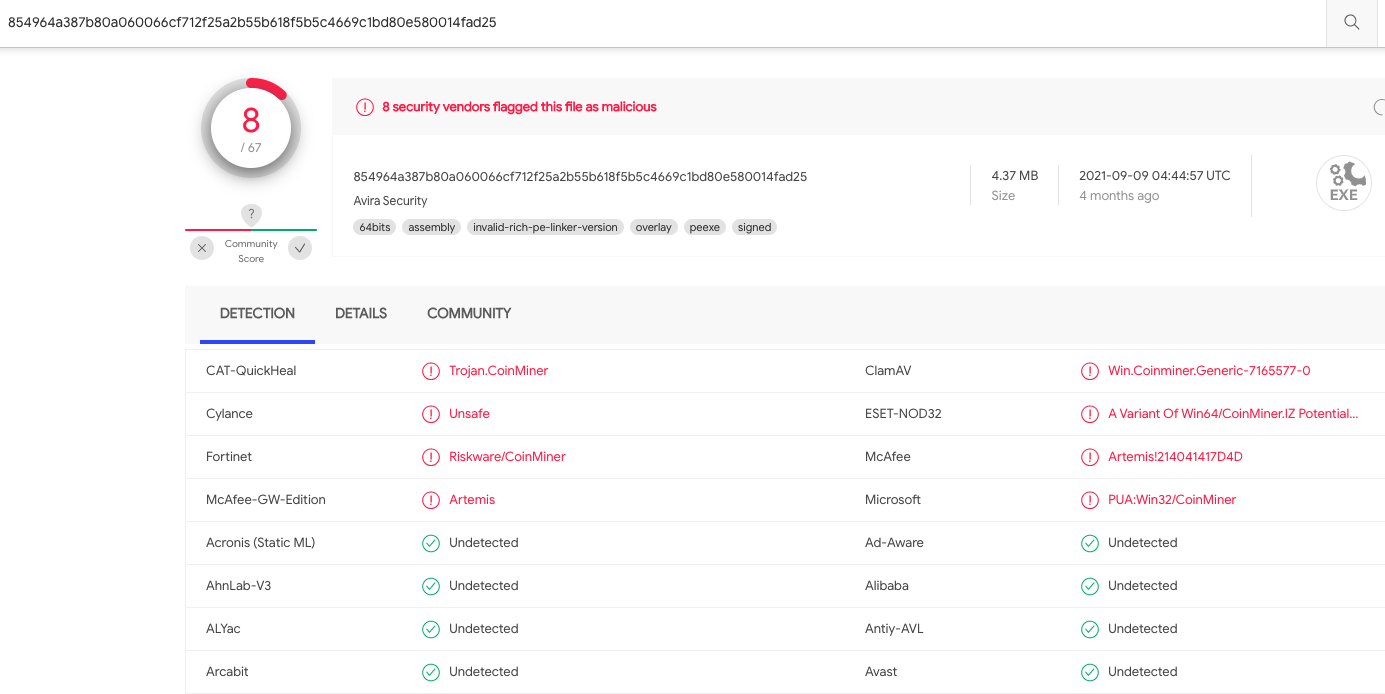
На данный момент не совсем понятно, используют ли Norton Crypto и Avira Crypto один код для майнинга, но в прошлом году Avira уже столкнулась с проблемами. Речь идёт о детектировании установочного файла антивируса множеством движков на VirusTotal.


Позже стало понятно, что причиной ложноположительного срабатывания стала функция ANvOptimusEnablementCuda, которая включена в компонент Norton Crypto — Ncrypt.exe. Несколько давних пользователей антивируса выразили своё недоумение на форуме технической поддержки NortonLifeLock: почему криптомайнер устанавливается автоматом, даже если он отключён?

Сама компания пока никак не прокомментировала претензии к Norton Crypto и Avira Crypto, однако что-то подсказывает, что реакция вскоре должна последовать, поскольку возмущение даже лояльных пользователей слишком велико.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru