



Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

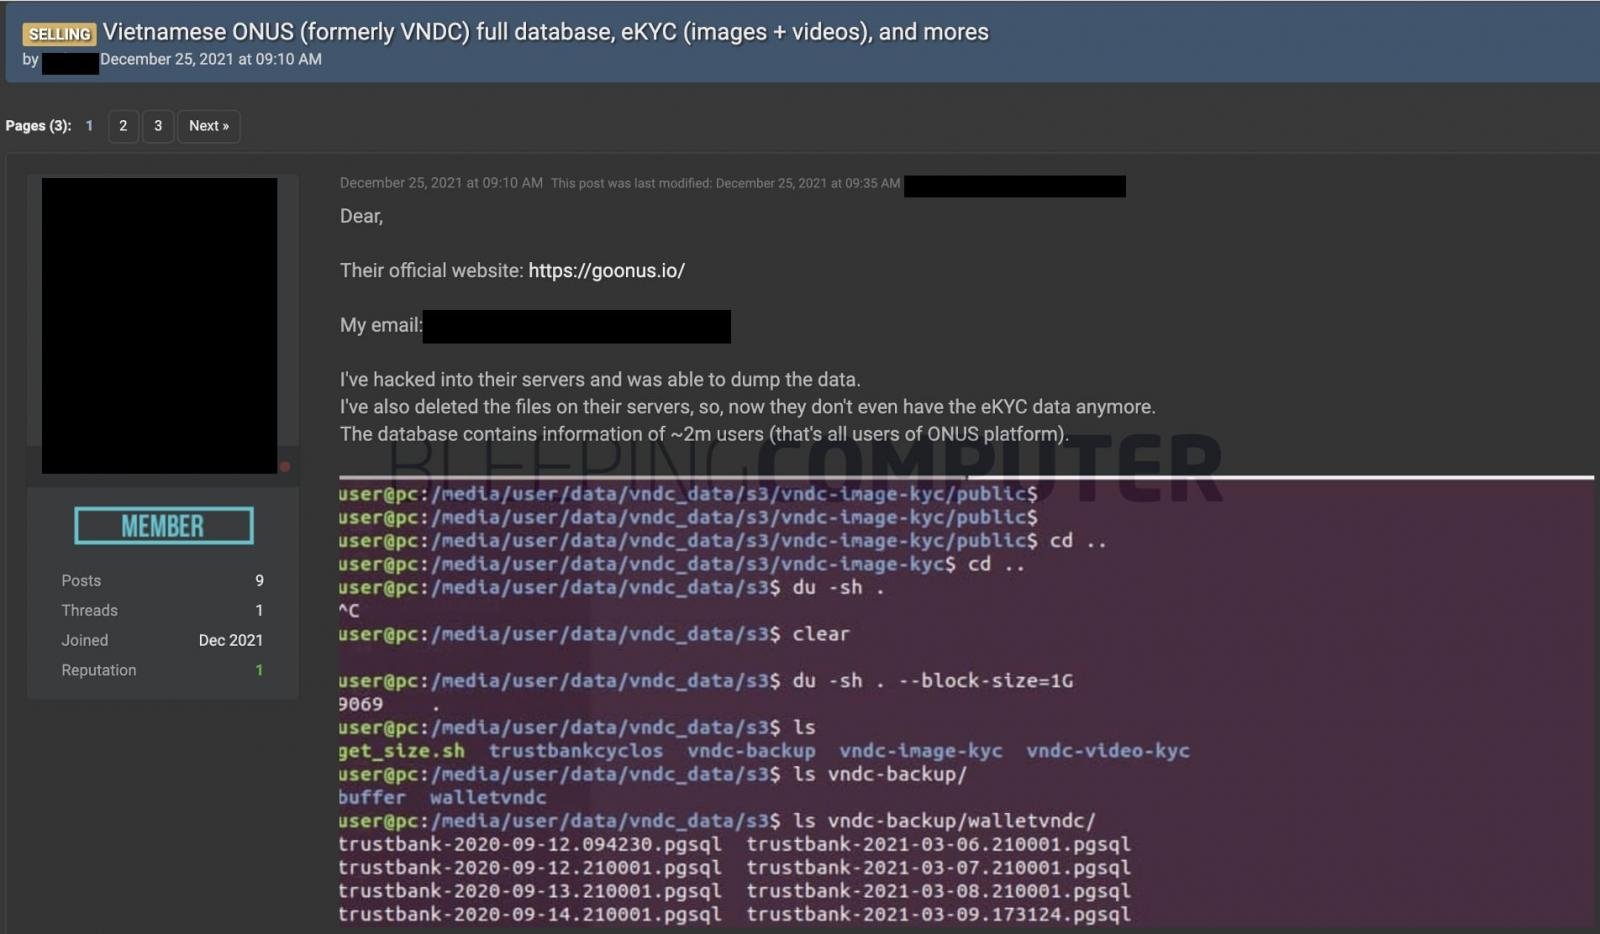
В результате кибератаки на брокера криптовалют Onus (ранее VNDC) ПДн почти 2 млн пользователей торговой платформы утекли в Сеть. Как оказалось, хакеры проникли на рабочий сервер компании через уязвимость Log4Shell, получили доступ к облачному хранилищу и выкрали клиентскую базу, которая теперь выставлена на продажу.

Созданная вьетнамцами и зарегистрированная в Сингапуре компания выпустила собственное приложение для торговли криптовалютой в марте прошлого года. По оценке Onus, им пользуются 1,8 млн человек в 20+ странах; 600 тыс. из них подписаны на услугу eKYC (Electronic Know Your Customer, электронной проверки «знай своего клиента»), позволяющую быстро проходить все проверки в рамках процедуры аутентификации.

Кража со взломом, о которой идет речь, произошла в период с 11 по 13 декабря. Злоумышленники обнаружили в Cyclos-сервере уязвимость Log4Shell (CVE-2021-44228, пропатчена в Log4j 2.15.0 и выше), применили эксплойт и установили бэкдоры.

Участники проекта Cyclos (софт для PoS и платежных систем) предупредили клиента об угрозе, и тот принял меры, но опоздал. Взломщики успели похозяйничать на сервере, который, по словам Onus, использовался только для нужд программирования, и обнаружили, что оттуда можно заглянуть в хранилище жертвы на AWS.

Слабые настройки доступа к арендованным серверам Amazon S3 позволили незваным гостям выкачать закрытую информацию — личные данные клиентов вьетнамского брокера. С жертвы взлома стали требовать $5 млн под угрозой публикации краденого, а когда та отказалась платить, выставили дампы на продажу на профильном сайте.


Согласно сообщению Onus, украденные записи содержали ПДн большого числа пользователей, в том числе имена, адреса места жительства, email, номера телефона, хешированные пароли, истории транзакций, а также информацию, на основе которой производятся проверки eKYC (паспортные данные, видеоселфи). Финансовые активы клиентов атака не затронула, но всех просят на всякий случай сменить пароль в приложении.

Авторы атаки оценили свой улов в 1,92 млн записей; около 90% клиентов Onus, по их словам, оказались вьетнамцами. Хакеры также заявили, что исходные файлы жертвы на сервере Amazon они удалили.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru