



Сканер процессов Log4j в Microsoft Defender привёл к ложным срабатываниям

Сканер процессов Log4j в Microsoft Defender привёл к ложным срабатываниям

Сканер процессов Log4j в Microsoft Defender привёл к ложным срабатываниям

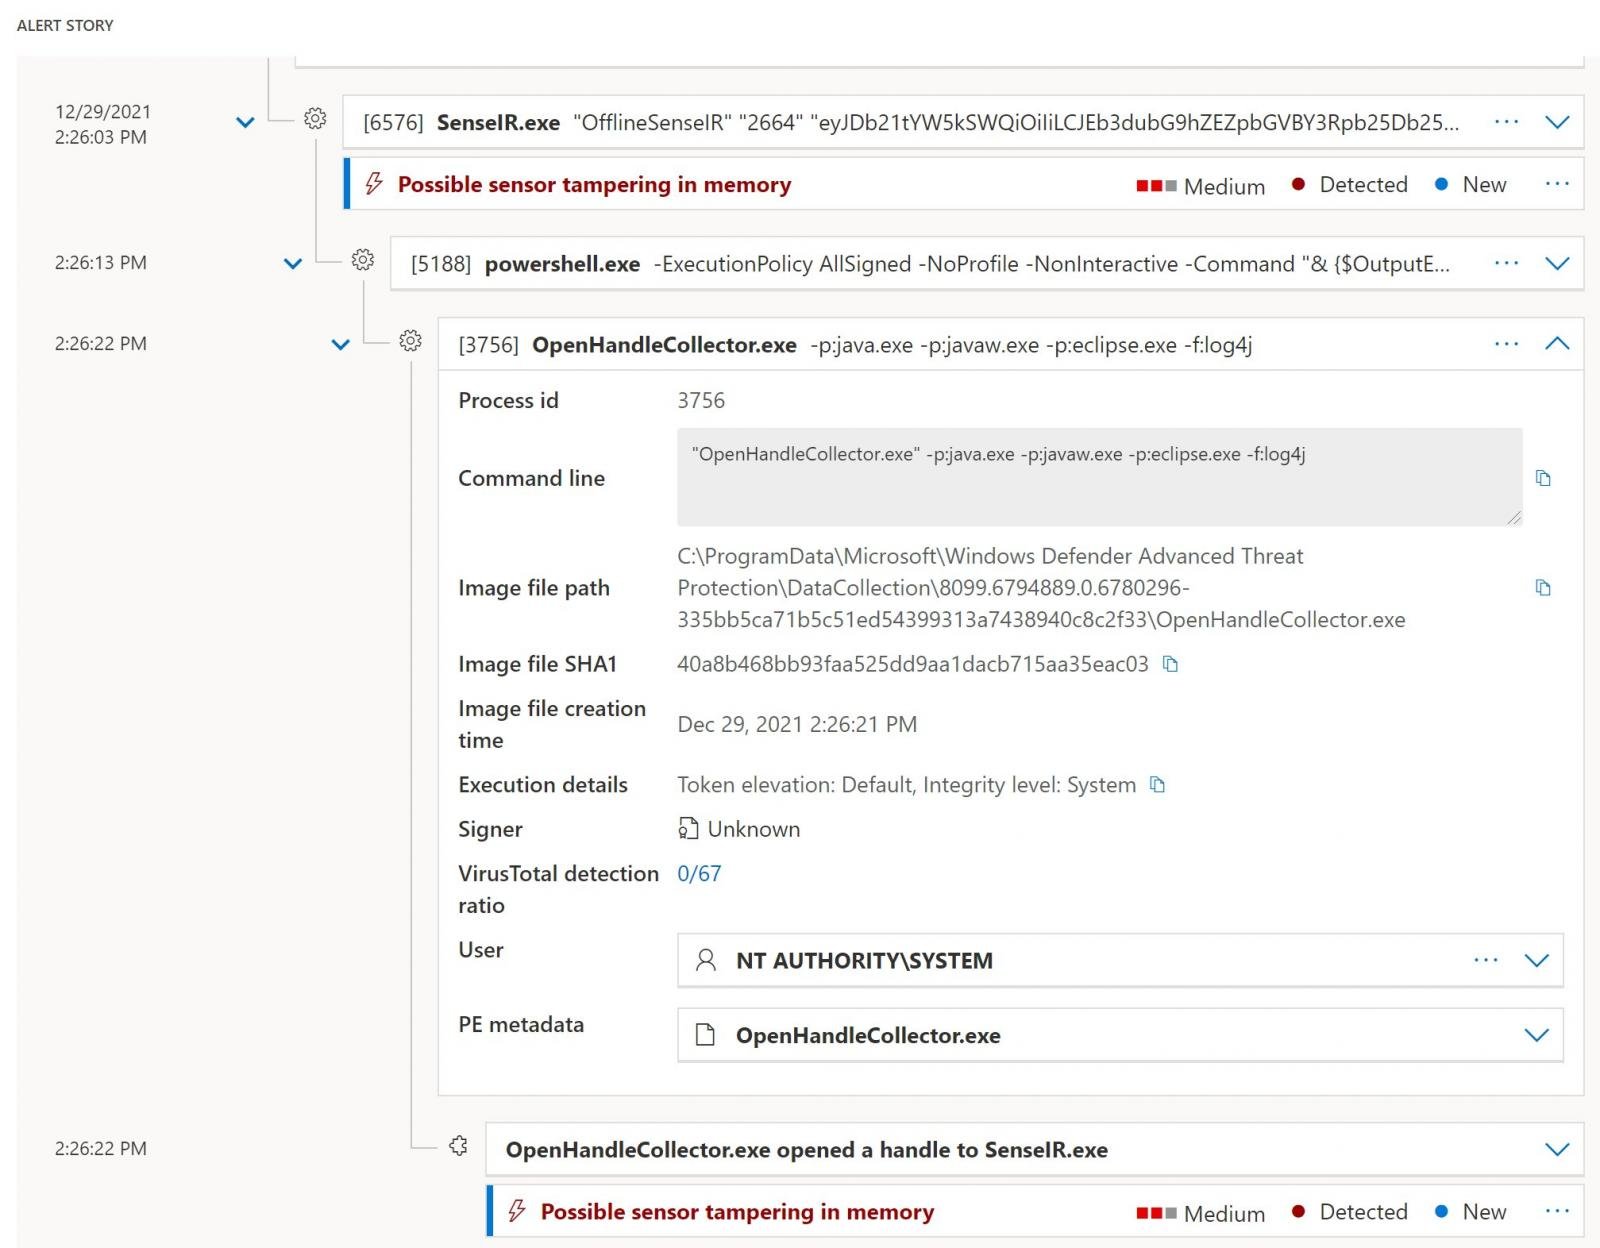
Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) опять застал системных администраторов врасплох, на этот раз «ругаясь» на проблемы в памяти. Оказалось, что во всём виноват недавно добавленный в Microsoft 365 Defender сканер процессов Log4j.

Согласно жалобам пользователей, больше всех пострадали системы Windows Server 2016. Microsoft Defender для конечной точки указал на проблему и виновника — процесс OpenHandleCollector.exe.

Также исходя из опубликованных жалоб, можно сделать вывод, что проблема преследует администраторов как минимум с 23 декабря. Томер Теллер из Microsoft отметил, что переживать не о чем — скорее всего, речь идёт о ложноположительном срабатывании.

Корпорация в настоящее время работает над патчем и изучает корень проблемы. В скором времени можно ожидать выход фикса, а пока придётся справляться самостоятельно.


Напомним, что в начале месяца Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) внезапно стал блокировать Office. Проблема крылась в ложном детекте трояна Emotet. Тогда сисадминам изрядно потрепали нервы.

А в середине декабря Microsoft устранила баг запуска Defender for Endpoint в Windows Server.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru