



Сканер процессов Log4j в Microsoft Defender привёл к ложным срабатываниям

Сканер процессов Log4j в Microsoft Defender привёл к ложным срабатываниям

Сканер процессов Log4j в Microsoft Defender привёл к ложным срабатываниям

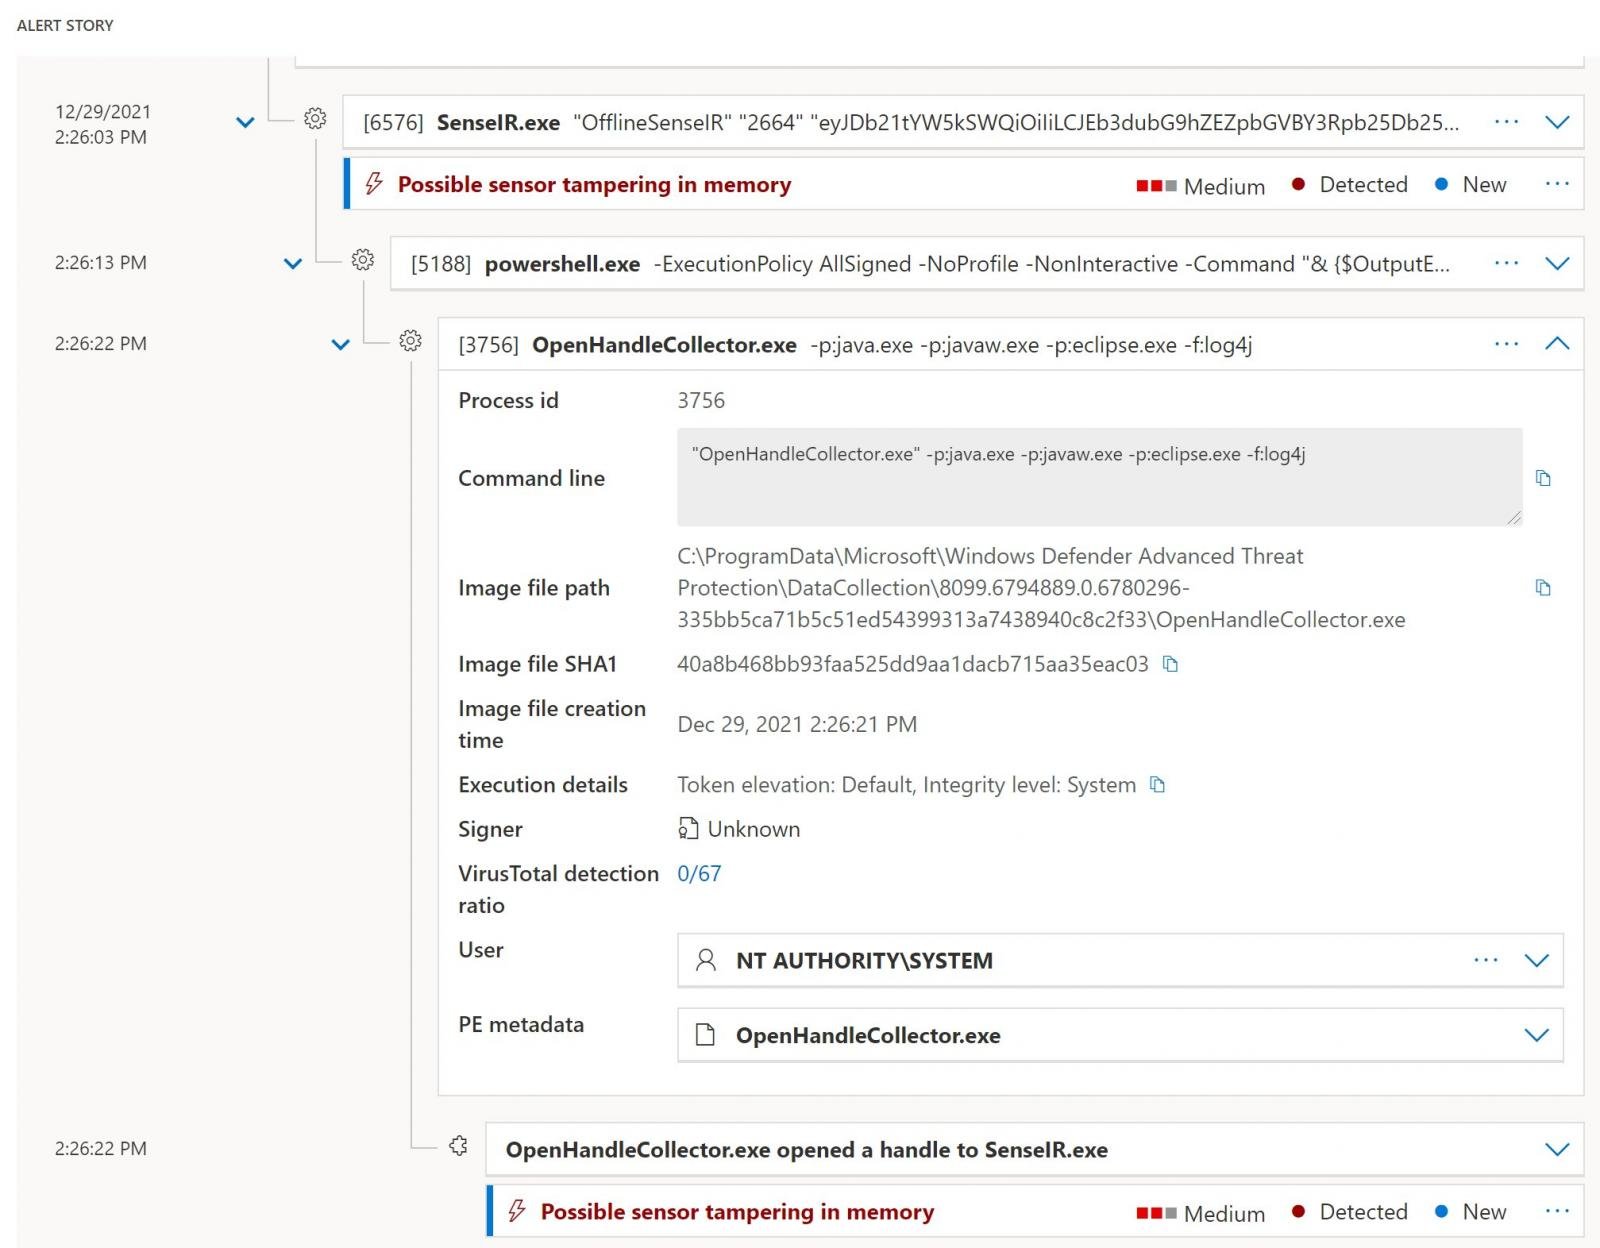
Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) опять застал системных администраторов врасплох, на этот раз «ругаясь» на проблемы в памяти. Оказалось, что во всём виноват недавно добавленный в Microsoft 365 Defender сканер процессов Log4j.

Согласно жалобам пользователей, больше всех пострадали системы Windows Server 2016. Microsoft Defender для конечной точки указал на проблему и виновника — процесс OpenHandleCollector.exe.

Также исходя из опубликованных жалоб, можно сделать вывод, что проблема преследует администраторов как минимум с 23 декабря. Томер Теллер из Microsoft отметил, что переживать не о чем — скорее всего, речь идёт о ложноположительном срабатывании.

Корпорация в настоящее время работает над патчем и изучает корень проблемы. В скором времени можно ожидать выход фикса, а пока придётся справляться самостоятельно.


Напомним, что в начале месяца Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) внезапно стал блокировать Office. Проблема крылась в ложном детекте трояна Emotet. Тогда сисадминам изрядно потрепали нервы.

А в середине декабря Microsoft устранила баг запуска Defender for Endpoint в Windows Server.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru