



Операторы AvosLocker атаковали полицию, испугались и выдали дешифратор

Операторы AvosLocker атаковали полицию, испугались и выдали дешифратор

Операторы AvosLocker атаковали полицию, испугались и выдали дешифратор

Операторы программы-вымогателя AvosLocker быстро «дали заднюю» после того, как узнали, что от их действий пострадало государственное учреждение. Опомнившись, киберпреступники оперативно предоставили бесплатный дешифратор.

Судя по всему, атаку запустили в прошлом месяце. Шифровальщику AvosLocker удалось проникнуть в сеть одного из отделений полиции в США. В ходе атаки вредоносная программа не только зашифровала устройства, но и утащила с собой внутренние файлы.

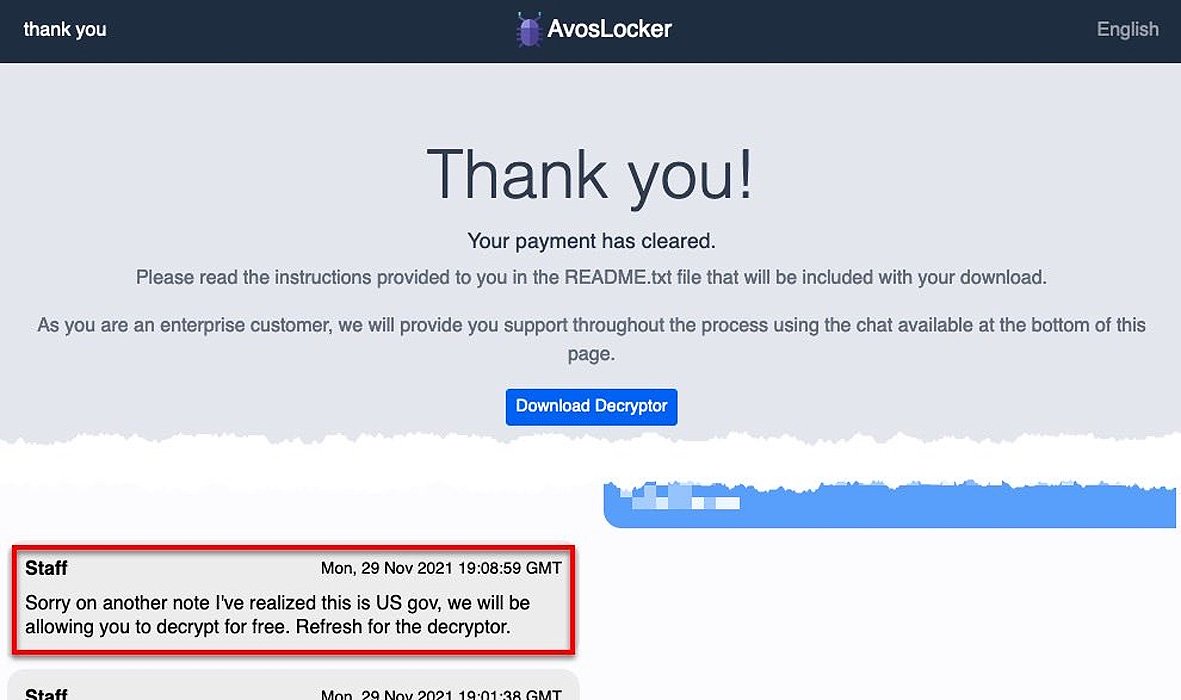
Чуть позже исследователь в области кибербезопасности с ником pancak3 опубликовал интересный скриншот, согласно которому операторы AvosLocker сразу поняли свою ошибку и предоставили бесплатный ключ для расшифровки пострадавших файлов.


Однако злоумышленники в итоге оказались не так просты. Выдав ключ, они отказались предоставить список украденных файлов, а также не стали отвечать на вопрос о том, как именно они проникли в сеть отделения полиции.

Один из членов группировки, управляющей AvosLocker, рассказал изданию BleepingComputer, что они стараются избегать атак на государственные и медицинские учреждения. Тем не менее кибергруппа не всегда избирательно относится к целям.

Помимо этого, оператор шифровальщика отметил, что группировка не боится правоохранителей, даже учитывая недавние посадки аналогичных киберпреступников.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru