



В Samsung Galaxy Store обнаружены потенциально опасные клоны Showbox

В Samsung Galaxy Store обнаружены потенциально опасные клоны Showbox

В Samsung Galaxy Store обнаружены потенциально опасные клоны Showbox

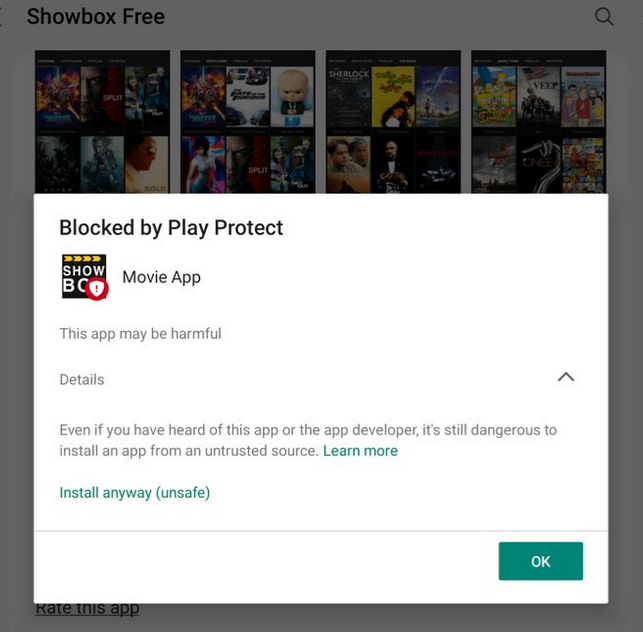
В официальном магазине для Android-устройств Samsung найдены приложения для просмотра фильмов и ТВ-щоу, способные загрузить и выполнить другой код, в том числе вредоносный. Все они созданы на основе Showbox — уже недоступной программы, имевшей репутацию пособника пиратству.

Попытка загрузки модификации Showbox из Galaxy Store вызывает предупреждение Google Play Protect о блокировке. Два десятка сканеров на VirusTotal детектируют новые находки с разными вердиктами, от Riskware и Clicker (Adware) до Trojan.


Анализ клонов Showbox показал, что компонент рекламы предоставляет возможность динамического выполнения кода из приложения. При установке на Android эти приложения запрашивают много лишних разрешений, в том числе доступ к контактам, истории звонков и телефону.

Магазин Samsung не отслеживает количество загрузок предлагаемых продуктов, однако обнаруженные угрозы собрали сотни отзывов. Некоторые комментаторы отметили проблемы при установке — появление предупреждений защиты.

Исходное приложение Showbox в свое время позиционировалось как база данных по фильмам с встроенным VPN. Судя по записям в профильном сообществе Reddit, серверы Showbox отключили два года назад, и сейчас доступны только фейки. На Google Play их нет, хотя проблем с потенциально опасным и вредоносным софтом там хватает.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru