



В Samsung Galaxy Store обнаружены потенциально опасные клоны Showbox

В Samsung Galaxy Store обнаружены потенциально опасные клоны Showbox

В Samsung Galaxy Store обнаружены потенциально опасные клоны Showbox

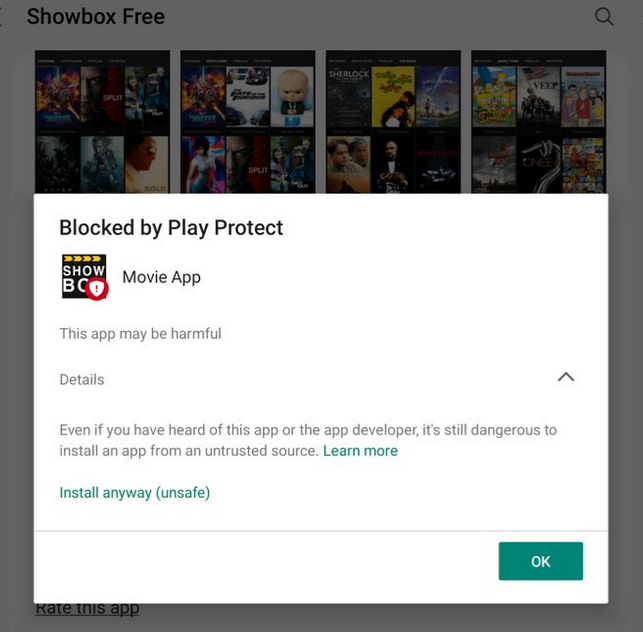
В официальном магазине для Android-устройств Samsung найдены приложения для просмотра фильмов и ТВ-щоу, способные загрузить и выполнить другой код, в том числе вредоносный. Все они созданы на основе Showbox — уже недоступной программы, имевшей репутацию пособника пиратству.

Попытка загрузки модификации Showbox из Galaxy Store вызывает предупреждение Google Play Protect о блокировке. Два десятка сканеров на VirusTotal детектируют новые находки с разными вердиктами, от Riskware и Clicker (Adware) до Trojan.


Анализ клонов Showbox показал, что компонент рекламы предоставляет возможность динамического выполнения кода из приложения. При установке на Android эти приложения запрашивают много лишних разрешений, в том числе доступ к контактам, истории звонков и телефону.

Магазин Samsung не отслеживает количество загрузок предлагаемых продуктов, однако обнаруженные угрозы собрали сотни отзывов. Некоторые комментаторы отметили проблемы при установке — появление предупреждений защиты.

Исходное приложение Showbox в свое время позиционировалось как база данных по фильмам с встроенным VPN. Судя по записям в профильном сообществе Reddit, серверы Showbox отключили два года назад, и сейчас доступны только фейки. На Google Play их нет, хотя проблем с потенциально опасным и вредоносным софтом там хватает.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru