



На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

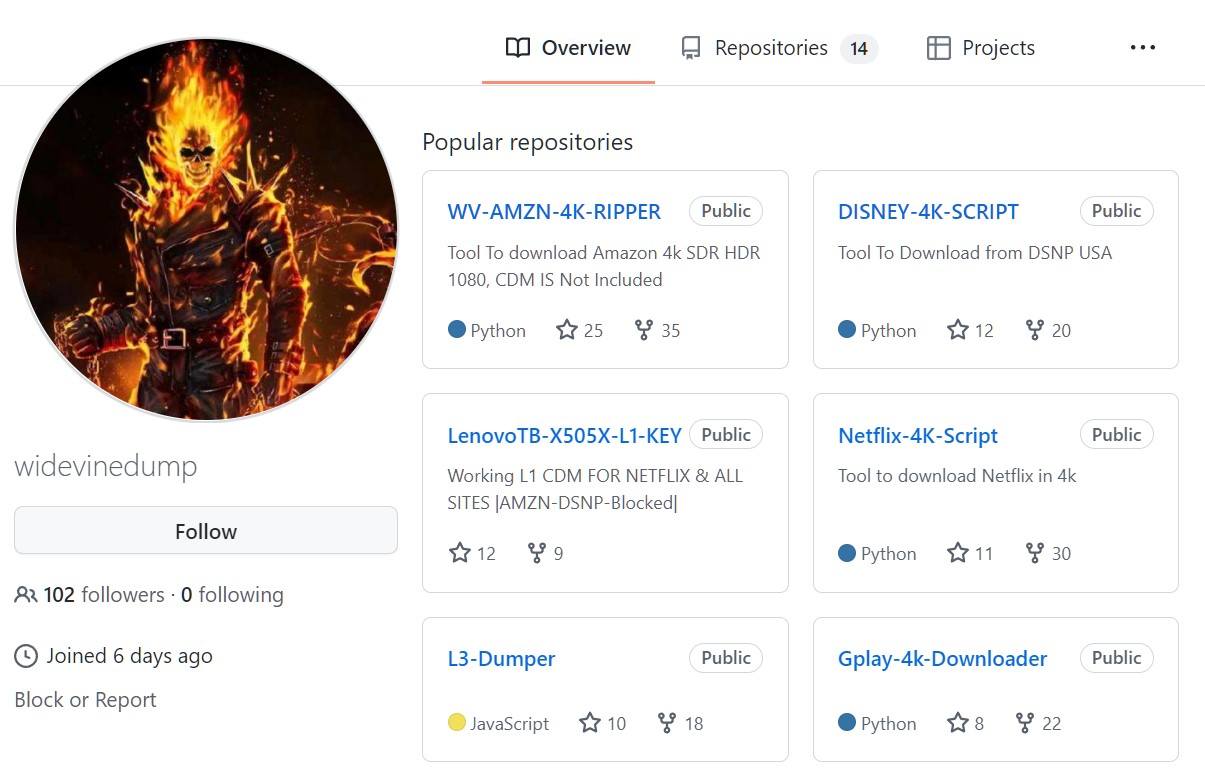
Пользователь GitHub с онлайн-псевдонимом «Widevinedump» опубликовал несколько репозиториев, позволяющих людям загрузить HD-видео из популярных стриминговых платформ: Disney+, Amazon, Netflix и др. Судя по всему, «бесплатное» использование кода Widevinedump лимитировано и может быть небезопасно в целом.

Поскольку авторы сегодня прекрасно понимают, что контент нужно максимально защищать от нелегального использования, большой популярностью пользуется антипиратский инструмент Digital Rights Management (DRM).

Ключевым игроком на этом рынке является Widevine DRM. Именно эту технологию от Google используют известные стриминговые сервисы вроде Amazon, Netflix и Disney+.

Widevine DRM поставляется с разными уровнями безопасности: L1, L2 и L3. Из них L1 обеспечивает максимальную степень защищённости. Тем не менее хакеры не раз демонстрировали способы взлома DRM и обхода защиты от пиратства.

Разработчик с ником Widevinedump опубликовал на GitHub целый набор инструментов для загрузки защищённого контента. В архиве можно найти DISNEY-4K-SCRIPT, Netflix-4K-Script, WV-AMZN-4K-RIPPER, HBO-MAX-BLIM-TV-Paramount-4k-Downloader, APPLE-TV-4K-Downloader и несколько других инструментов.


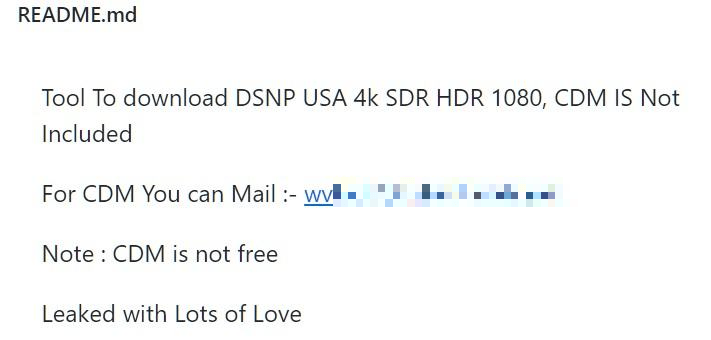
Если есть бесплатный сыр, то где же мышеловка? На самом деле, всё куда проще: Widevinedump не включил в большинство инструментов Content Decryption Module (CDM), который необходим для загрузки видео в формате 4K. Чтобы получить доступ к этой опции, пользователи должны заплатить разработчику. Сам Widevinedump даже привёл свой имейл для связи.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru