



На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

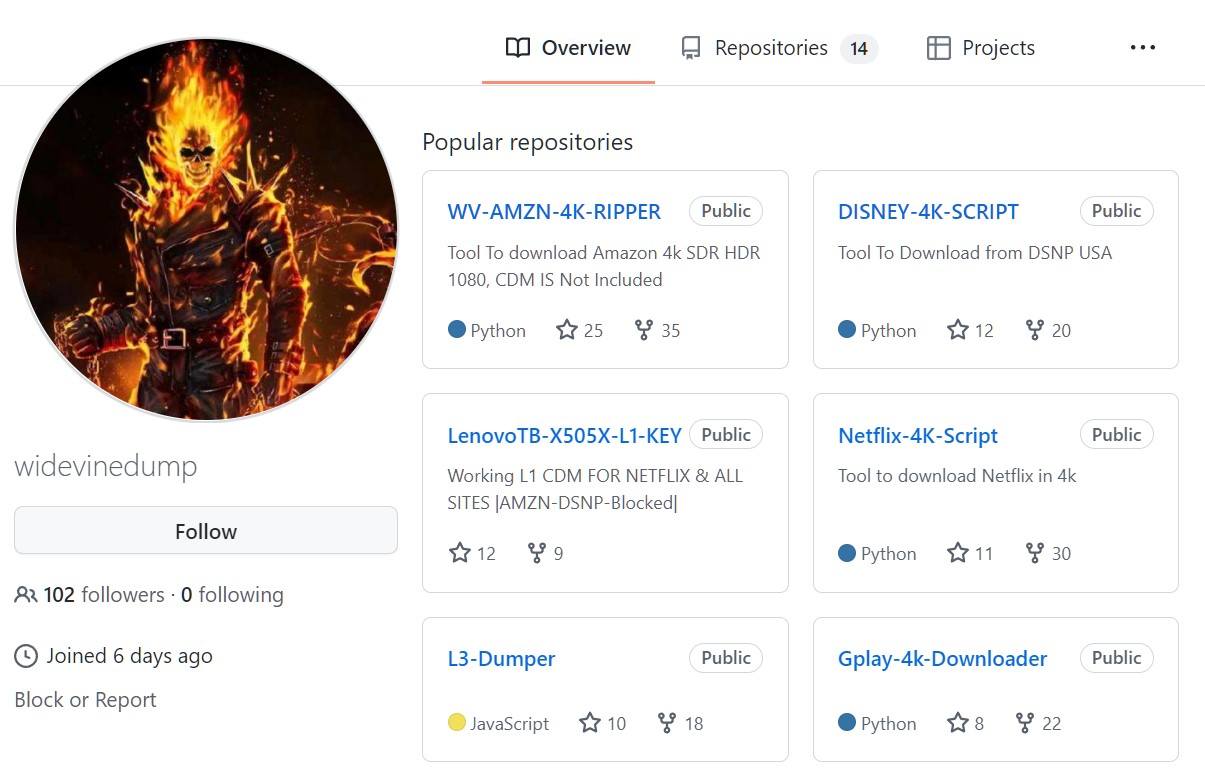
Пользователь GitHub с онлайн-псевдонимом «Widevinedump» опубликовал несколько репозиториев, позволяющих людям загрузить HD-видео из популярных стриминговых платформ: Disney+, Amazon, Netflix и др. Судя по всему, «бесплатное» использование кода Widevinedump лимитировано и может быть небезопасно в целом.

Поскольку авторы сегодня прекрасно понимают, что контент нужно максимально защищать от нелегального использования, большой популярностью пользуется антипиратский инструмент Digital Rights Management (DRM).

Ключевым игроком на этом рынке является Widevine DRM. Именно эту технологию от Google используют известные стриминговые сервисы вроде Amazon, Netflix и Disney+.

Widevine DRM поставляется с разными уровнями безопасности: L1, L2 и L3. Из них L1 обеспечивает максимальную степень защищённости. Тем не менее хакеры не раз демонстрировали способы взлома DRM и обхода защиты от пиратства.

Разработчик с ником Widevinedump опубликовал на GitHub целый набор инструментов для загрузки защищённого контента. В архиве можно найти DISNEY-4K-SCRIPT, Netflix-4K-Script, WV-AMZN-4K-RIPPER, HBO-MAX-BLIM-TV-Paramount-4k-Downloader, APPLE-TV-4K-Downloader и несколько других инструментов.


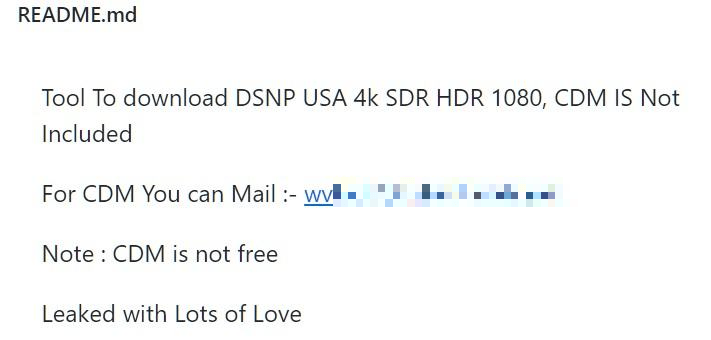
Если есть бесплатный сыр, то где же мышеловка? На самом деле, всё куда проще: Widevinedump не включил в большинство инструментов Content Decryption Module (CDM), который необходим для загрузки видео в формате 4K. Чтобы получить доступ к этой опции, пользователи должны заплатить разработчику. Сам Widevinedump даже привёл свой имейл для связи.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru