



На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

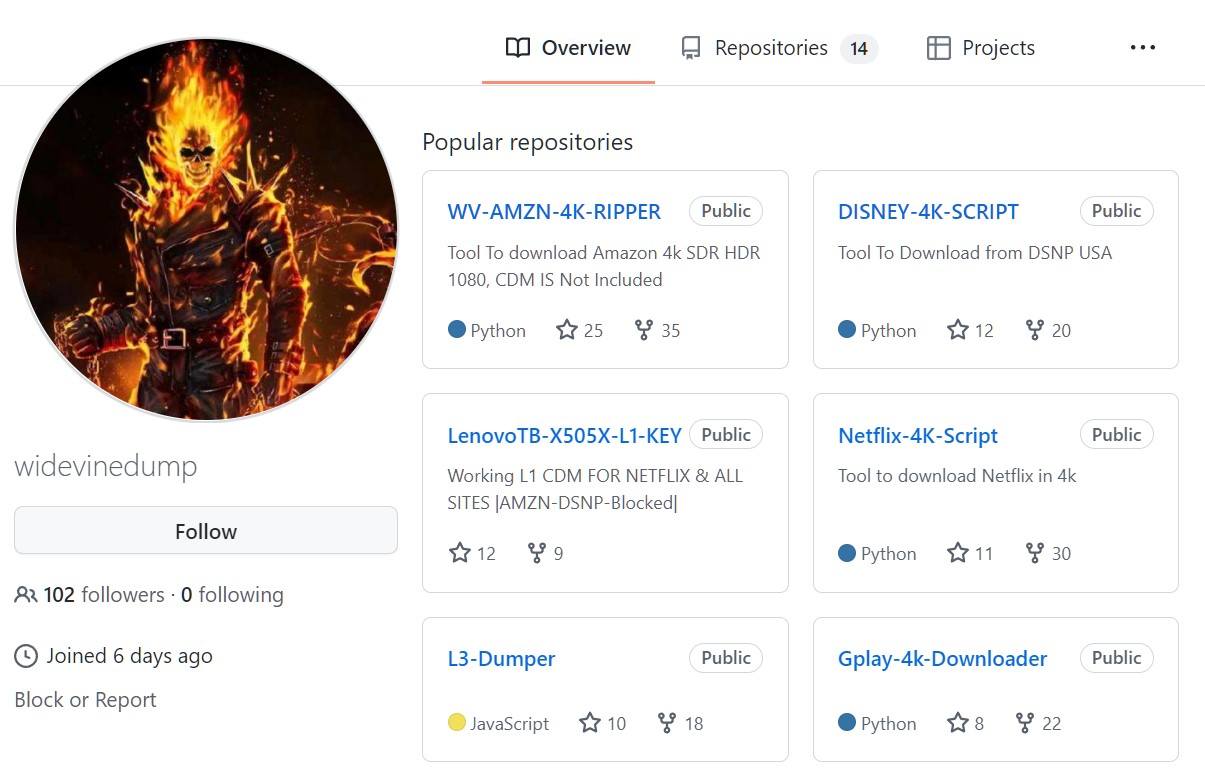
Пользователь GitHub с онлайн-псевдонимом «Widevinedump» опубликовал несколько репозиториев, позволяющих людям загрузить HD-видео из популярных стриминговых платформ: Disney+, Amazon, Netflix и др. Судя по всему, «бесплатное» использование кода Widevinedump лимитировано и может быть небезопасно в целом.

Поскольку авторы сегодня прекрасно понимают, что контент нужно максимально защищать от нелегального использования, большой популярностью пользуется антипиратский инструмент Digital Rights Management (DRM).

Ключевым игроком на этом рынке является Widevine DRM. Именно эту технологию от Google используют известные стриминговые сервисы вроде Amazon, Netflix и Disney+.

Widevine DRM поставляется с разными уровнями безопасности: L1, L2 и L3. Из них L1 обеспечивает максимальную степень защищённости. Тем не менее хакеры не раз демонстрировали способы взлома DRM и обхода защиты от пиратства.

Разработчик с ником Widevinedump опубликовал на GitHub целый набор инструментов для загрузки защищённого контента. В архиве можно найти DISNEY-4K-SCRIPT, Netflix-4K-Script, WV-AMZN-4K-RIPPER, HBO-MAX-BLIM-TV-Paramount-4k-Downloader, APPLE-TV-4K-Downloader и несколько других инструментов.


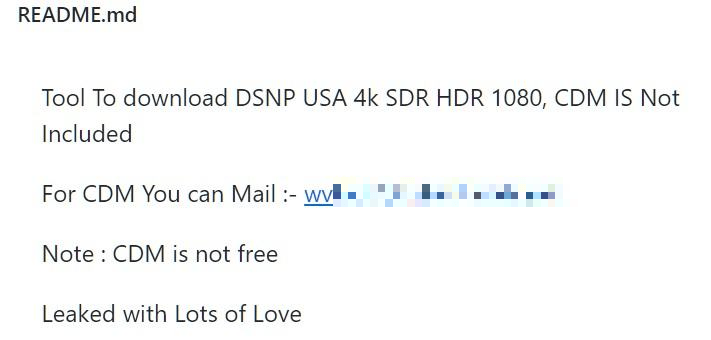
Если есть бесплатный сыр, то где же мышеловка? На самом деле, всё куда проще: Widevinedump не включил в большинство инструментов Content Decryption Module (CDM), который необходим для загрузки видео в формате 4K. Чтобы получить доступ к этой опции, пользователи должны заплатить разработчику. Сам Widevinedump даже привёл свой имейл для связи.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru