



Банковский Android-троян распространяется через фейковый Google Play Store

Банковский Android-троян распространяется через фейковый Google Play Store

Банковский Android-троян распространяется через фейковый Google Play Store

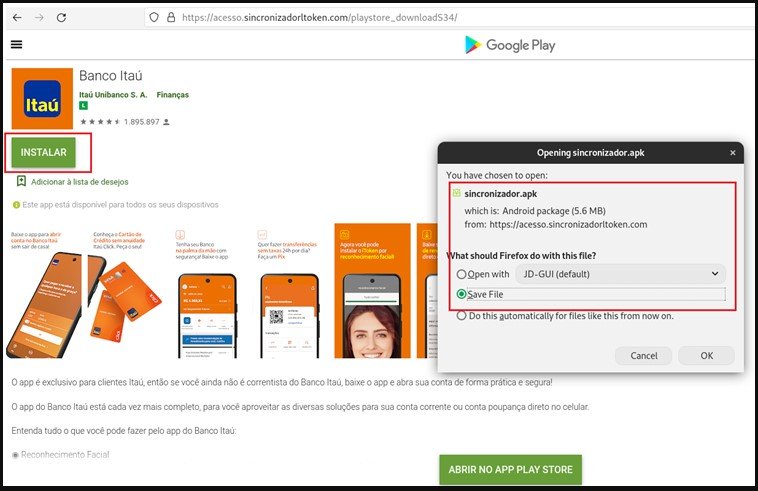
Исследователи обратили внимание на интересный банковский троян для Android, который использует необычную уловку для установки на мобильные устройства пользователей. Операторы вредоноса разместили веб-страницу, почти полностью копирующую официальный магазин приложений Google Play.

Таким образом, при скачивании зловреда потенциальная жертва будет думать, что устанавливает софт из проверенного и надёжного источника. Троян маскируется под официальное банковское приложение Itaú Unibanco (иконка вообще идентична).

Если пользователь нажимает кнопку «Установить», ему предлагают загрузить APK — это, кстати, является первым явным признаком нелегитимной программы. Стоит всегда помнить, что в настоящем Google Play Store софт устанавливается через интерфейс магазина, пользователя никогда не будут просить скачать и установить приложение вручную.

Исследователи из Cyble проанализировали эту киберугрозу и отметили интересную особенность Android-трояна. При запуске программа пытается открыть легитимное банковское приложение из Google Play Store.

Если вредоносу удаётся это сделать, он использует официальный софт для мошеннических транзакций, меняя введённые в поля данные. Примечательно, что троян не запрашивает подозрительных разрешений в системе, поэтому ему удаётся избежать детектирования антивирусными программами.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru