



Opera работает над функцией защиты важных данных в буфере обмена

Opera работает над функцией защиты важных данных в буфере обмена

Opera работает над функцией защиты важных данных в буфере обмена

Команда разработчиков браузера Opera работает над новой функцией Paste Protection, которая должна будет мониторить буфер обмена и защищать его от перехвата и модификации. Напомним, что в последнее время часто встречаются вредоносы, работающие с буфером обмена. Например, они подменяют скопированные адреса криптовалютных кошельков.

Новая функциональность появилась в бета-версии Opera 83 для разработчиков, после чего плавно перешла в тестовую версию под номером 84.

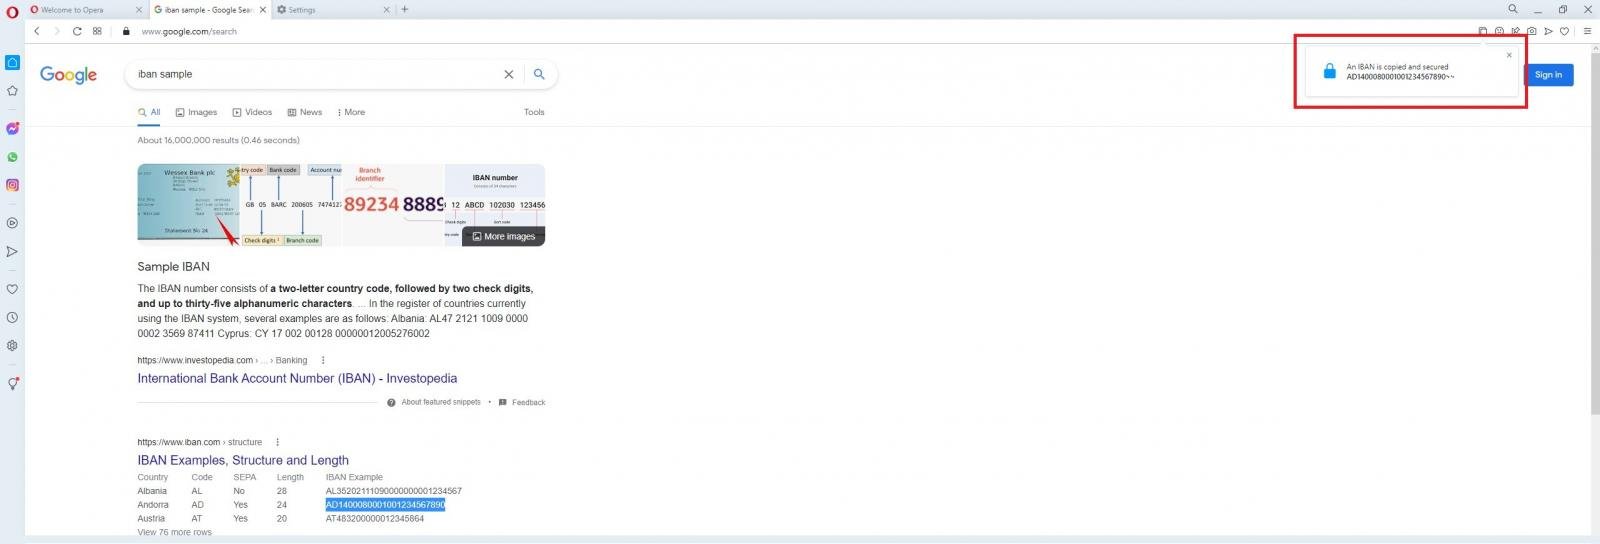
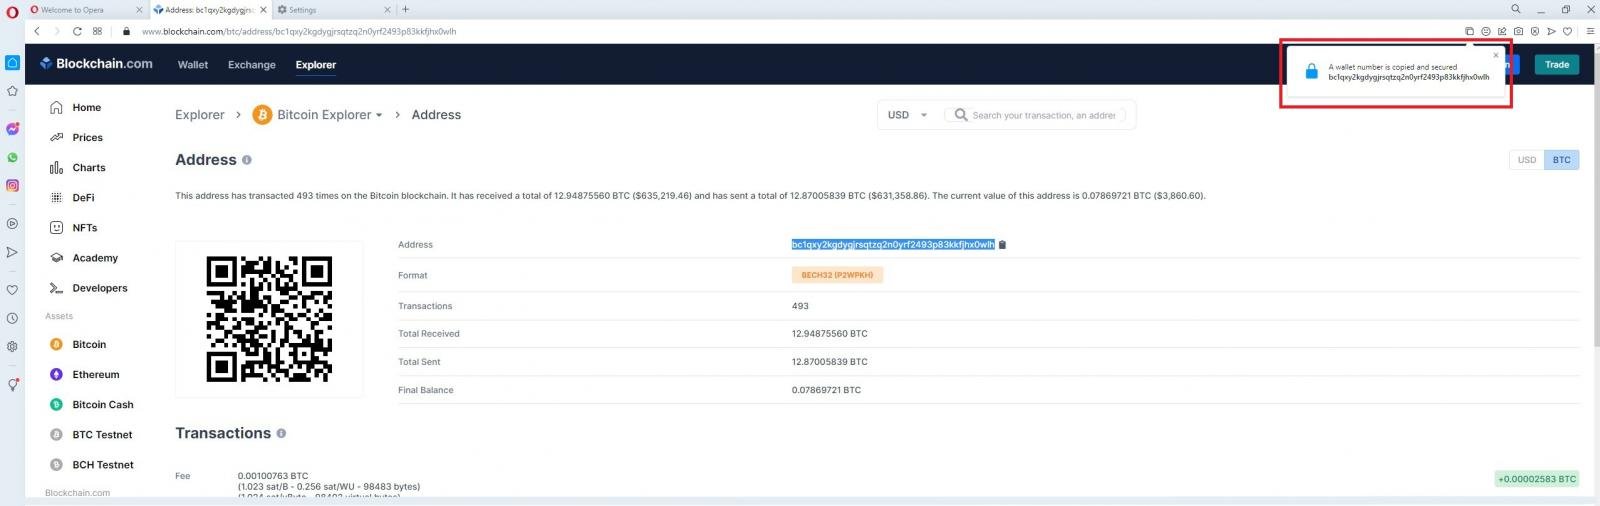
Что хорошо для пользователя — Paste Protection работает автоматически, следя за тем, что попадает в буфер обмена. Если там находится условно конфиденциальная информация, функция «заблокирует» буфер.

Когда пользователь копирует важные данные, браузер выдаёт всплывающее сообщение в правом углу экрана, возвещающее о том, что скопированные сведения надёжно защищены. Помимо этого, Opera уведомит, если какое-либо приложение попытается получить доступ к буферу обмена.

Например, адреса кошельков IBAN и Bitcoin будут мониториться, однако странно, что разработчики пока не добавили ту же защиту для данных банковских карт, адресов электронной почты, логинов и паролей и т. п.


Из современных вредоносных программ буфер обмена проверят, например, шпион PseudoManuscrypt, которому удалось проникнуть на 35 000 компьютеров, в том числе в России.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru