



Минюст США обвинил экс-сотрудника ГРУ в схеме торговли на фондовой бирже

Минюст США обвинил экс-сотрудника ГРУ в схеме торговли на фондовой бирже

Минюст США обвинил экс-сотрудника ГРУ в схеме торговли на фондовой бирже

Министерство юстиции США предъявило обвинение пяти гражданам России, среди которых якобы есть бывший сотрудник ГРУ, во взломе двух компаний, работающих напрямую с Комиссией по ценным бумагам и биржам США. Согласно судебным документам, подозреваемые украли внутренние данные и поделились ими со своими партнёрами.

Владислав Клюшин (41 год, проживает в Москве), Иван Ермаков (35 лет, Москва), Николай Румянцев (33 года, Москва), Михаил Ирзак (43 года, Санкт-Петербург), Игорь Сладков (42 года, Санкт-Петербург) — вот имена пяти подозреваемых.

Ермаков, кстати, уже ранее обвинялся во взломе Национального комитета Демократической партии США и вмешательстве в выборы президента Америки в 2016 году. Помимо этого, Ермаков фигурировал в деле об утечке данных из Всемирного антидопингового агентства (WADA). В целом Вашингтон считает Ермакова причастным к деятельности киберпреступной группировки APT28 (Fancy Bear).

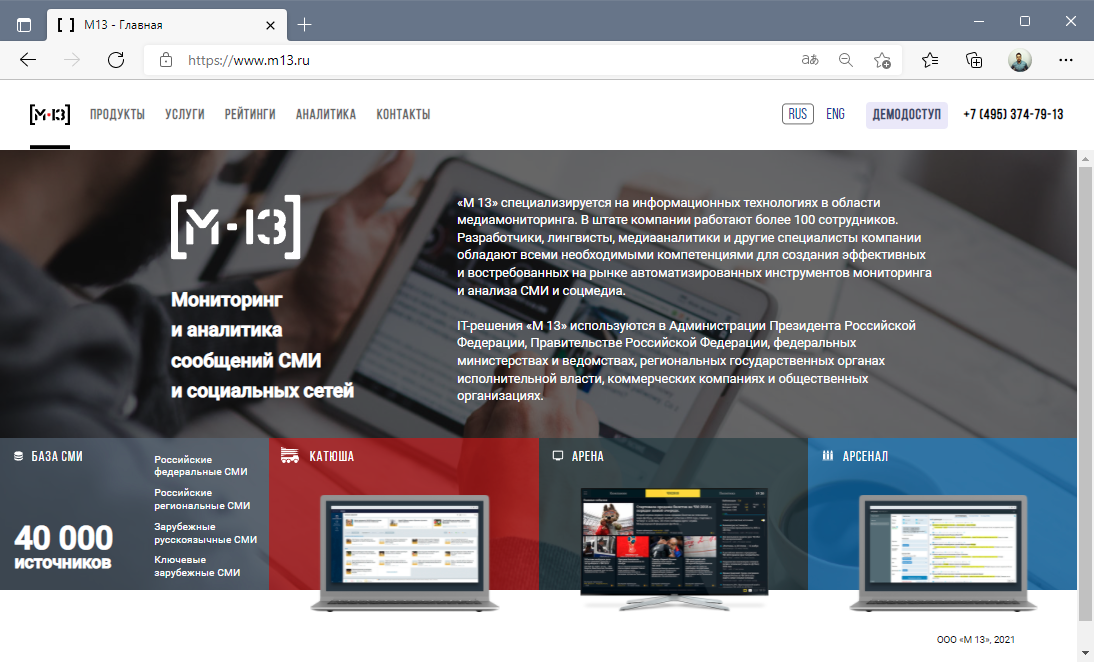
Как заявил Минюст США, подозреваемый покинул ряды ГРУ в 2018 году и начал работать в московской ИТ-компании M13. Последняя, согласно документам, занималась тестированием на проникновение (пентест) и эмуляцией действий APT-групп (целевых атак).


По данным Минюста, Ермаков и Румянцев под прикрытием деятельности M13 взломали две американские компании, которые были тесно связаны с Комиссией по ценным бумагам и биржам США. В период между январём 2018 года и сентябрём 2020-го подозреваемые, предположительно, запускали фишинговые рассылки, нацеленные на сотрудников упомянутых организаций, после чего получили доступ к внутренней сети.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru