



Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Исследователи в области кибербезопасности выявили новые уязвимости в процессе хэндовер — фундаментальном механизме сотовой связи, обеспечивающем передачу абонента от одной базовой станции к другой. По совам экспертов, бреши затрагивают все поколения беспроводной телефонной технологии, начиная с 2G.

В случае эксплуатации выявленных багов злоумышленники могут запустить DoS- и MitM-атаки (Man-in-the-Middle, человек посередине), причём для этого им потребуется лишь дешёвое оборудование.

«Уязвимости хэндовер не ограничены одной реализацией процесса, а затрагивают множество сценариев. Проблемы в безопасности актуальны по сей день, при этом под угрозой все поколения сотовой сети, начиная с 2G (GSM)», — говорится в отчёте специалистов Нью-Йоркского университета.

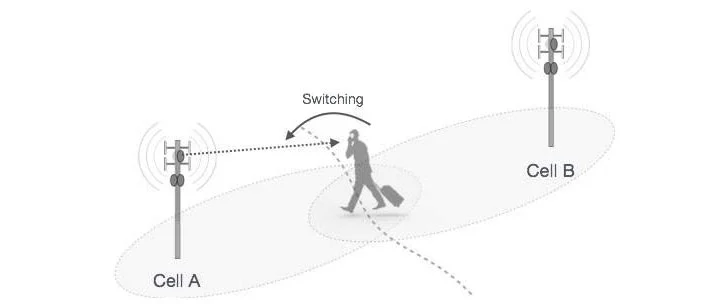
Хэндовер играет немаловажную роль в обеспечении приемлемого уровня связи для абонентов операторов связи. Например, этот процесс незаменим в том случае, если абонент во время звонка перемещается в транспорте по городу, ведь ему надо параллельно подбирать ближайшую базовую станцию.


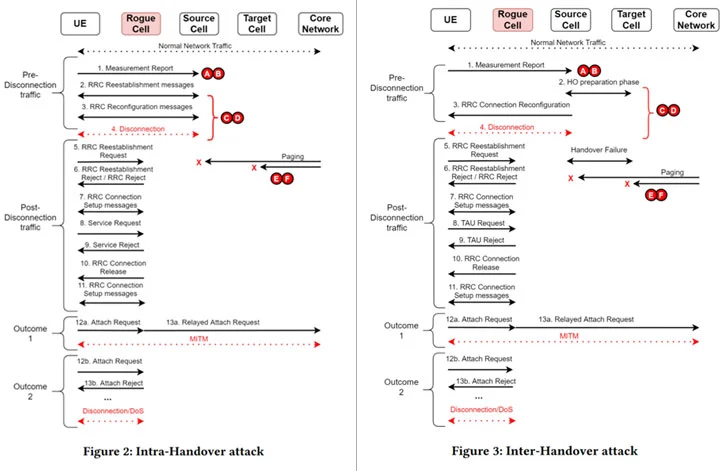
Как правило, хэндовер опирается на данные, отправляемые мобильным устройством абонента, которое измеряет уровень сигнала от базовых станций. Само собой, разработчики предусмотрели криптографическую защиту чтения сигналов смартфонов, однако сам контент никак не верифицируется.

В результате заранее подготовленный злоумышленник может заставить девайс пользователя подключиться к вредоносному узлу сотовой связи. Особенность такого вектора атаки заключается в том, что базовая станция не может обрабатывать некорректные значения в отчётах об уровне сигнала, поэтому злонамеренный хэндовер не будет распознаваться.

Что может делать атакующий в случае успешной эксплуатации уязвимостей? Ну, во-первых, стоит отметить, что у злоумышленника будет возможность просматривать, модифицировать и перенаправлять сообщения, которыми обмениваются устройство жертвы и сеть.


В качестве эксперимента исследователи проверили метод атаки на устройствах OnePlus 6, Apple iPhone 5, Samsung S10 5G и Huawei Pro P40 5G; все они оказались уязвимы.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru