



Единственный и бессменный админ-пароль — частая причина заражения сети

Единственный и бессменный админ-пароль — частая причина заражения сети

Единственный и бессменный админ-пароль — частая причина заражения сети

Анализ внутренних систем компании, пораженных шифровальщиком, показал, что взломщики использовали доступ по RDP с локальными правами администратора. Исследователи из AhnLab также отметили, что во всех случаях пароль был одинаков и не менялся последние год или два.

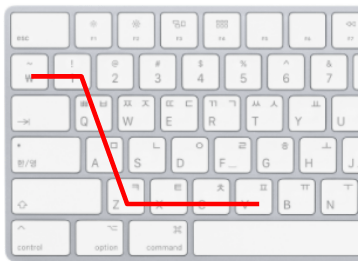
Расшифровка NTLM-хеша выявила админ-пароль — `1qazxcv; на первый взгляд он соответствовал стандартным требованиям: содержал буквы, цифру и специальный знак. Тем не менее, эксперты признали его слабым, так как последовательность символов была задана по хорошо известному шаблону:


Пострадавшая компания использовала решение Microsoft Active Directory, однако на всех зараженных устройствах была включена учетная запись администратора, открывающая доступ по RDP. По всей видимости, хакеры вначале взломали одну из внутренних систем, получили локальный админ-пароль, а затем начали сканировать сеть в поисках машин с теми же ключами.

По данным AhnLab, другие компании тоже зачастую используют один и тот же неизменный пароль для внутренних серверов и рабочих мест — чтобы облегчить доступ сотрудникам. Однако в случае кибератаки подобная практика может привести к катастрофическим последствиям.

Во избежание неприятностей эксперты советуют организациям соблюдать нехитрые правила безопасности:

  • не оставлять локальные админ-аккаунты включенными;
  • разнообразить пароли админ-доступа;
  • использовать только сильные пароли и менять их каждые три месяца или чаще;
  • регулярно проверять историю привилегированных учетных записей.
Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru