



Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Киберпреступники оживили старое семейство шифровальщиков TellYouThePass, о котором уже давно ничего не было слышно. Причиной стала возможность использовать уязвимость Log4Shell в атаках на системы Windows и Linux.

Специалисты из команды KnownSec 404, обратившие внимание на атаки программы-вымогателя, отметили, что операторов вредоноса больше всего интересуют старые системы Windows. Чтобы выполнить злонамеренный код удалённо злоумышленники прибегают к эксплойту для дыры CVE-2021-44228, которая получила имя Log4Shell.

Дальнейшее исследование показало, что есть ещё и Linux-версия шифровальщика, которая ставит перед собой задачу — собрать SSH-ключи и двигаться латерально по сети жертвы. Кстати, вымогатель TellYouThePass в прошлом тоже использовал опасные уязвимости для успешного проникновения в целевые системы.

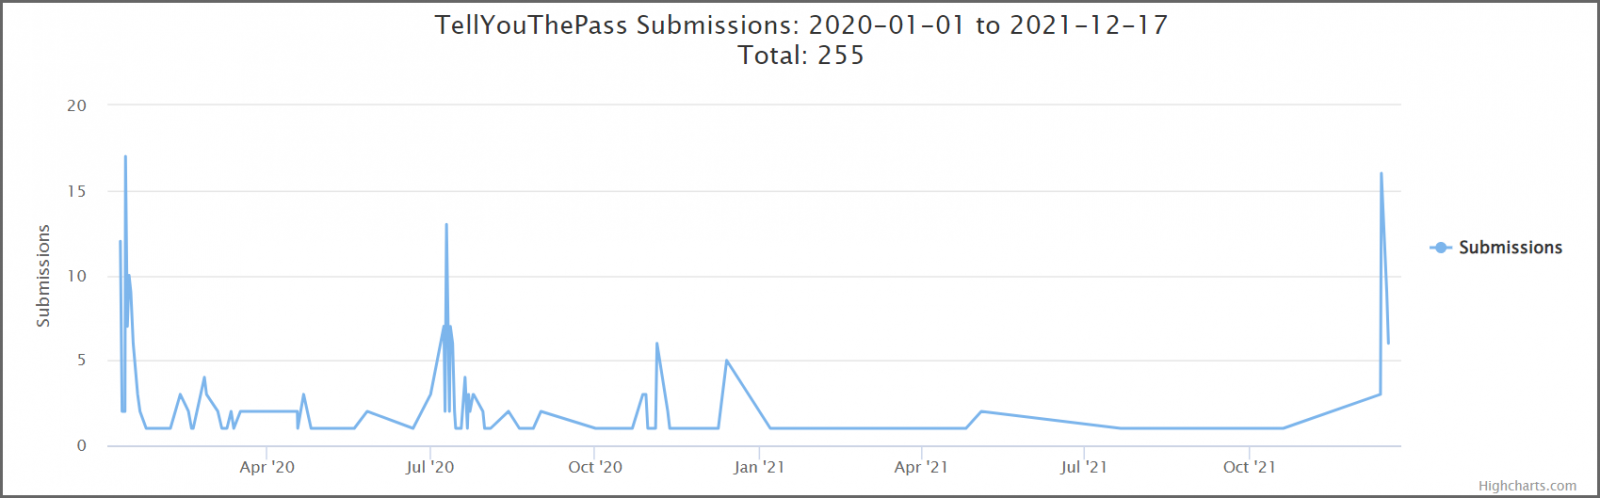
Согласно таймингу, скачок в активности TellYouThePass произошёл ровно после публикации демонстрационного эксплойта (proof-of-concept, PoC):


Ранее мы предупреждали, что другой опасный троян — StealthLoader — атакует Windows, используя уязвимость Log4Shell. Особенность StealthLoader заключалась в предпочтении исключительно Windows-устройств, хотя подавляющее большинство его собратьев заточены под Linux.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru