



Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Киберпреступники оживили старое семейство шифровальщиков TellYouThePass, о котором уже давно ничего не было слышно. Причиной стала возможность использовать уязвимость Log4Shell в атаках на системы Windows и Linux.

Специалисты из команды KnownSec 404, обратившие внимание на атаки программы-вымогателя, отметили, что операторов вредоноса больше всего интересуют старые системы Windows. Чтобы выполнить злонамеренный код удалённо злоумышленники прибегают к эксплойту для дыры CVE-2021-44228, которая получила имя Log4Shell.

Дальнейшее исследование показало, что есть ещё и Linux-версия шифровальщика, которая ставит перед собой задачу — собрать SSH-ключи и двигаться латерально по сети жертвы. Кстати, вымогатель TellYouThePass в прошлом тоже использовал опасные уязвимости для успешного проникновения в целевые системы.

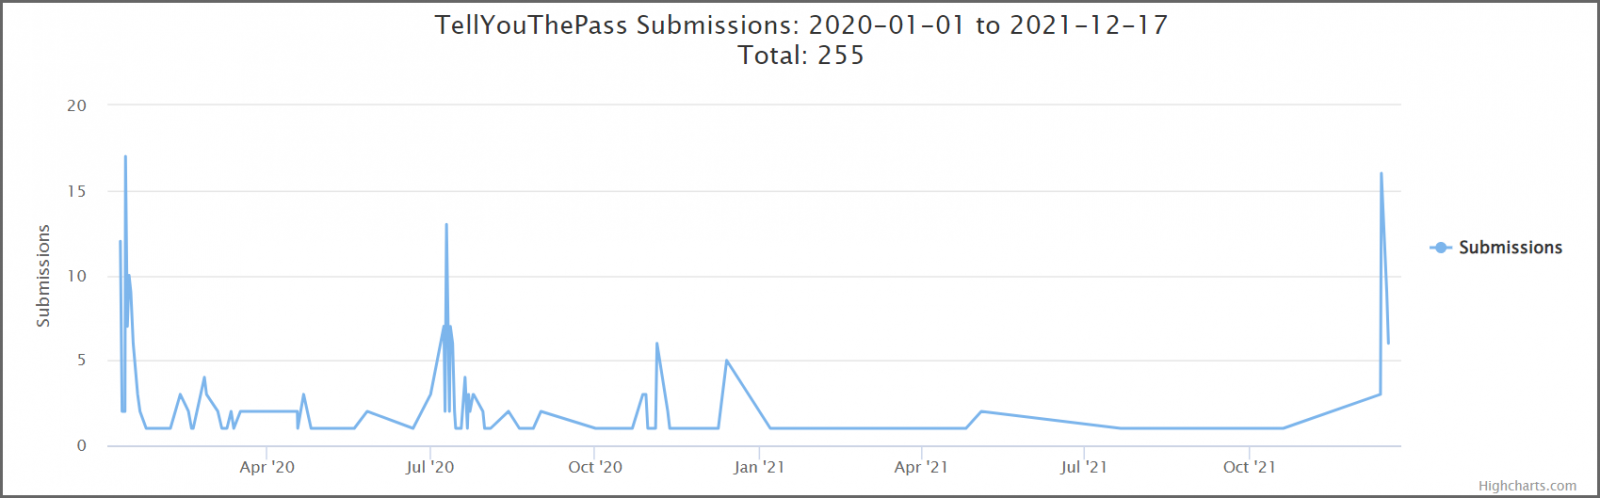
Согласно таймингу, скачок в активности TellYouThePass произошёл ровно после публикации демонстрационного эксплойта (proof-of-concept, PoC):


Ранее мы предупреждали, что другой опасный троян — StealthLoader — атакует Windows, используя уязвимость Log4Shell. Особенность StealthLoader заключалась в предпочтении исключительно Windows-устройств, хотя подавляющее большинство его собратьев заточены под Linux.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru