



Шпион PseudoManuscrypt проник на 35 000 компьютеров, в том числе в России

Шпион PseudoManuscrypt проник на 35 000 компьютеров, в том числе в России

Шпион PseudoManuscrypt проник на 35 000 компьютеров, в том числе в России

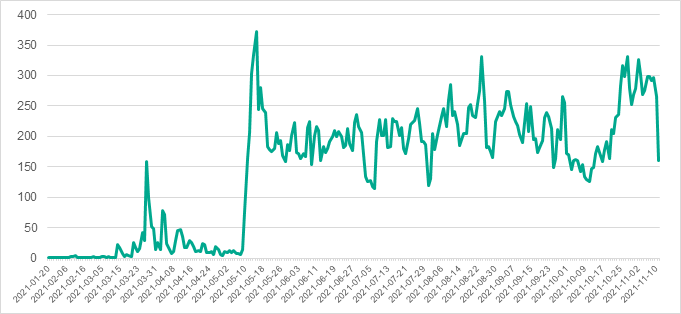
Специалисты «Лаборатории Касперского» выявили масштабную шпионскую кампанию, затронувшую государственные и промышленные организации в 195 странах, включая Россию. Не менее 7,2% компьютеров, на которых в этом году была обнаружена новая вредоносная программа PseudoManuscrypt, являются частью АСУ ТП.

Такое имя было присвоено Windows-зловреду из-за схожести его загрузчика с лоудером Manuscrypt из арсенала Lazarus. Однако та группировка обычно проводит узконаправленные атаки, а PseudoManuscrypt раздается более щедро и в период с 20 января по 10 ноября заразил более 35 тыс. компьютеров по всему миру.


Распространители вредоноса обычно выдают его за пиратский софт и за плату загружают на готовый ботнет по схеме MaaS (Malware-as-a-Service, зловред как услуга). Зафиксированы случаи, когда PseudoManuscrypt попадал на машины с помощью ботов Glupteba.

В ходе исследования было установлено, что троян загружает и расшифровывает полезную нагрузку из системного реестра. Ее расположение в реестре уникально для каждой зараженной системы.

Основной вредоносный модуль PseudoManuscrypt обладает множеством шпионских функций. Он может красть данные VPN-соединений, регистрировать нажатия клавиш, создавать снимки и записи видео с экрана, записывать звук с микрофона, красть данные из буфера обмена и данные журнала событий.

Для передачи краденых данных на свой сервер зловред использует сетевой протокол KCP. По словам Kaspersky, это большая редкость; до сих пор ИБ-сообществу был известен только один пример реализации KCP вирусописателями — вредоносный софт APT41.

Какие цели преследуют авторы атак PseudoManuscrypt, доподлинно неизвестно. Судя по функциональности зловреда и выбору мишеней, это может быть промышленный шпионаж.

«Это очень необычная кампания, и мы всё ещё анализируем имеющуюся информацию — комментирует Вячеслав Копейцев, эксперт Kaspersky по защите промышленных предприятий. — Однако один факт очевиден: это угроза, на которую специалистам необходимо обратить внимание. Она затронула десятки тысяч компьютеров и смогла распространиться на тысячи компьютеров АСУ ТП, скомпрометировав множество промышленных организаций по всему миру».

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru