



Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Volvo Cars, шведский производитель легковых автомобилей, сообщил о взломе своей сети. Согласно официальному заявлению компании, неизвестные киберпреступники смогли проникнуть на один из серверов и украсть данные о разработках и исследованиях.

Представители Volvo Cars отметили, что расследование киберинцидента идёт полным ходом, подчеркнув также, что отдельные операции компании могли пострадать от действий киберпреступников.

«Опираясь на текущую информацию, мы не видим каких-либо признаков нарушения безопасности или конфиденциальности наших клиентов», — гласит официальное уведомление.

Несмотря на то что производитель автомобилей пока воздерживается от подробностей, киберпреступная группировка Snatch уже взяла на себя ответственность за атаку. Как известно, эта группа распространяет программу-вымогатель.

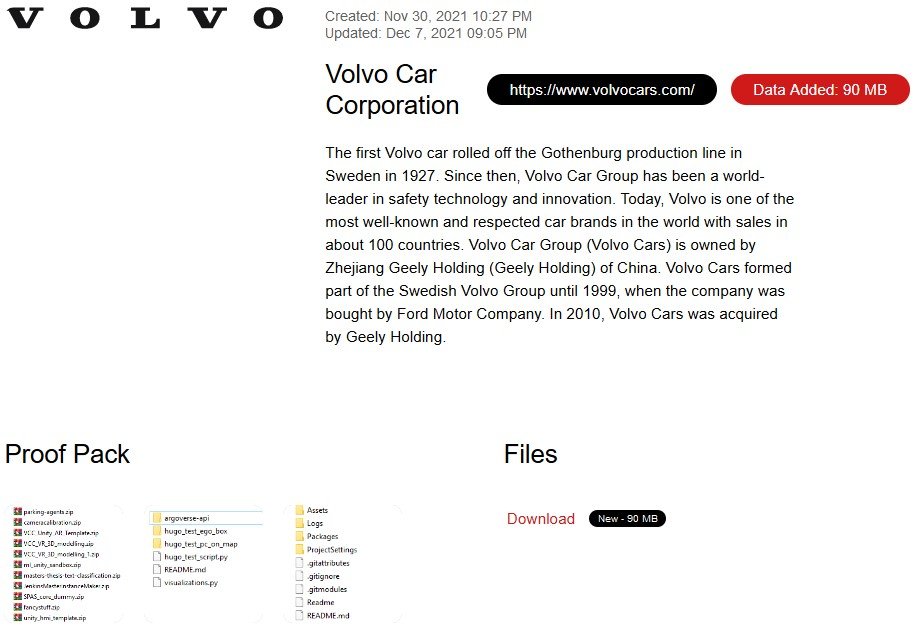
Судя по всему, операторы шифровальщика уже давно опубликовали информацию о взломе Volvo Cars на своём сайте, предназначенном для продажи данных об утечках. В качестве доказательства злоумышленники прикрепили ряд скриншотов с украденными файлами.

С тех пор Snatch даже успела выложить 39,5 МБ документов, якобы украденных в Volvo после взлома одного из серверов.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru