



Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Volvo Cars, шведский производитель легковых автомобилей, сообщил о взломе своей сети. Согласно официальному заявлению компании, неизвестные киберпреступники смогли проникнуть на один из серверов и украсть данные о разработках и исследованиях.

Представители Volvo Cars отметили, что расследование киберинцидента идёт полным ходом, подчеркнув также, что отдельные операции компании могли пострадать от действий киберпреступников.

«Опираясь на текущую информацию, мы не видим каких-либо признаков нарушения безопасности или конфиденциальности наших клиентов», — гласит официальное уведомление.

Несмотря на то что производитель автомобилей пока воздерживается от подробностей, киберпреступная группировка Snatch уже взяла на себя ответственность за атаку. Как известно, эта группа распространяет программу-вымогатель.

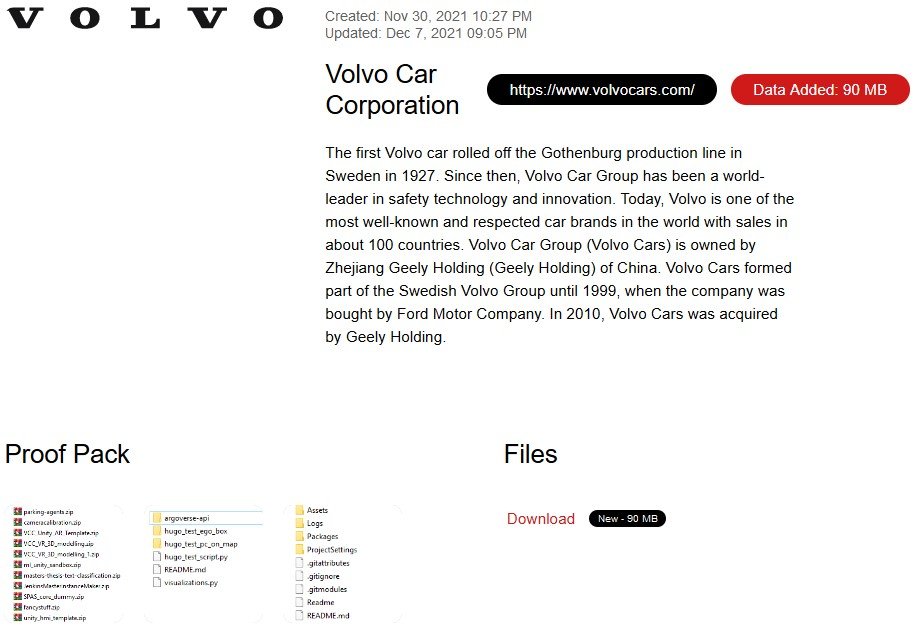
Судя по всему, операторы шифровальщика уже давно опубликовали информацию о взломе Volvo Cars на своём сайте, предназначенном для продажи данных об утечках. В качестве доказательства злоумышленники прикрепили ряд скриншотов с украденными файлами.

С тех пор Snatch даже успела выложить 39,5 МБ документов, якобы украденных в Volvo после взлома одного из серверов.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru