



Взломанные принтеры призывают сотрудников требовать повышения зарплаты

Взломанные принтеры призывают сотрудников требовать повышения зарплаты

Взломанные принтеры призывают сотрудников требовать повышения зарплаты

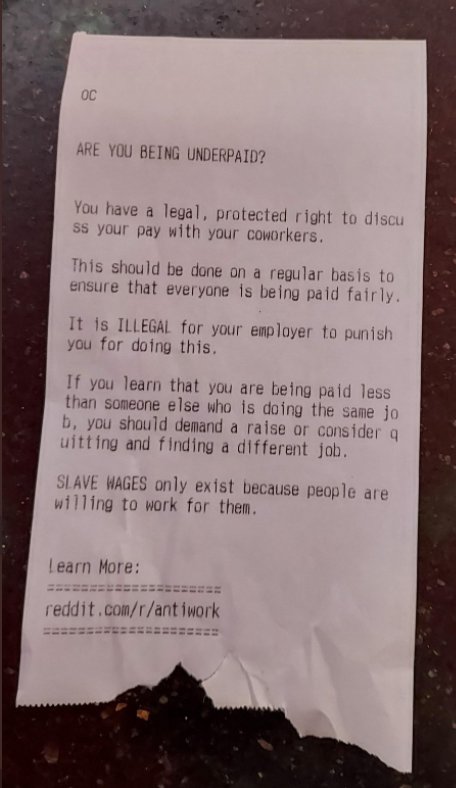
Неизвестные спамеры воспользовались интернет-доступом к множеству чековых принтеров и заставили их распечатать призыв не мириться с нищенской зарплатой. Судя по всему, рассылка проводилась коврово, без выбора мишеней; злоумышленники попросту отыскали в Сети устройства с открытым портом 9100/TCP и поставили им новую задачу.

О массовом характере акции свидетельствуют десятки жалоб в Twitter и Reddit с похожими фото. Авторы послания, растиражированного через принтеры, советуют сотрудникам компаний чаще обсуждать оплату труда с коллегами и не бояться требовать от руководства повышения зарплаты.


Тем, кто хочет узнать больше о правах трудящихся, предлагается заглянуть в Reddit-сообщество r/Antiwork. Цель спам-рассылки неясна; не исключено, что ее инициаторы хотели подмочить репутацию этой тематической группы.

Как выяснил репортер Motherboard, передача сырых данных TCP на неправильно настроенные принтеры осуществлялась с 25 разных серверов. Поиск по Shodan показал, что в интернете присутствуют тысячи устройств с открытым портом 9100.

Похожая ситуация наблюдалась три года назад, когда неизвестные спамеры попытались с помощью чужих принтеров поднять рейтинг блогера PewDiePie на YouTube. А в прошлом году такие возможности продемонстрировали эксперты CyberNews, но в назидательных целях, — они заставили плохо защищенные устройства распечатать руководство по кибербезопасности.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru