



Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Киберпреступники распространяют изменённые установщики KMSpico, заражая компьютеры на Windows вредоносной программой, похищающей данные криптовалютных кошельков. Специалисты Red Canary предостерегают пользователей от скачивания пиратского софта, который и является источником заражения.

KMSPico представляет собой популярный активатор для продуктов Microsoft Windows и Office, его задача — эмулировать сервер Windows Key Management Services (KMS) и активировать фейковую лицензию.

По данным Red Canary, многие ИТ-отделы используют KMSPico вместо лицензионного софта для активации систем. Именно поэтому сисадминам и обычным пользователям стоит учитывать риски, которые неизбежно связаны со скачиванием пиратского ПО.

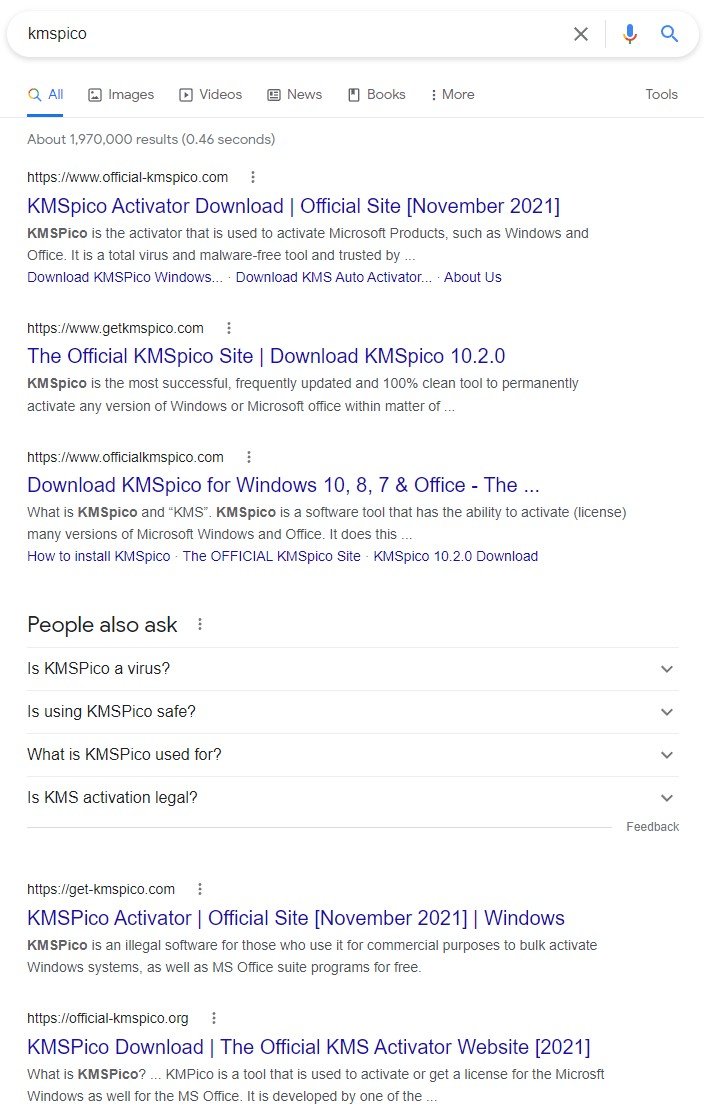
Само собой, KMSPico размещён на сайтах соответствующей тематики, а выкладывающие этот активатор люди, как правило, оснащают подобные тулзы адваре и вредоносами. На скриншоте поисковой выдачи ниже можно увидеть множество ресурсов, распространяющих KMSPico. Причём каждый из них называет себя официальным сайтом:


Вредоносный инсталлятор KMSPico, на который наткнулись (PDF) эксперты Red Canary, содержал самораспаковывающийся архив 7-Zip, в котором хранился как сам эмулятор сервера, так и зловред Cryptbot. Злоумышленники воспользовались упаковщиком CypherIT, помогающим обфусцировать инсталлятор и скрыть его от антивирусных программ.

Также вредонос располагает скриптом, предназначенным для детектирования песочниц и виртуальных сред. Кроме того, Cryptobot проверяет наличие директории %APPDATA%\Ramson и запускает процесс самоуничтожения, если папка уже имеется на компьютере жертвы. Зловред собирает данные из следующих приложений:

  • Криптокошелёк Atomic
  • Браузер Avast Secure
  • Браузер Brave
  • Криптокошелёк Ledger Live
  • Браузер Opera
  • Waves Client и Exchange
  • Криптокошелёк Coinomi
  • Браузер Google Chrome
  • Криптокошелёк Jaxx Liberty
  • Криптокошелёк Electron Cash
  • Криптокошелёк Electrum
  • Криптокошелёк Exodus
  • Криптокошелёк Monero
  • Криптокошелёк MultiBitHD
  • Браузер Mozilla Firefox
  • Браузер CCleaner
  • Браузер Vivaldi
Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru